



Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Специалисты немецкого центра информационной безопасности CISPA им. Гельмгольца разработали софт, который может выявлять потенциально опасные расширения для браузера Google Chrome. Задача инструмента — детектировать возможность эксплуатации уязвимостей в аддонах.

Проблема вредоносных Chrome-расширений не преувеличена. Например, в феврале Google удалила более 500 злонамеренных аддонов из официального магазина, поскольку они участвовали в операции киберпреступников.

Такие случаи были зафиксированы в апреле и мае 2020 года, и это с учётом того, что буквально за несколько месяцев до этого Google закрыла Chrome Web Store для публикации новых расширений, чтобы бороться с мошенничеством.

Кроме того, Google уже три года разрабатывала набор API Manifest v3, задача которого — определять функциональные возможности и ограничения расширений для Chrome.

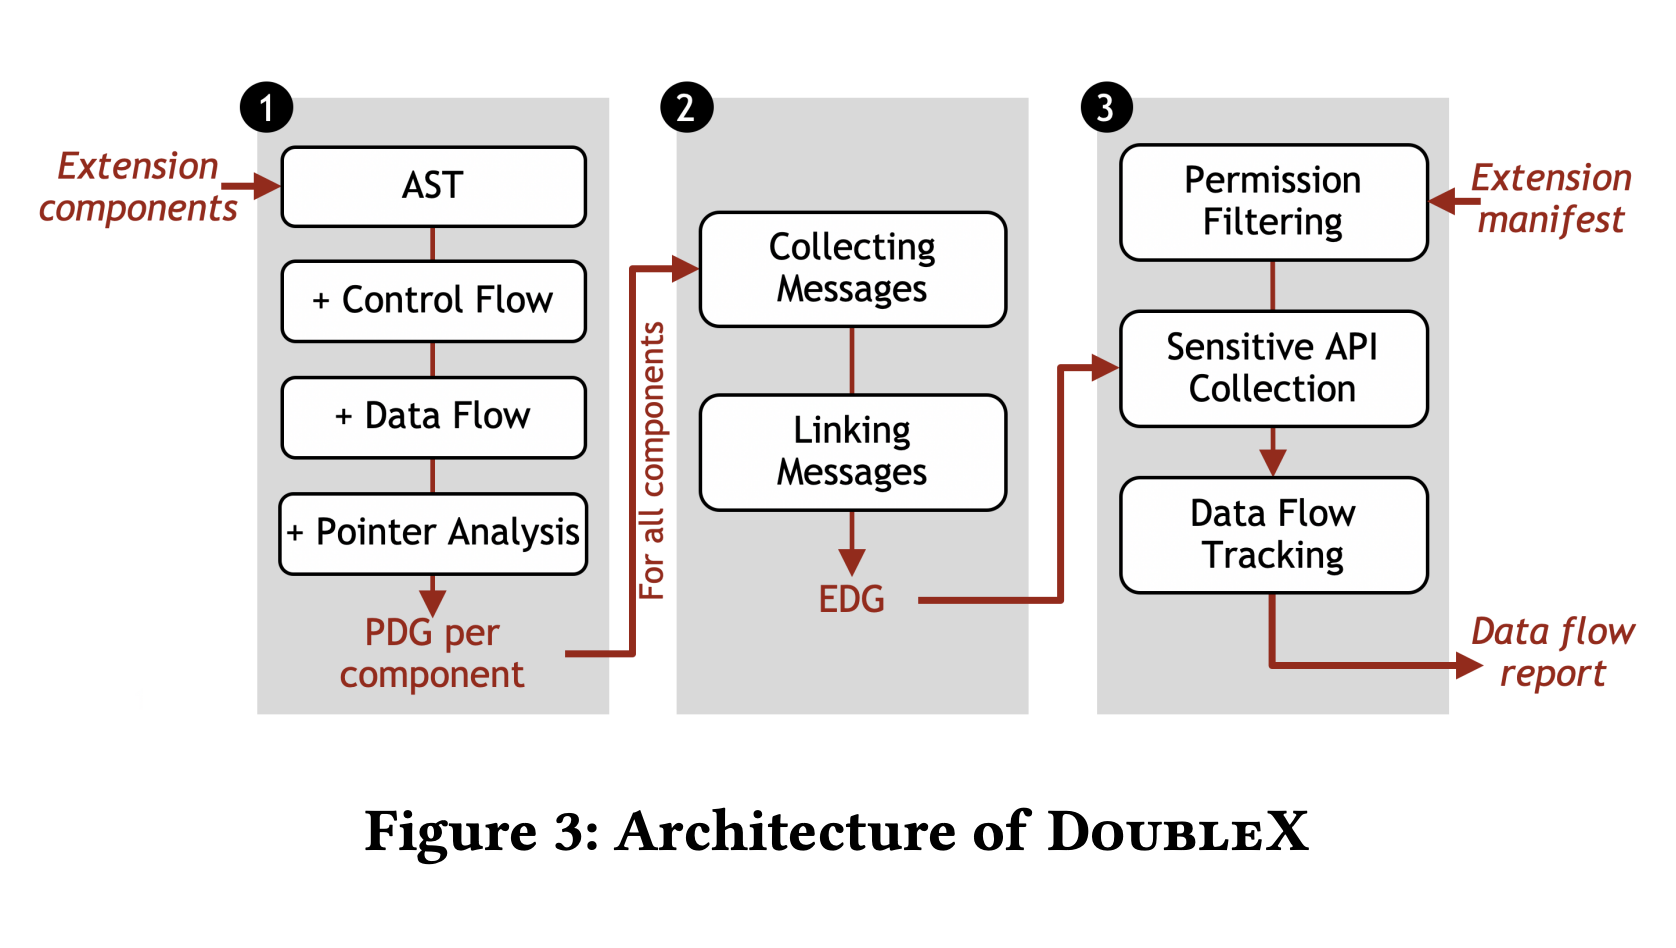
Чтобы как-то помочь пользователям защититься от опасных аддонов, немецкие специалисты разработали инструмент под названием «DoubleX». С помощью этого софта можно выявлять уязвимые расширения (необязательно вредоносные). Подробно эксперты описали своё детище в специальном документе (PDF).

«Мы изучили 154 484 аддона для Chrome, у 278 из которых наблюдалась проблема извлечения и передачи данных пользователей. С помощью DoubleX мы выявили, что 89% проблемных расширений могут раскрыть поток информации стороннему злоумышленнику», — отмечают разработчики DoubleX.

«Также мы зафиксировали 172 аддона, установленных более чем у двух миллионов пользователей, которые позволяют атакующему добраться до данных пользователя через другое  установленное расширение».

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru