



Эксперты показали, как обмануть функцию сканирования фото Apple CSAM

Эксперты показали, как обмануть функцию сканирования фото Apple CSAM

Эксперты показали, как обмануть функцию сканирования фото Apple CSAM

Исследователи из Имперского колледжа Лондона показали лёгкий способ обмануть систему сканирования медиаконтента. В качестве примера взяли технологию Apple CSAM, которая создала немало шума летом этого года.

Напомним, что CSAM (Child Sexual Abuse Material) была разработана с целью вычислять и пресекать распространение порнографических материалов, в которых фигурируют несовершеннолетние лица.

Из-за большого давления пользователей и специалистов по защите информации техногиганту из Купертино пришлось отложить введение этой функции в эксплуатацию до 2022 года. За это время разработчики обещали усовершенствовать CSAM и сделать саму технологию более прозрачной.

Основная идея разработки Apple опирается на сравнение хешей изображений, которые передаются с помощью iOS-устройств, с базой данных NCMEC и других организаций, занимающихся вопросами защиты детей.

Если CSAM найдёт совпадения, специалисты Apple изучат содержимое подозрительных материалов, а затем, если алерт подтвердится, передадут правоохранителям информацию о распространении детской порнографии.

Однако на симпозиуме USENIX специалисты продемонстрировали интересный способ, доказывающий, что ни Apple CSAM, ни любая другая аналогичная система не способна эффективно детектировать нелегальный контент.

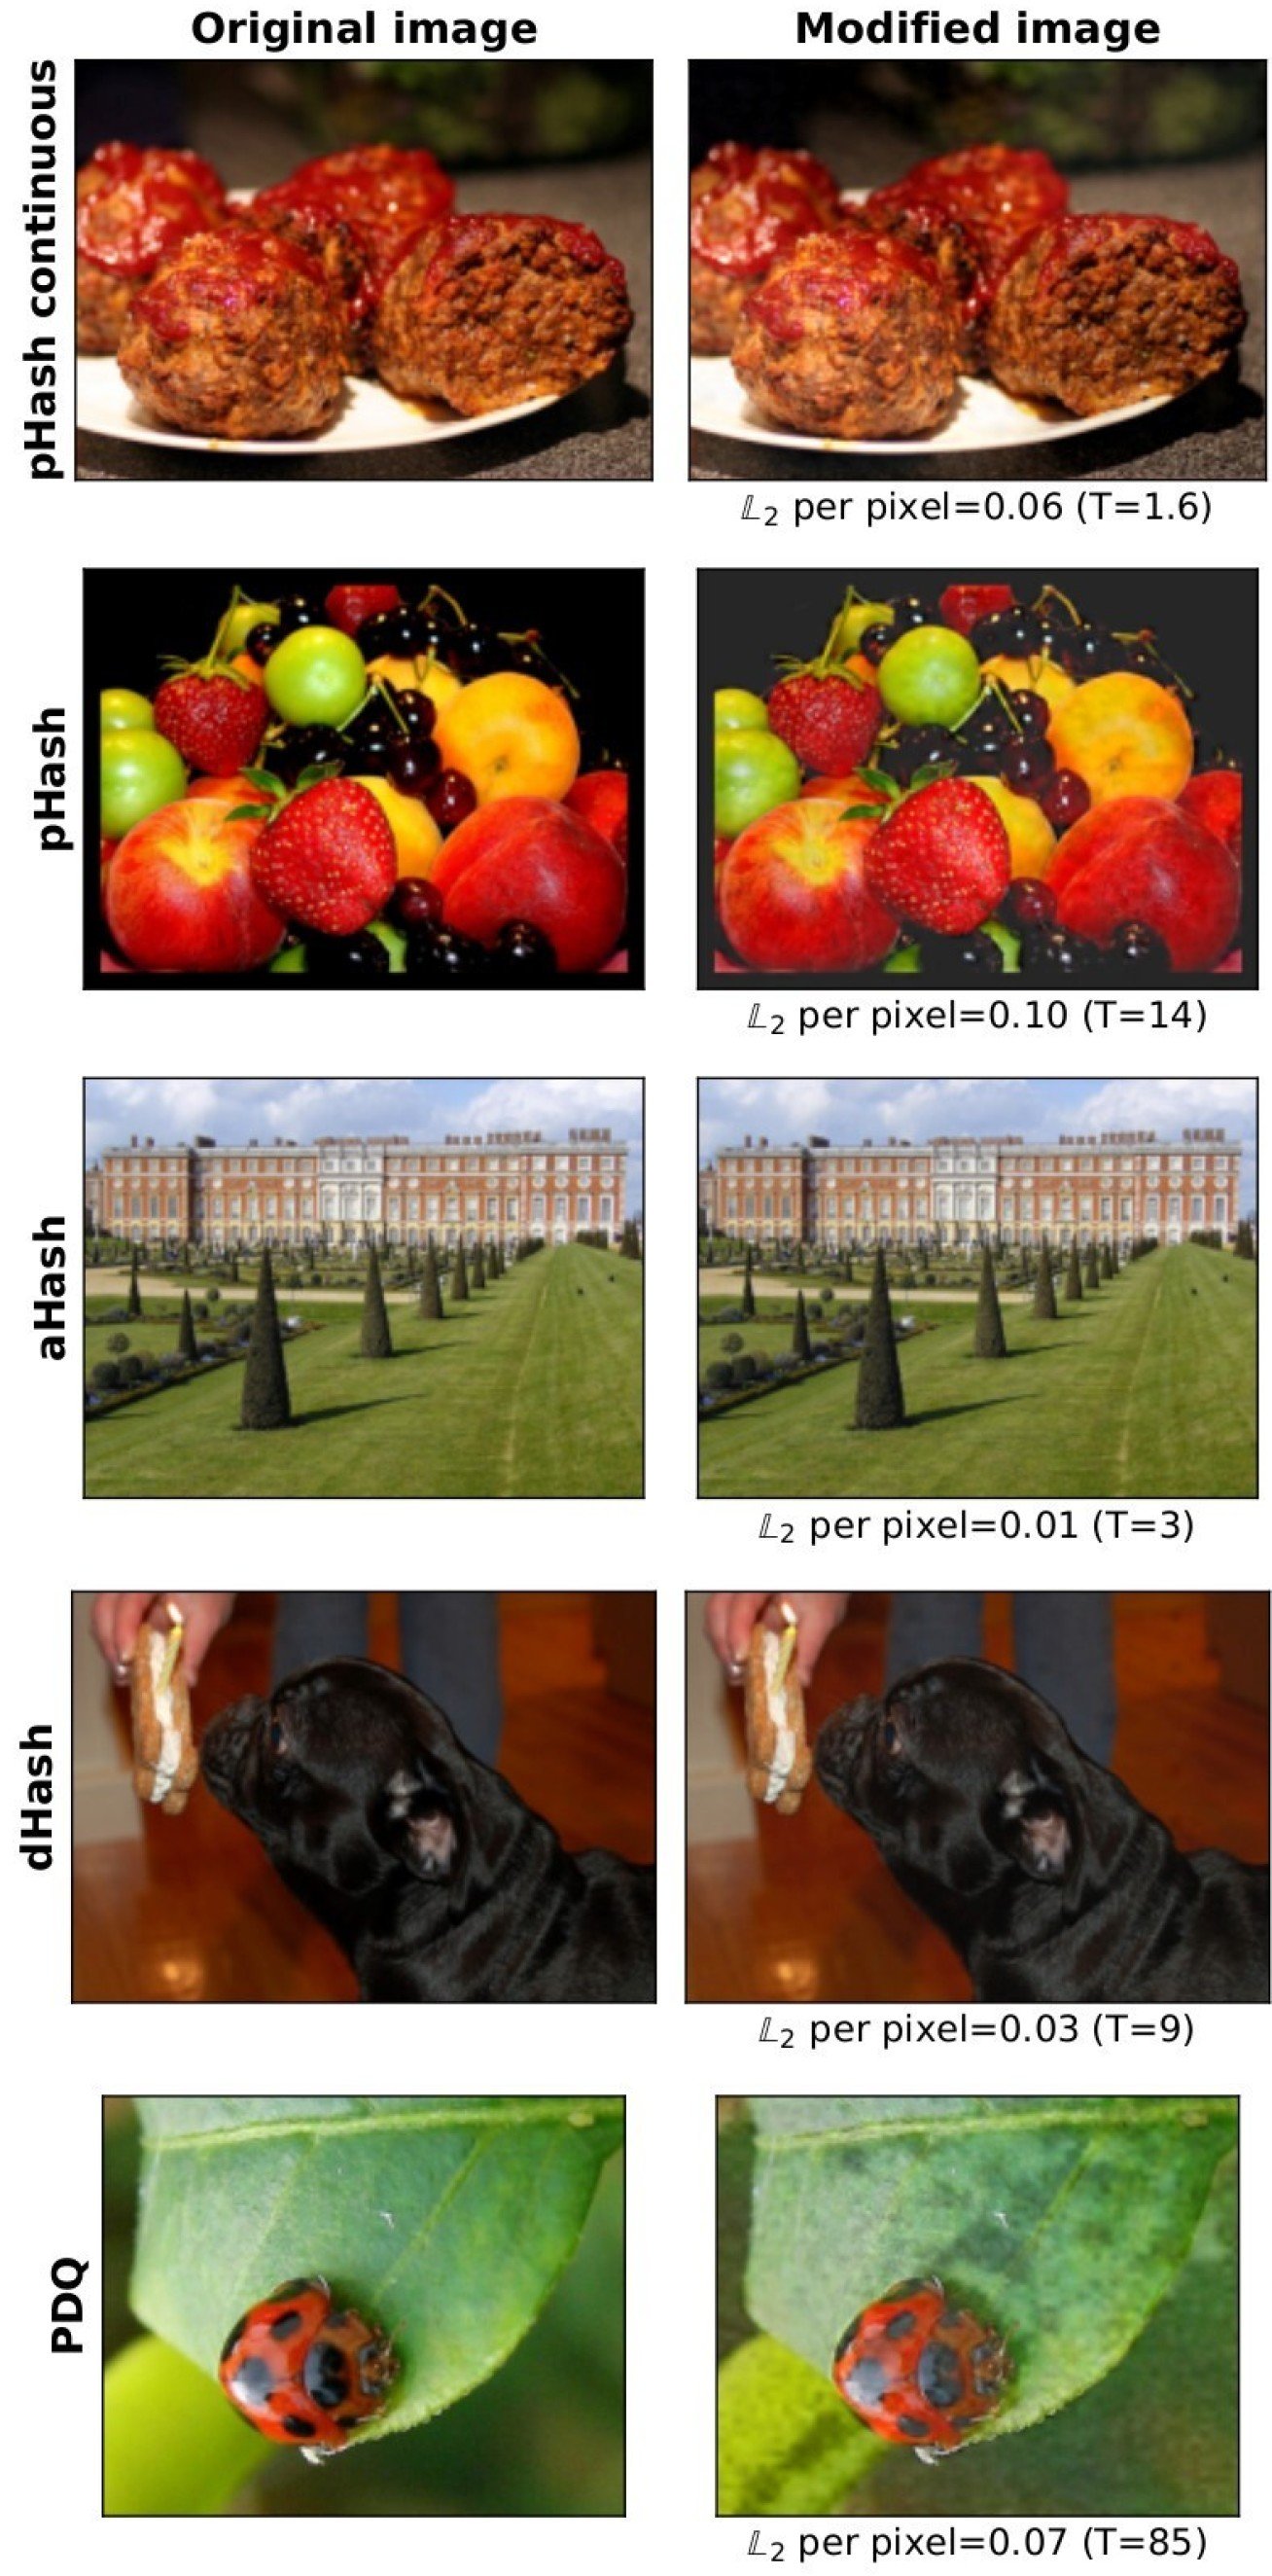
По словам исследователей, алгоритмы детектирования достаточно легко обмануть — в 99,9% случаев, причём для этого даже не потребуется визуально менять изображения. Сам фокус заключается в использовании специального хеш-фильтра, который заставит систему сканирования воспринимать этот контент иначе. Для глаза человека разница будет незаметна:


В отчёте (PDF) специалисты указали на контрмеры — увеличить порог срабатывания, однако это неизбежно приведёт к ложноположительным детектам.

Напомним, в прошлом месяце стало известно, что Евросоюз уже давно хотел сканировать фото на iPhone пользователей, ещё до самого анонса технологии Apple CSAM.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru