



Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Разработчики «Ростелеком-Солар» выпустили новую версию Solar appScreener, получившую номер 3.10. Теперь анализатор кода располагает новыми мерами безопасного доступа, возможностью приостановить сканирования и обновлённой базой правил поиска уязвимостей.

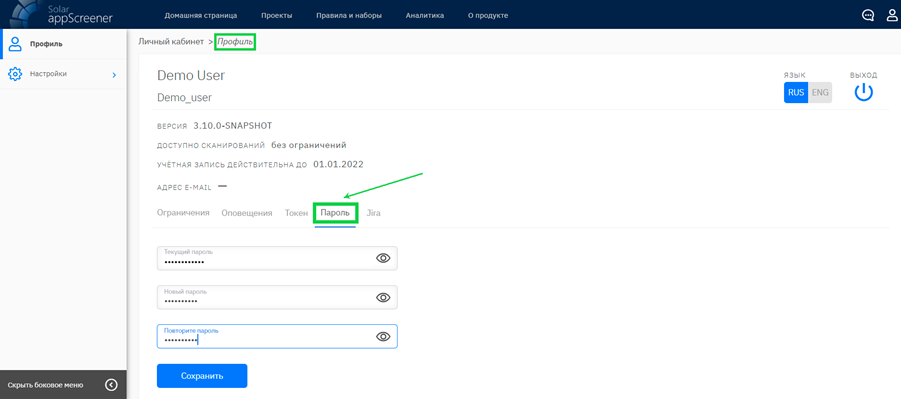
Отныне Solar appScreener 3.10 предусматривает многократные попытки ввода учётных данных — разработчики ввели ограничение их числа. Если выставить настройки по умолчанию, после пятой попытки ввода данных учётная запись автоматически блокируется.

Само собой, администраторы могут увеличить или, наоборот, уменьшить количество неудачных попыток, а то и вовсе отключить эту функцию. Кроме того, разработчики добавили требование регулярной смены пароля.

Дефолтная конфигурация предусматривает, что пользователь может задействовать один пароль три месяца, но администратор волен изменить временной интервал по своему усмотрению (отключение проверки тоже предусмотрено).


Одна из интересных особенностей, которыми отметилась новая версия анализатора кода, — возможность приостановить сканирования. С помощью этого нововведения администраторы могут приоритизировать очередь анализа отдельных проектов и ускорить проверки именно необходимых приложений.

База правил поиска уязвимостей также расширена: в новую версию  Solar appScreener вошли дополнительные правила поиска в конфигурационных файлах Dockerfiles и docker-compose.yml. А для языка C++ теперь можно создавать паттерны в формате XML. Приложения, написанные на Delphi, поддерживаются ещё лучше за счёт дополнения правил поиска дыр.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru