



Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Разработчики «Ростелеком-Солар» выпустили новую версию Solar appScreener, получившую номер 3.10. Теперь анализатор кода располагает новыми мерами безопасного доступа, возможностью приостановить сканирования и обновлённой базой правил поиска уязвимостей.

Отныне Solar appScreener 3.10 предусматривает многократные попытки ввода учётных данных — разработчики ввели ограничение их числа. Если выставить настройки по умолчанию, после пятой попытки ввода данных учётная запись автоматически блокируется.

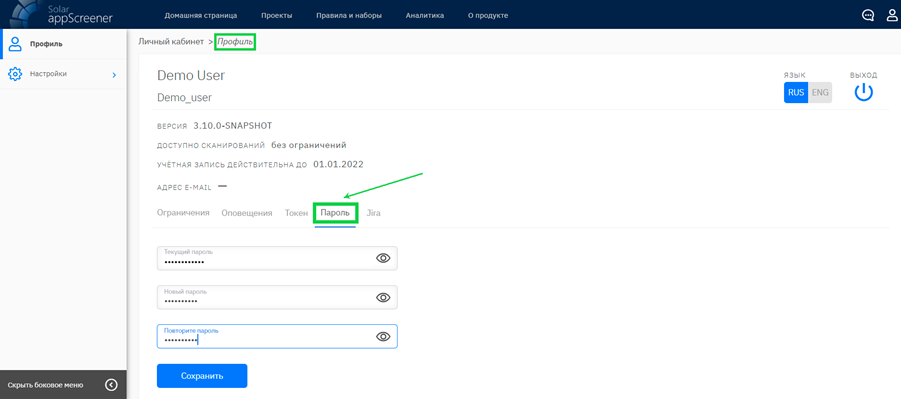
Само собой, администраторы могут увеличить или, наоборот, уменьшить количество неудачных попыток, а то и вовсе отключить эту функцию. Кроме того, разработчики добавили требование регулярной смены пароля.

Дефолтная конфигурация предусматривает, что пользователь может задействовать один пароль три месяца, но администратор волен изменить временной интервал по своему усмотрению (отключение проверки тоже предусмотрено).


Одна из интересных особенностей, которыми отметилась новая версия анализатора кода, — возможность приостановить сканирования. С помощью этого нововведения администраторы могут приоритизировать очередь анализа отдельных проектов и ускорить проверки именно необходимых приложений.

База правил поиска уязвимостей также расширена: в новую версию  Solar appScreener вошли дополнительные правила поиска в конфигурационных файлах Dockerfiles и docker-compose.yml. А для языка C++ теперь можно создавать паттерны в формате XML. Приложения, написанные на Delphi, поддерживаются ещё лучше за счёт дополнения правил поиска дыр.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru