



Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

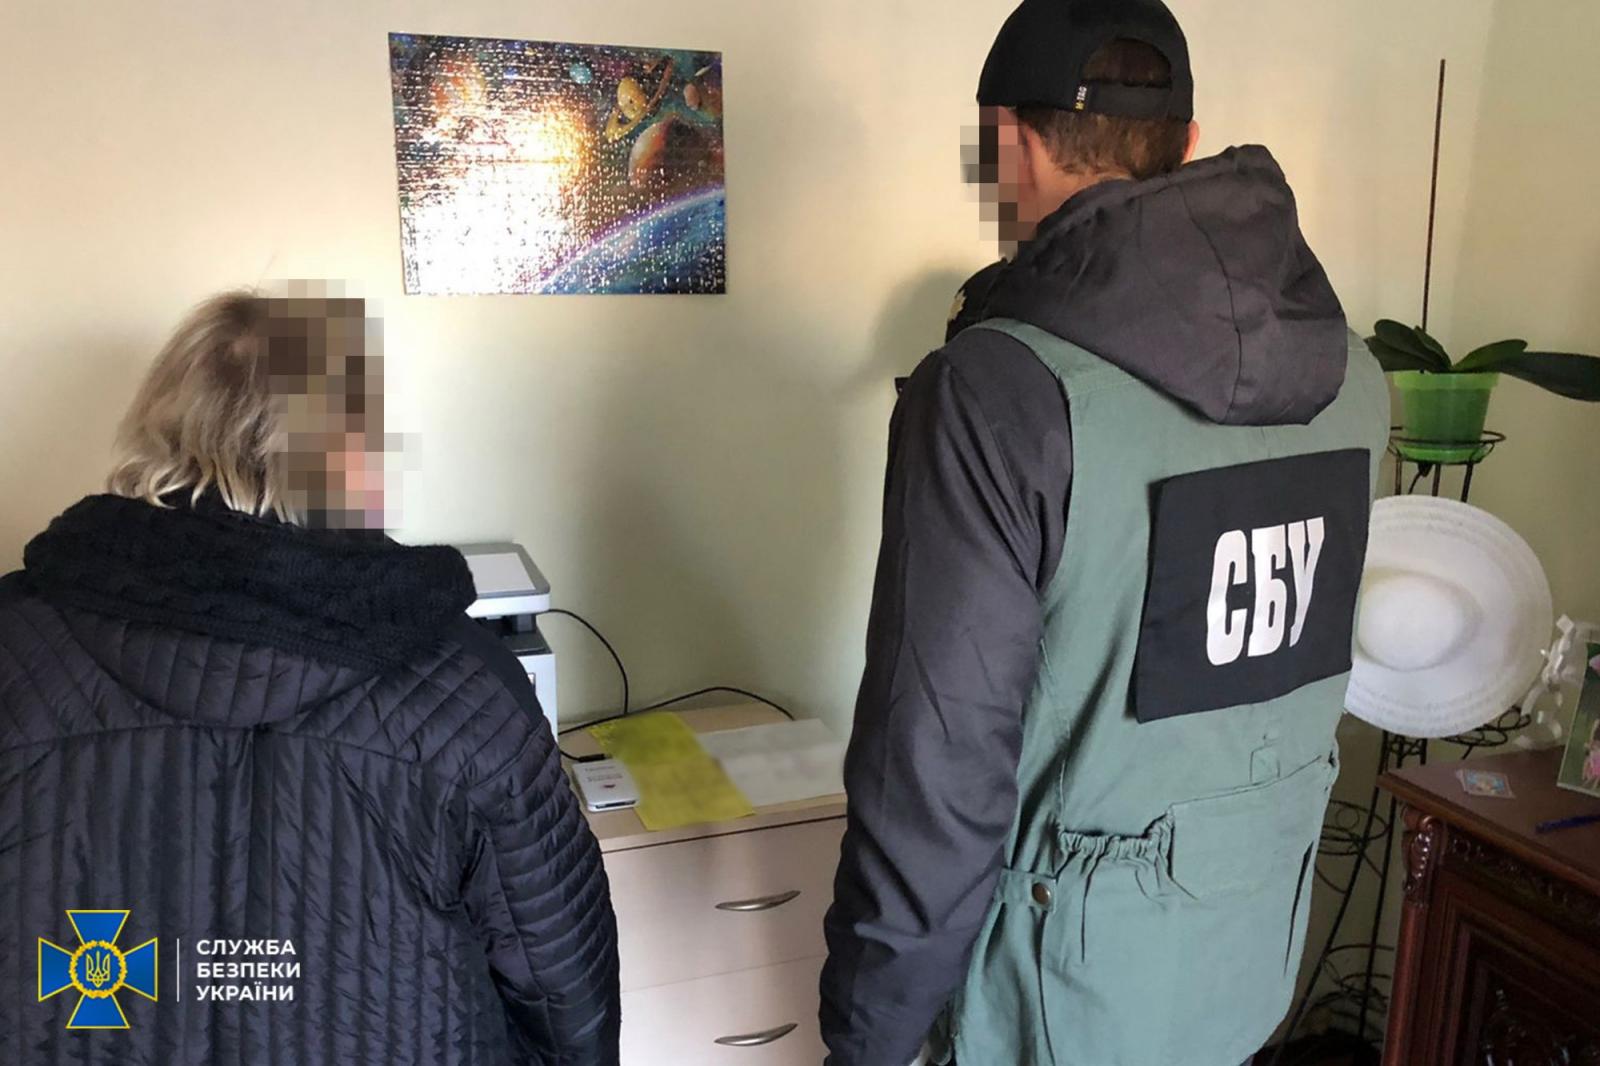
Служба безопасности Украины (СБУ) арестовала киберпреступников, которым удалось проникнуть в систему Национальной службы здравоохранения Украины. По данным правоохранителей, злоумышленники изменили информацию о вакцинации граждан.

В мошеннической схеме участвовали врачи, предлагающие поддельные сертификаты о вакцинировании от COVID-19. Задержанные киберпреступники при этом нашли соответствующих клиентов в Сумской области, готовых заплатить 3000 гривен (чуть больше 8 тысяч рублей).

Взломав системы Национальной службы здравоохранения, злоумышленники ввели ложные данные, что позволило их клиентам проходить все проверки вакцинации от COVID-19. Напомним, что в этом случае генерируется специальный QR-код, подтверждающий наличие прививки.


СБУ пока не выяснила, являются ли арестованные сторонними хакерами или же инсайдерами в медицинских учреждениях. Если это второй вариант, злоумышленники могли просто использовать свои учётные данные для входа в систему.

Как отметили правоохранители, подозреваемые до 200 раз в месяц модифицировали записи в системе, однако полиция пока не выяснила, как долго злоумышленники поддерживали эту схему на плаву.

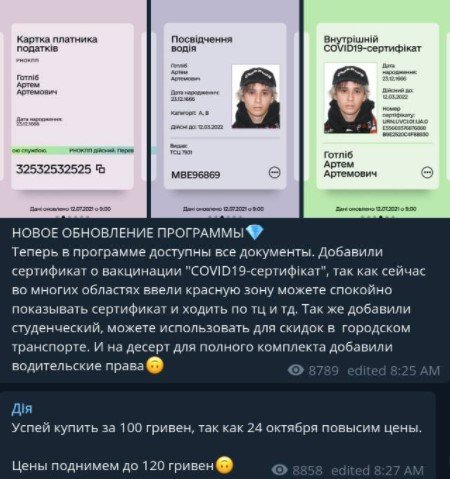
Позже стало ясно, что киберпреступники использовали приложение «Action», которое не так давно запустили власти Украины. Задача этого софта — постепенно переводить граждан на технологию «умной» идентификации.

Фейковая копия приложения «Action» при этом распространялась через каналы в мессенджере Telegram и позволяла украинцам сгенерировать любой сертификат.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru