



Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

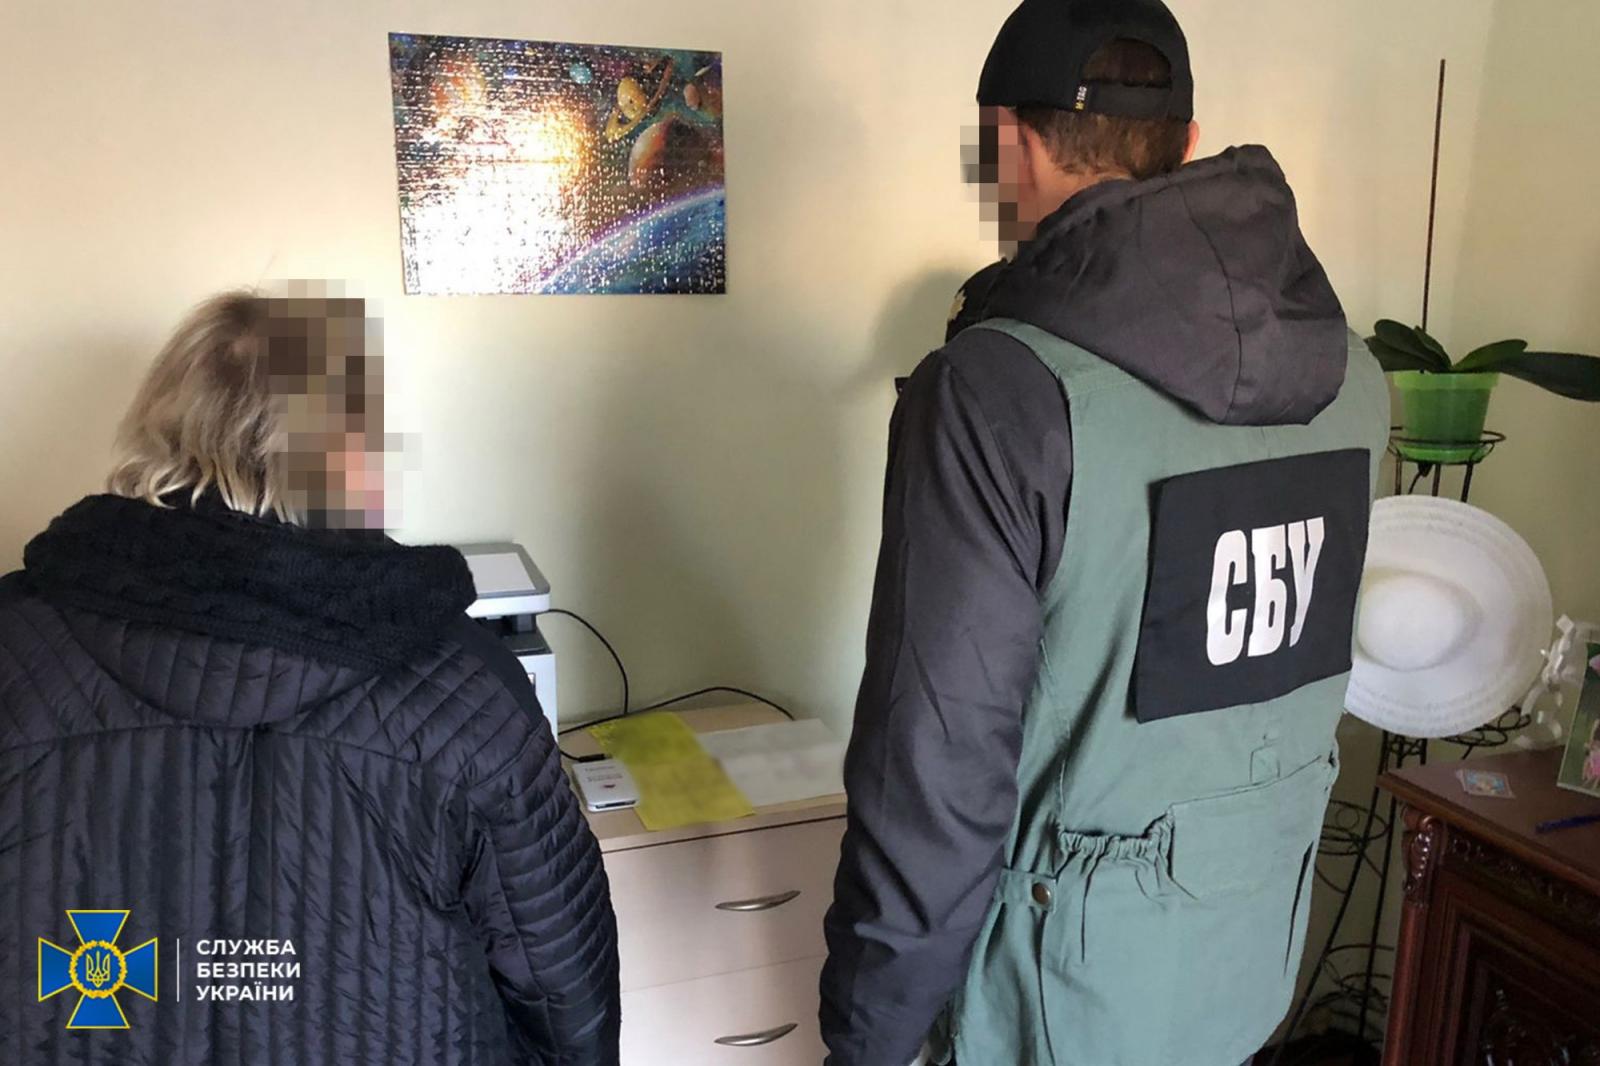
Служба безопасности Украины (СБУ) арестовала киберпреступников, которым удалось проникнуть в систему Национальной службы здравоохранения Украины. По данным правоохранителей, злоумышленники изменили информацию о вакцинации граждан.

В мошеннической схеме участвовали врачи, предлагающие поддельные сертификаты о вакцинировании от COVID-19. Задержанные киберпреступники при этом нашли соответствующих клиентов в Сумской области, готовых заплатить 3000 гривен (чуть больше 8 тысяч рублей).

Взломав системы Национальной службы здравоохранения, злоумышленники ввели ложные данные, что позволило их клиентам проходить все проверки вакцинации от COVID-19. Напомним, что в этом случае генерируется специальный QR-код, подтверждающий наличие прививки.


СБУ пока не выяснила, являются ли арестованные сторонними хакерами или же инсайдерами в медицинских учреждениях. Если это второй вариант, злоумышленники могли просто использовать свои учётные данные для входа в систему.

Как отметили правоохранители, подозреваемые до 200 раз в месяц модифицировали записи в системе, однако полиция пока не выяснила, как долго злоумышленники поддерживали эту схему на плаву.

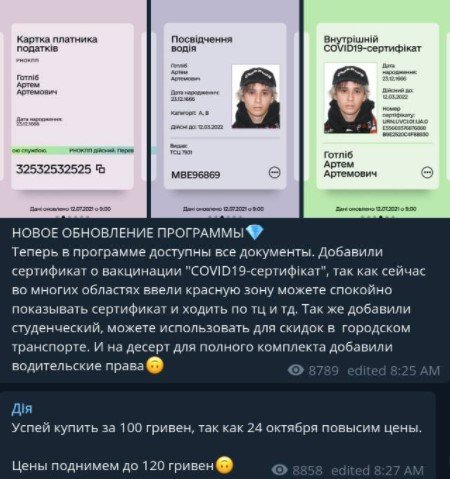
Позже стало ясно, что киберпреступники использовали приложение «Action», которое не так давно запустили власти Украины. Задача этого софта — постепенно переводить граждан на технологию «умной» идентификации.

Фейковая копия приложения «Action» при этом распространялась через каналы в мессенджере Telegram и позволяла украинцам сгенерировать любой сертификат.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru