



Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Специалисты Microsoft обнаружили новый образец вредоносной программы для macOS, известной под именем WizardUpdate (также её называют UpdateAgent или Vigram). В последней на данный момент версии авторы усовершенствовали техники ухода от обнаружения и укрепления зловреда в системе.

По словам экспертов корпорации из Редмонда, вредоносная программа распространяется с помощью непреднамеренной загрузки (Drive-by download) и маскируется под безопасный и легитимный софт. Хотя в январе аналитики Confiant сообщали о распространении WizardUpdate под видом установщиков Flash.

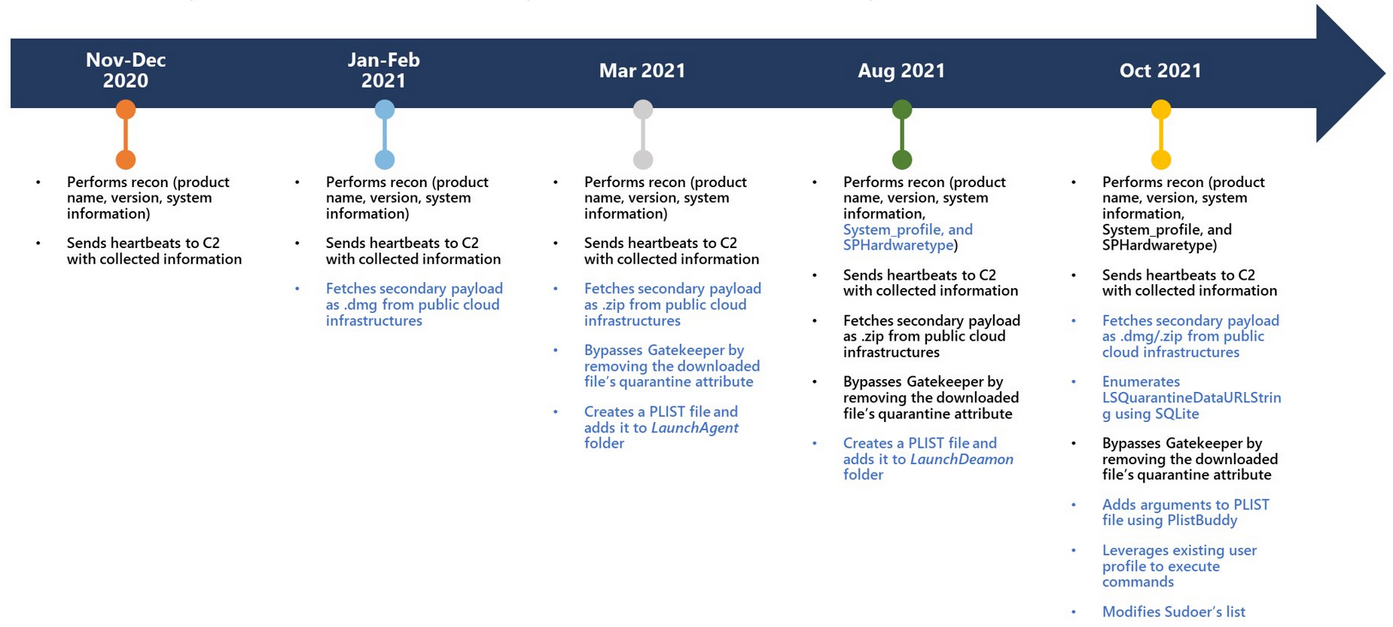
Впервые об этом зловреде стало известно в ноябре 2020 года, тогда он мог лишь извлекать и передавать операторам информацию о заражённой системе. Однако с тех пор авторы WizardUpdate значительно усовершенствовали свой софт.

Например, достаточно взглянуть на образцы зловреда, которые датируются уже этим месяцем:

  • WizardUpdate разворачивает дополнительные пейлоады, загружаемые из облачной инфраструктуры;
  • собирает полную историю загрузок macOS с помощью строки LSQuarantineDataURLString;
  • обходит защиту Gatekeeper, удаляя пометки «в карантин» у загруженных пейлоадов;
  • модифицирует файлы PLIST;
  • использует существующие профили для выполнения команд;
  • выдаёт обычным пользователям права администратора.


«UpdateAgent использует облачную инфраструктуру для хранения дополнительных вредоносных нагрузок. Кроме того, теперь вредонос может обходить Gatekeeper, специально созданный для запуска лишь проверенного и надёжного софта», — пишет Microsoft.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru