


Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Специалисты Microsoft обнаружили новый образец вредоносной программы для macOS, известной под именем WizardUpdate (также её называют UpdateAgent или Vigram). В последней на данный момент версии авторы усовершенствовали техники ухода от обнаружения и укрепления зловреда в системе.

По словам экспертов корпорации из Редмонда, вредоносная программа распространяется с помощью непреднамеренной загрузки (Drive-by download) и маскируется под безопасный и легитимный софт. Хотя в январе аналитики Confiant сообщали о распространении WizardUpdate под видом установщиков Flash.

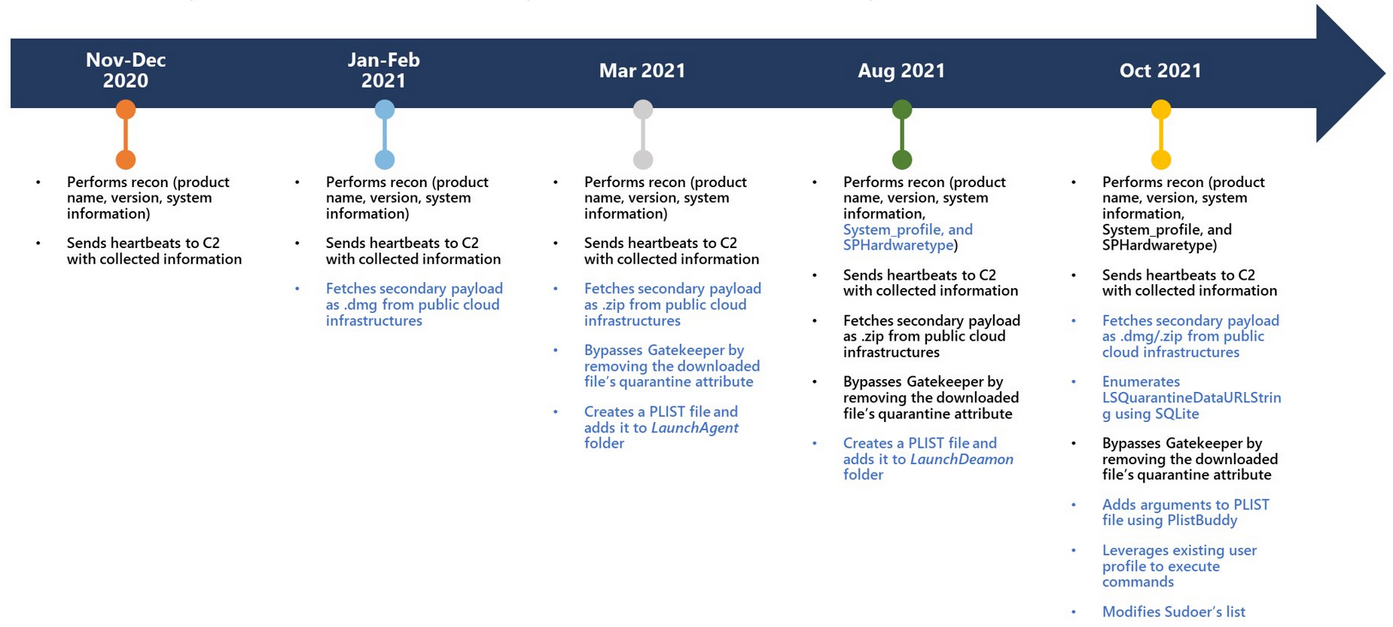
Впервые об этом зловреде стало известно в ноябре 2020 года, тогда он мог лишь извлекать и передавать операторам информацию о заражённой системе. Однако с тех пор авторы WizardUpdate значительно усовершенствовали свой софт.

Например, достаточно взглянуть на образцы зловреда, которые датируются уже этим месяцем:

  • WizardUpdate разворачивает дополнительные пейлоады, загружаемые из облачной инфраструктуры;
  • собирает полную историю загрузок macOS с помощью строки LSQuarantineDataURLString;
  • обходит защиту Gatekeeper, удаляя пометки «в карантин» у загруженных пейлоадов;
  • модифицирует файлы PLIST;
  • использует существующие профили для выполнения команд;
  • выдаёт обычным пользователям права администратора.


«UpdateAgent использует облачную инфраструктуру для хранения дополнительных вредоносных нагрузок. Кроме того, теперь вредонос может обходить Gatekeeper, специально созданный для запуска лишь проверенного и надёжного софта», — пишет Microsoft.

Подпишитесь на новости

После атак на Яндекс: Минцифры и Минобороны займутся защитой ЦОД

Атаки на дата-центры Яндекса стали беспрецедентными по масштабу, заявил глава Минцифры Максут Шадаев. Защиту объектов ведомство прорабатывает совместно с Минобороны. Безопасность облаков теперь приходится обсуждать далеко за пределами серверной.

Как передает ТАСС, к помощи Яндексу, по словам министра, подключилась вся отрасль. Конкретные меры защиты дата-центров в сообщении не раскрываются.

За несколько дней от атак беспилотников пострадали три площадки компании — в Сасово, Калуге и Владимире. Последствия затронули как сервисы самого Яндекса, так и инфраструктуру его облачных клиентов.

Помощь конкурентов уже получила практическую форму: Yandex Cloud договорилась с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов пострадавших заказчиков. Провайдеры выделили дополнительные команды, упростили подключение и предложили гибкие финансовые условия.

При этом восстановление отдельных сервисов продолжается. Вечером 11 октября руководитель финтех-направления Дмитрий Пирогов сообщил, что точные сроки возвращения «Яндекс Пэй» к нормальной работе пока назвать нельзя. По его словам, средства клиентов и данные о счетах находятся в сохранности.

Для отрасли ситуация поставила ребром вопрос физической защиты инфраструктуры. Резервные мощности и перенос сервисов помогают справляться с последствиями, но сами здания и оборудование тоже нуждаются в защите.

RSS: Новости на портале Anti-Malware.ru