



ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

ElasticSearch-сервер слил данные миллионов профилей Instagram и TikTok

Команда исследователей Safety Detectives обнаружила незащищённый сервер ElasticSearch, принадлежащий сайту IGBlade.com, который занимается аналитикой активности в социальных сетях. Проблема в том, что на этом сервере хранятся данные миллионов профилей пользователей площадок Instagram и TikTok.

IGBlade специализируется на сборе данных пользователей социальных сетей, а затем предоставляет эти сведения своим клиентам для «глубокого понимания активности аккаунтов в Instagram и TikTok». Однако из-за некорректной настройки сервер IGBlade слил более 2,6 млн записей.

Среди раскрытых данных были, например, скриншоты профилей и прямые ссылки на них в соцсетях. Также на сервере хранилась персональная информация, хотя правила большинства площадок запрещают её сбор.

«Мы не знаем, почему компания IGBlade собирала персональные данные, однако стоит отметить, что все эти сведения были общедоступны», — пишут в отчёте обнаружившие незащищённый сервер эксперты.

Инструмент для сбора информации позволяет учитывать более 30 метрик. IGBlade впоследствии загружает собранные данные в собственную поисковую систему, которая отображает динамику роста подписчиков, степень вовлечённости аудитории и историю учётной записи.

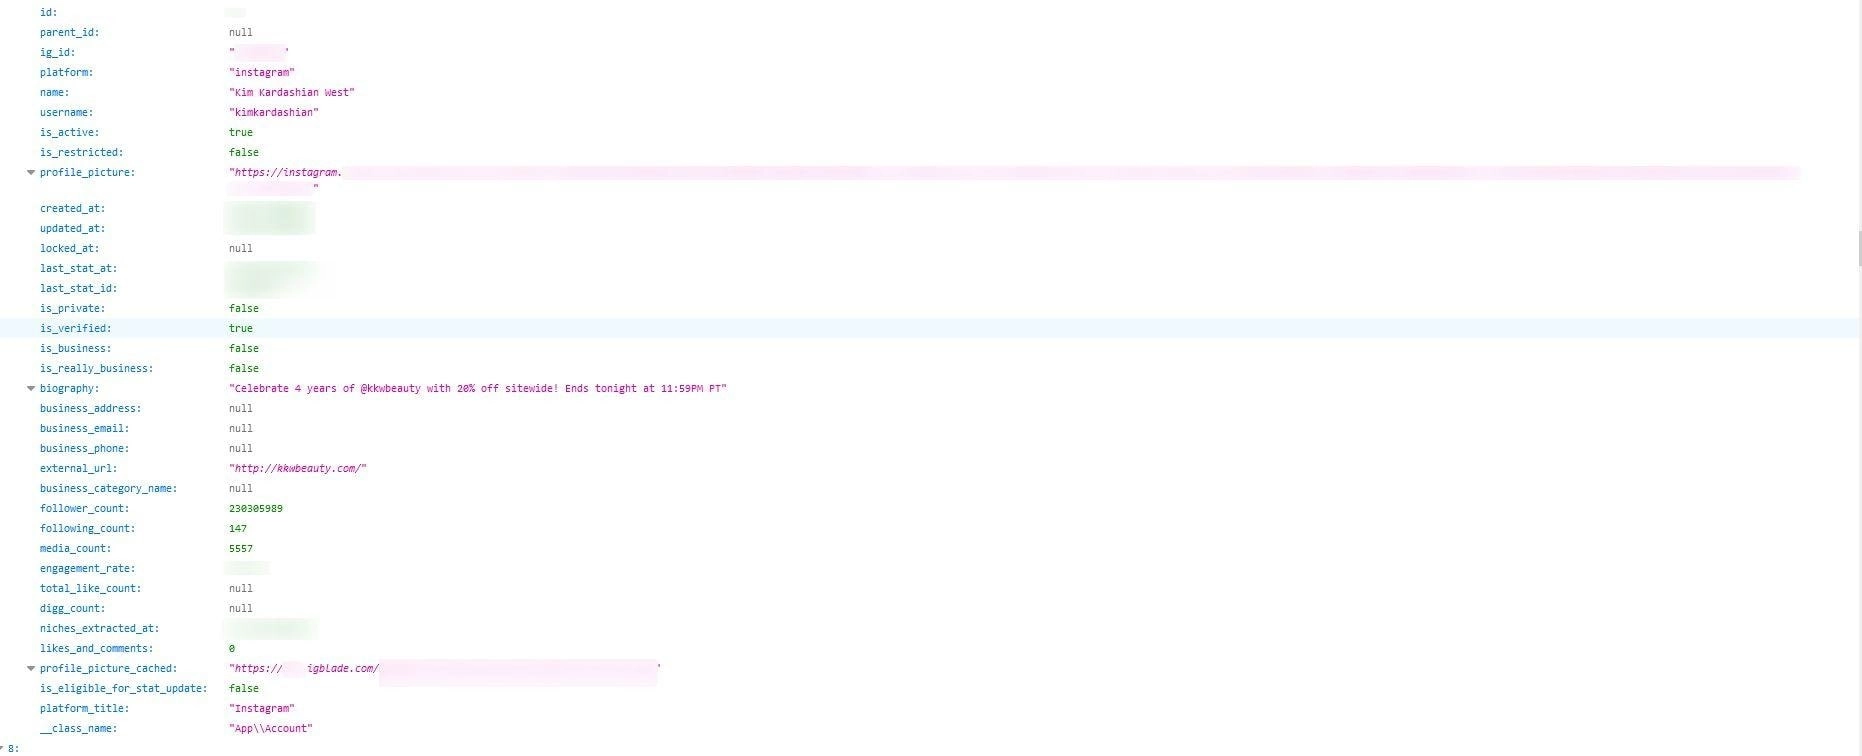
Клиентам надо было создать собственный аккаунт в системе IGBlade, чтобы получить детализированные отчёты по собранным данным профилей в социальных сетях. В качестве подтверждения связи открытого сервера с IGBlade исследователи из Safety Detectives представили скриншот:


В результате скомпрометированной оказалась следующая информация:

  • Полные имена пользователей.
  • Онлайн-псевдонимы.
  • Аватары.
  • Биография профилей.
  • Адреса электронной почты.
  • Телефонные номера.
  • Число подписчиков и подписок.
  • Данные геолокации.
Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru