



Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Группа Carbanak нанимает ИТ-спецов для проведения атак под видом пентеста

Киберпреступная группировка FIN7 придумала интересную схему: злоумышленники создают фиктивные компании, работающие в сфере кибербезопасности, а затем проводят реальные атаки под видом тестирований на проникновение (пентест).

FIN7, также известная под именем Carbanak, занимается финансово ориентированными киберкампаниями, в ходе которых преступники пытаются украсть как можно больше денег. С 2015 года группировка заражает банкоматы специально разработанными вредоносными программами.

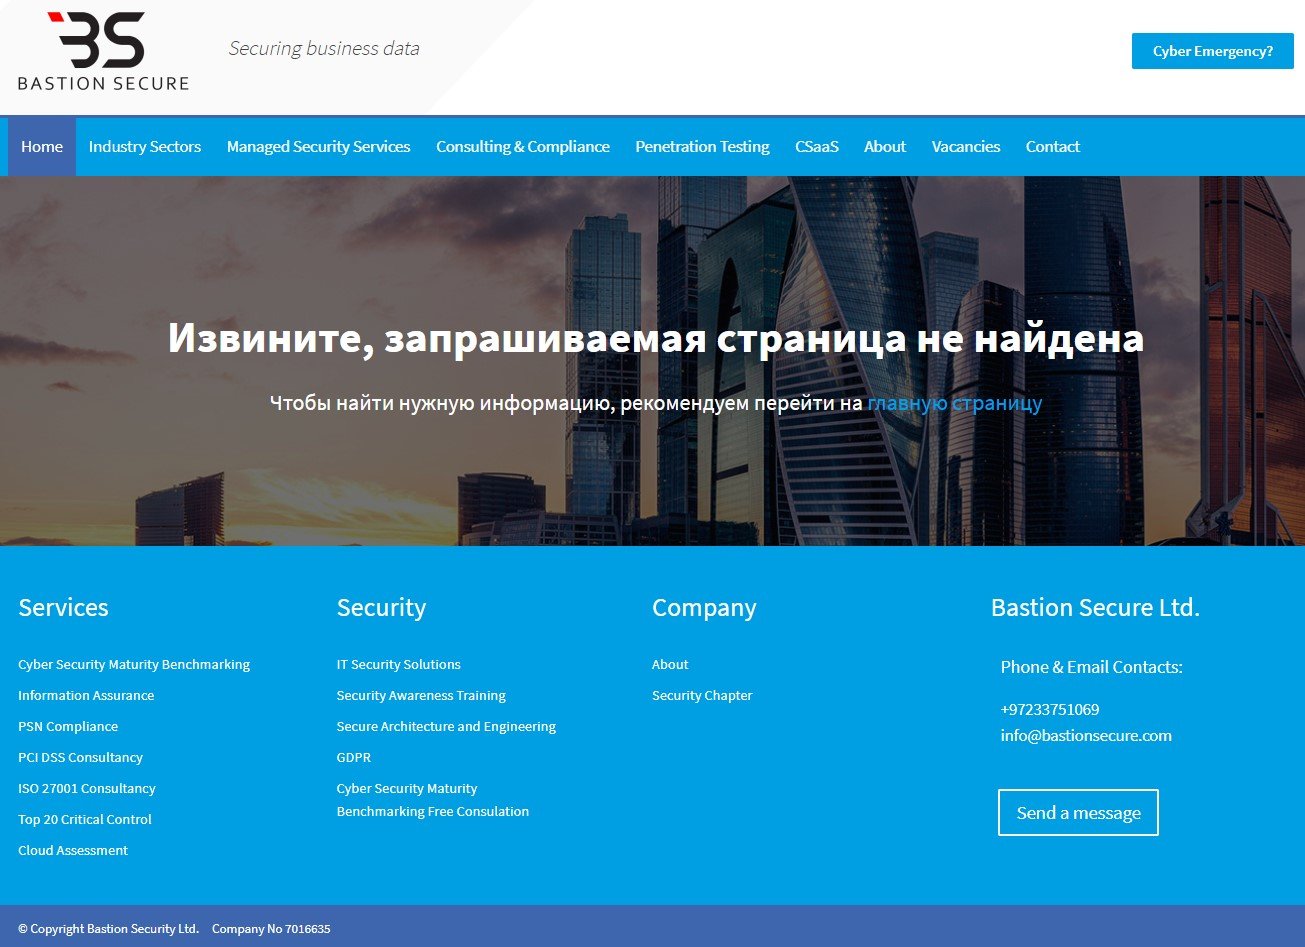
В своих новых операциях Carbanak решила привлекать ничего не подозревающих и добропорядочных ИТ-специалистов. Тем не менее киберпреступники сработали не до конца чисто, что выдало их намерения. Например, участники группы утверждали, что их компания базируется в Великобритании, однако страница с ошибкой 404 на «официальном» сайте содержала русский язык.


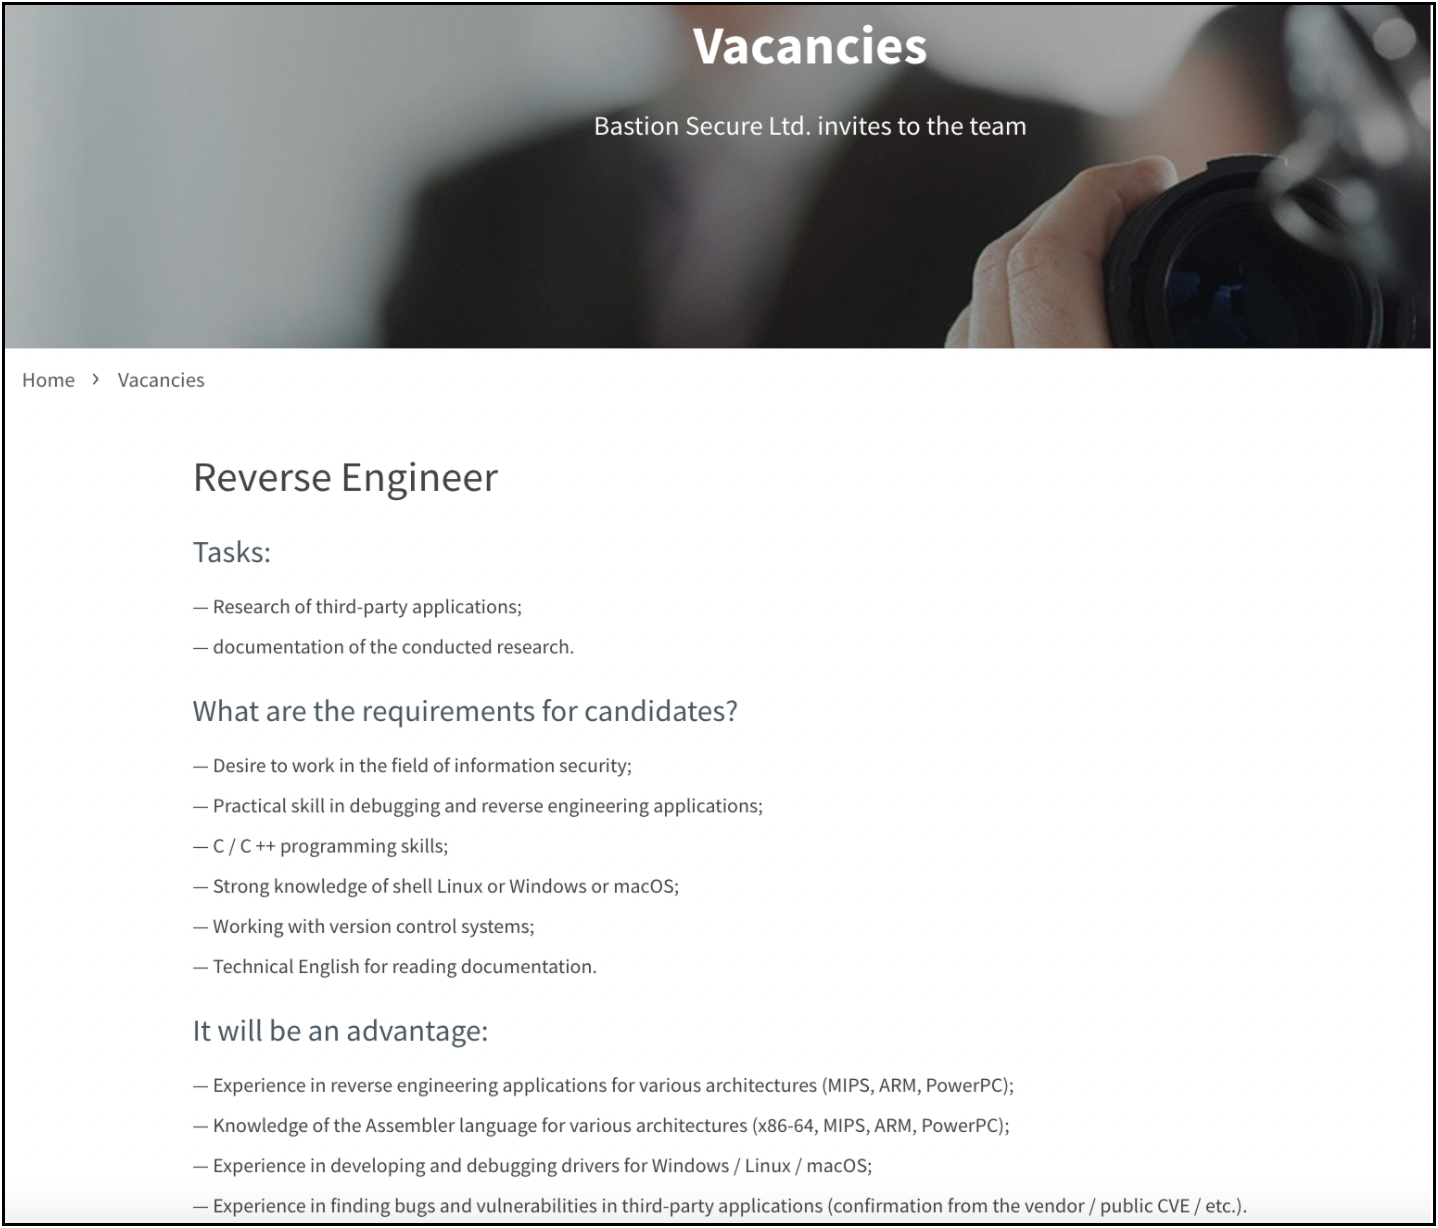
Раздел «О компании» утверждал, что созданная FIN7 организация якобы связана с легитимной Convergent Network Solutions. Исследователи из Gemini Advisory отметили, что преступники предлагают специалистам от 800 до 1200 долларов в месяц. В основном группировку интересовали программисты, пишущие на C++, PHP и Python, а также системные администраторы Windows и эксперты по обратному инжинирингу.


Всё было стандартно: собеседование, после которого стороны подписывали договор и соглашение о неразглашении. Далее шёл условный испытательный срок, в ходе которого соискатель имел возможность ознакомиться с задачами. Однако со временем становилось понятно, что фиктивная компания привлекает сотрудников для киберпреступной деятельности.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru