



Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Исследователи в области безопасности придумали новую технику снятия цифрового отпечатка и подмены браузера. Этот вектор кибератаки, получивший имя Gummy Browsers, достаточно легко использовать в реальных атаках, предупреждают эксперты.

Цифровой отпечаток, как известно, получают на основе целого ряда характеристик устройства пользователя: IP-адрес, версия браузера и операционной системы, установленные приложения, аддоны, cookie и даже способ ввода текста с клавиатуры или движения мышью.

Владельцы веб-сайтов и различные рекламные компании могут использовать цифровые отпечатки, чтобы отличить людей от ботов, а также для отслеживания действий посетителей в Сети. Вся собранная информация потом помогает рекламодателям «подсовывать» пользователям релевантную рекламу.

Помимо этого, цифровой отпечаток может использоваться в системах аутентификации. Например, в каких-то случаях можно обходиться без 2FA, если система обнаружит определённый цифровой отпечаток и таким образом узнает владельца учётной записи.

Именно поэтому такие отпечатки являются достаточно ходовым товаром на форумах киберпреступной тематики в дарквебе. Если условный злоумышленник купит парочку таких отпечатков, ему удастся получить доступ к аккаунтам пользователей.

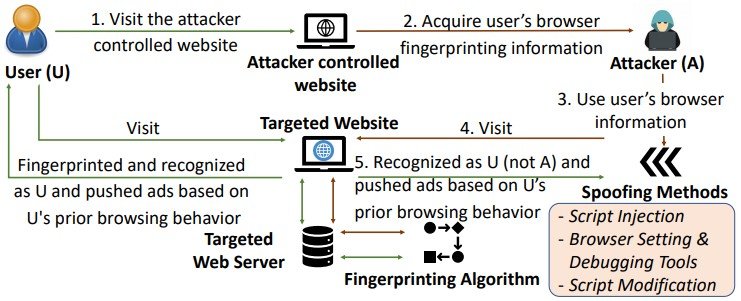
Новый вектор атаки — Gummy Browsers — основан на том, что жертву сначала необходимо заманить на определённый веб-сайт, который снимет всю необходимую для цифрового отпечатка информацию. Далее уже эти данные могут использоваться на усмотрение злоумышленников.


Чтобы «представиться» атакуемым пользователем на других ресурсах, киберпреступники могут прибегнуть к трём шагам, о которых рассказали  эксперты:

  • Инъекция скрипта, при которой данные извлекаются с помощью вызовов API JavaScript.
  • Настройки браузера и встроенные в него инструменты разработчика могут использоваться для изменения атрибутов.
  • Модификация скрипта позволяет изменить значения браузера и встроенный в веб-сайт код до того, как он отправится на сервер. 

В отчёте (PDF) специалистов утверждается, что данный метод не вызывает у жертвы никаких подозрений, хотя в это время потенциальный злоумышленник похищает её цифровую личность. Исследователи также предупредили, что реальные киберпреступники могут легко использовать Gummy Browsers в атаках.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru