



Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Исследователи в области безопасности придумали новую технику снятия цифрового отпечатка и подмены браузера. Этот вектор кибератаки, получивший имя Gummy Browsers, достаточно легко использовать в реальных атаках, предупреждают эксперты.

Цифровой отпечаток, как известно, получают на основе целого ряда характеристик устройства пользователя: IP-адрес, версия браузера и операционной системы, установленные приложения, аддоны, cookie и даже способ ввода текста с клавиатуры или движения мышью.

Владельцы веб-сайтов и различные рекламные компании могут использовать цифровые отпечатки, чтобы отличить людей от ботов, а также для отслеживания действий посетителей в Сети. Вся собранная информация потом помогает рекламодателям «подсовывать» пользователям релевантную рекламу.

Помимо этого, цифровой отпечаток может использоваться в системах аутентификации. Например, в каких-то случаях можно обходиться без 2FA, если система обнаружит определённый цифровой отпечаток и таким образом узнает владельца учётной записи.

Именно поэтому такие отпечатки являются достаточно ходовым товаром на форумах киберпреступной тематики в дарквебе. Если условный злоумышленник купит парочку таких отпечатков, ему удастся получить доступ к аккаунтам пользователей.

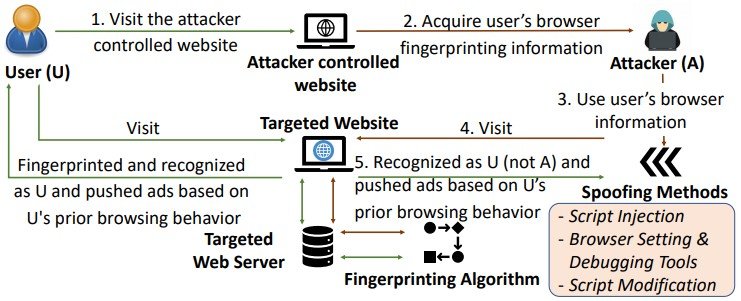
Новый вектор атаки — Gummy Browsers — основан на том, что жертву сначала необходимо заманить на определённый веб-сайт, который снимет всю необходимую для цифрового отпечатка информацию. Далее уже эти данные могут использоваться на усмотрение злоумышленников.


Чтобы «представиться» атакуемым пользователем на других ресурсах, киберпреступники могут прибегнуть к трём шагам, о которых рассказали  эксперты:

  • Инъекция скрипта, при которой данные извлекаются с помощью вызовов API JavaScript.
  • Настройки браузера и встроенные в него инструменты разработчика могут использоваться для изменения атрибутов.
  • Модификация скрипта позволяет изменить значения браузера и встроенный в веб-сайт код до того, как он отправится на сервер. 

В отчёте (PDF) специалистов утверждается, что данный метод не вызывает у жертвы никаких подозрений, хотя в это время потенциальный злоумышленник похищает её цифровую личность. Исследователи также предупредили, что реальные киберпреступники могут легко использовать Gummy Browsers в атаках.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru