



Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

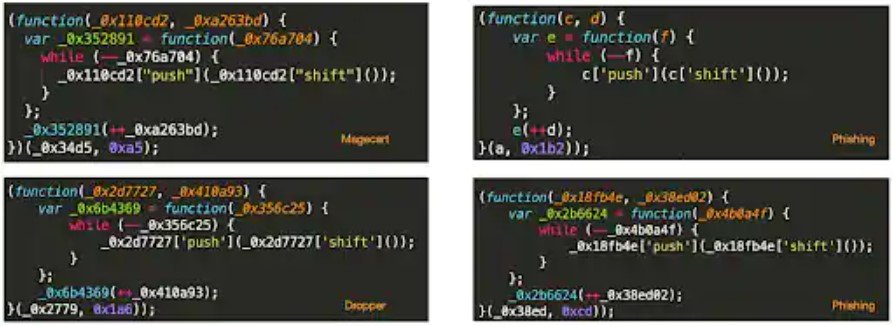
Исследователи в области кибербезопасности изучили более 10 тысяч образцов зловредов, написанных на JavaScript, чтобы выяснить, насколько часто злоумышленники маскируют вредоносный код. Оказалось, что обфускация применяется приблизительно в 26% случаев.

Такое намеренное «запутывание» кода призвано усложнить задачу ИБ-аналитиков, которые будут изучать семплы вредоносных скриптов. Более того, обфускация бонусом позволяет обойти отдельные защитные программы.

Добиться сложного для понимания кода можно несколькими способами: внедрить в скрипт неиспользуемый (мусорный) код, нетипично разделить или слить код или использовать паттерны шестнадцатеричной системы счисления.

Специалисты компании Akamai проанализировали 10 тысяч семплов вредоносного JavaScript-кода, среди которых были дропперы, элементы фишинговых страниц, а также инструменты для онлайн-мошенничества, Magecart-сниппеты, криптомайнеры и т. п.

В 26% этих образцов применялась та или иная форма обфускации, позволяющая злоумышленникам обойти детектирование антивирусными решениями. Код большей части изученных образцов был подозрительно похож, но это может быть следствием использования одинаковых упаковщиков.


Тем не менее эксперты обращают внимание на тот факт, что методы обфускации используются и на легитимных популярных сайтах. Например, 0,5% ресурсов, входящих в топ Alexa, также применяют обфускацию.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru