



Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

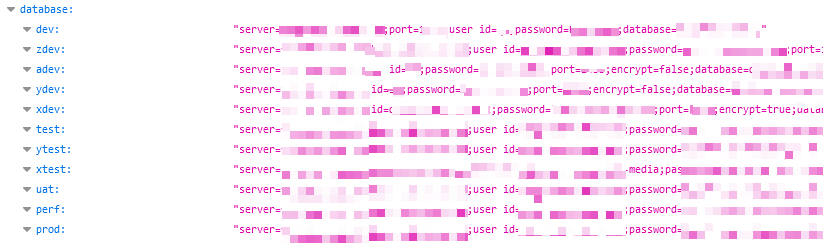
Из-за неправильной настройки сервера в домене Sky.com в общий доступ попал конфигурационный файл, содержащий нешифрованные пароли к множеству производственных баз данных. Поисковая система проиндексировала этот объект 7 сентября, ошибка была обнаружена и исправлена 8 октября.

По словам исследователей из CyberNews, их находка похожа на основной файл конфигурации веб-приложения, размещенного в поддомене, который использует дизайнерская студия UpLift Media — детище Sky, крупнейшего оператора платного телевидения в Западной Европе.

Соответствующая ссылка месяц назад всплыла в результатах неназванной поисковой системы для IoT. Согласно политике поисковика, грозящие утечкой URL в течение месяца отображаются только доверенным пользователям.

В попашем в паблик файле баг-хантеры в числе прочего обнаружили учетные данные для доступа к рабочим базам данных (в том числе пароли в открытом виде), а также IP-адреса и имена доменов, ассоциированные с конечным оборудованием разработчиков. Подобная информация позволяет злоумышленнику получить доступ к внутренним серверам компании, захватить контроль над сайтом или запустить зловреда в корпоративную сеть.

Когда исследователи сообщили в Sky об опасной находке, там быстро провели расследование и заблокировали доступ к засветившемуся конфигурационному файлу. Кто еще, кроме CyberNews, успел просмотреть его содержимое, сказать трудно.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru