



Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

Пароли к базам данных Sky.com целый месяц находились в открытом доступе

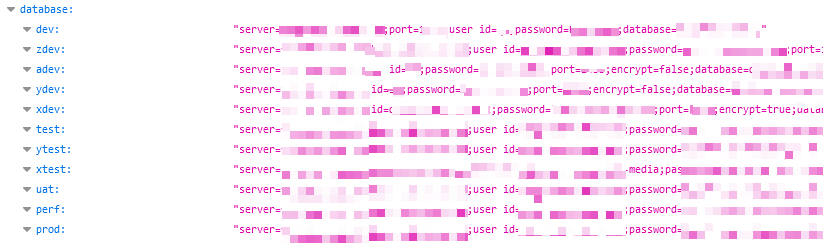
Из-за неправильной настройки сервера в домене Sky.com в общий доступ попал конфигурационный файл, содержащий нешифрованные пароли к множеству производственных баз данных. Поисковая система проиндексировала этот объект 7 сентября, ошибка была обнаружена и исправлена 8 октября.

По словам исследователей из CyberNews, их находка похожа на основной файл конфигурации веб-приложения, размещенного в поддомене, который использует дизайнерская студия UpLift Media — детище Sky, крупнейшего оператора платного телевидения в Западной Европе.

Соответствующая ссылка месяц назад всплыла в результатах неназванной поисковой системы для IoT. Согласно политике поисковика, грозящие утечкой URL в течение месяца отображаются только доверенным пользователям.

В попашем в паблик файле баг-хантеры в числе прочего обнаружили учетные данные для доступа к рабочим базам данных (в том числе пароли в открытом виде), а также IP-адреса и имена доменов, ассоциированные с конечным оборудованием разработчиков. Подобная информация позволяет злоумышленнику получить доступ к внутренним серверам компании, захватить контроль над сайтом или запустить зловреда в корпоративную сеть.

Когда исследователи сообщили в Sky об опасной находке, там быстро провели расследование и заблокировали доступ к засветившемуся конфигурационному файлу. Кто еще, кроме CyberNews, успел просмотреть его содержимое, сказать трудно.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru