



Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

Кибергруппа взломала 120 серверов Revive, затронув миллионы пользователей

За последний год киберпреступники взломали более 120 рекламных серверов и, по оценкам экспертов, успели показать вредоносные объявления десяткам (если не сотням) миллионов посетителей веб-сайтов. За этой кампанией стоит одна группа киберпреступников.

Такие атаки весьма привлекательны для злоумышленников, поскольку пользователи привыкли доверять часто посещаемым сайтам. Как правило, у обычного человека не вызовет подозрение реклама на любимом веб-ресурсе.

Тем не менее в таких объявлениях содержится встроенный JavaScript, который незаметно для жертвы эксплуатирует уязвимости в установленном софте. Есть и другой способ — обманом заставить пользователя инсталлировать вредоносную или потенциально опасную программу.

Чаще всего такие онлайн-мошенники играют роль покупателей рекламного места и действительно платят владельцам сетей для доставки подобного контента. Однако специалисты компании Confiant наткнулись на кибергруппу, которая действует другими методами. Её назвали Tag Barnakle.

«Участники Tag Barnakle предпочитают избегать лишних этапов, которые другие киберпреступники используют для подготовки к внедрению вредоносной рекламы. Tag Barnakle действует напрямую — взламывает рекламные серверы», — пишут исследователи в блоге.

По данным специалистов, за последний год Tag Barnakle смогла заразить более 120 серверов Revive. Напомним, что Revive представляет собой софт с открытым исходным кодом, которым многие организации пользуются для создания и управления рекламными кампаниями.

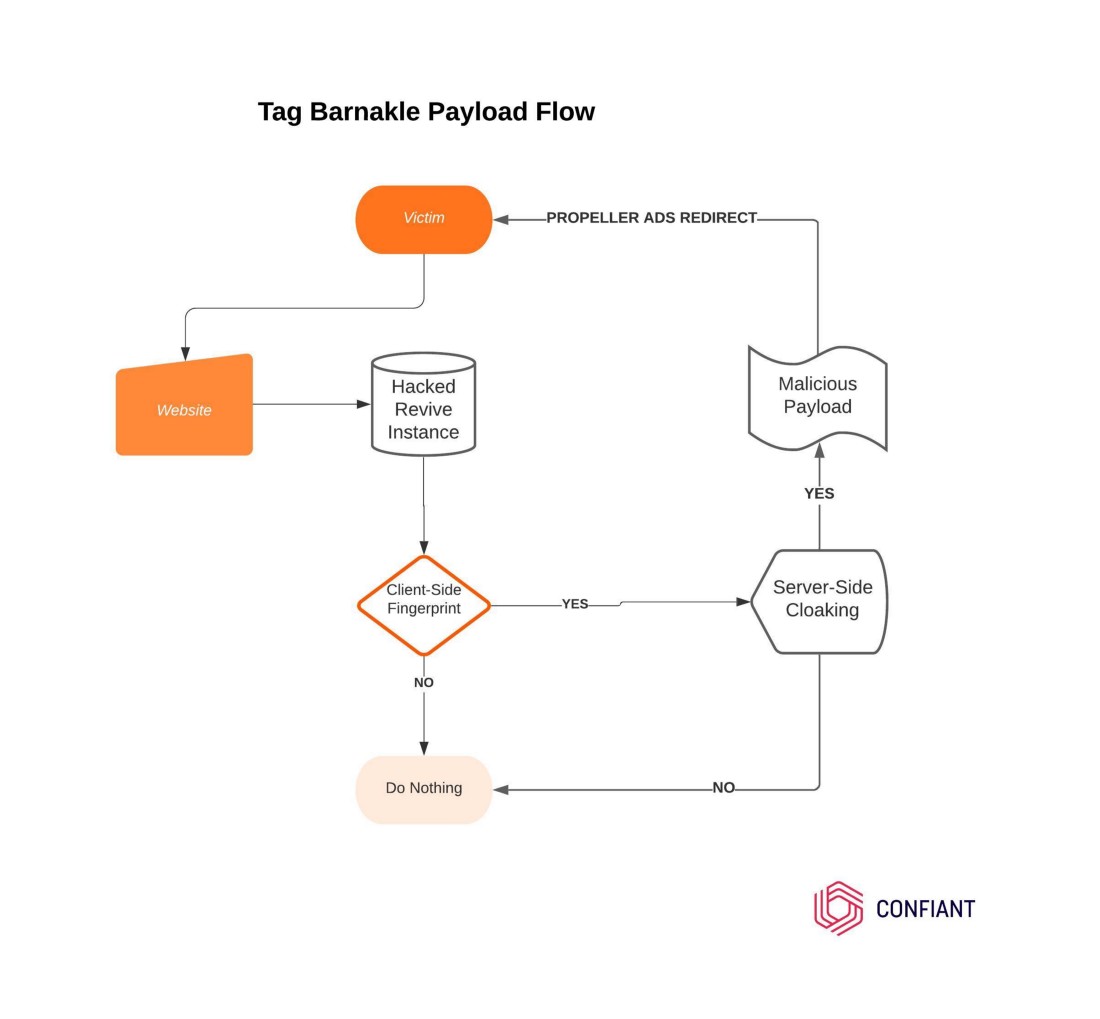
Сразу после компрометации такого сервера Tag Barnakle устанавливает вредоносную составляющую. Чтобы избежать детектирования, группировка использует снятие цифрового отпечатка на стороне клиента. Такой подход позволяет злоумышленникам убедиться, что вредоносная реклама доставляется лишь небольшому числу жертв.


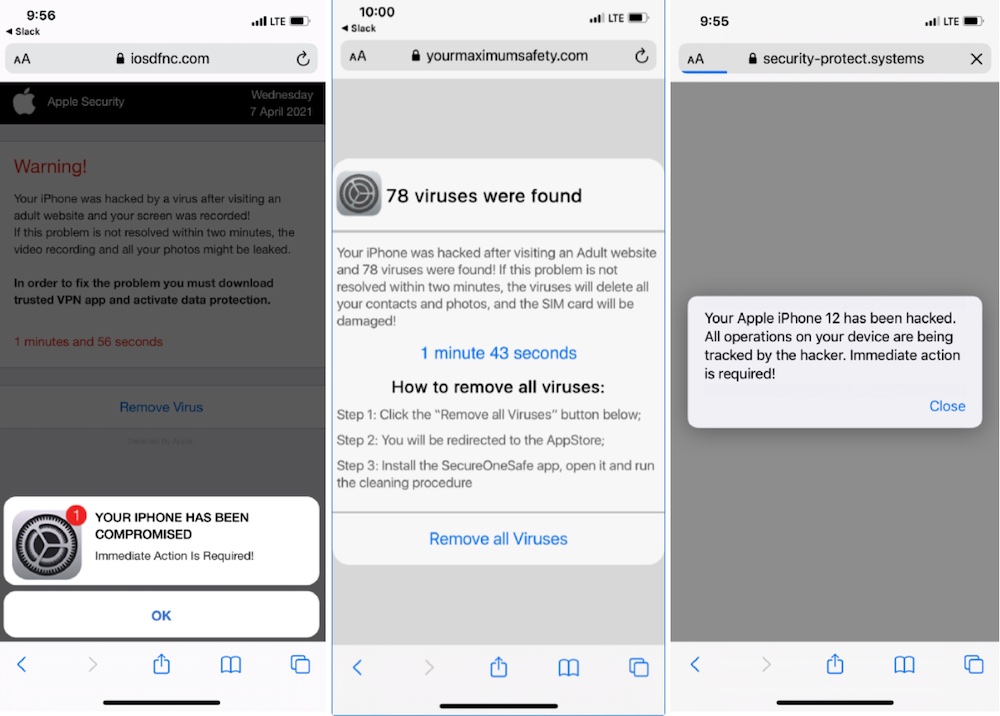
Сами вредоносные рекламные объявления приходили в виде фейковых обновлений Adobe Flash, которые при скачивании и запуске устанавливали в систему пользователя вредоносную программу. Как показал анализ, в последнее время группировка Tag Barnakle интересовалась исключительно владельцами iPhone и Android-устройств. Об этом говорит специальная строка в коде, проверяющая эти две мобильные ОС.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru