



FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

FontOnLake: убойный коктейль из бэкдора с руткитом для Linux

Эксперты ESET предупреждают о растущей угрозе со стороны модульных Linux-зловредов, объединенных в семейство с кодовым именем FontOnLake. Набор вредоносных инструментов, включающий бэкдор и руткит режима ядра, находится в стадии активной разработки; создатели часто его апгрейдят, добавляя новые функции.

Судя по датам загрузки образцов FontOnLake на VirusTotal, этот профессионально исполненный тулкит впервые пустили в ход в мае этого года. Местоположение авторов находок и прописка C2-серверов вредоноса говорят о том, что круг интересов злоумышленников пока ограничен Юго-Восточной Азией.

Операторы FontOnLake (в Avast и Lacework Labs его идентифицируют как HCRootkit) прилагают все усилия, чтобы скрыть вредоносную активность. Атаки проводятся точечно; для загрузки основных модулей используются модификации стандартных утилит Linux. Каждой версии тулкита назначается свой командный сервер, в случае обнаружения его быстро заменяют; выбор портов для подключения к С2 необычен.

Выявленные компоненты FontOnLake исследователи разделили на три группы:

  • троянизированные приложения — легитимные бинарные коды, адаптированные под загрузку основных модулей зловреда, сбор данных и выполнение других вредоносных действий;
  • бэкдоры — написанные на C++ компоненты режима пользователя, обеспечивающие связь с оператором; могут также создавать, модифицировать и удалять файлы, работать как прокси, выполнять шелл-команды и Python-скрипты;
  • руткиты — основанные на opensource-проекте Suterusu компоненты режима ядра, обеспечивающие маскировку и постоянное присутствие в системе; могут также выполнять проброс портов и загружать обновления или резервные бэкдоры.  

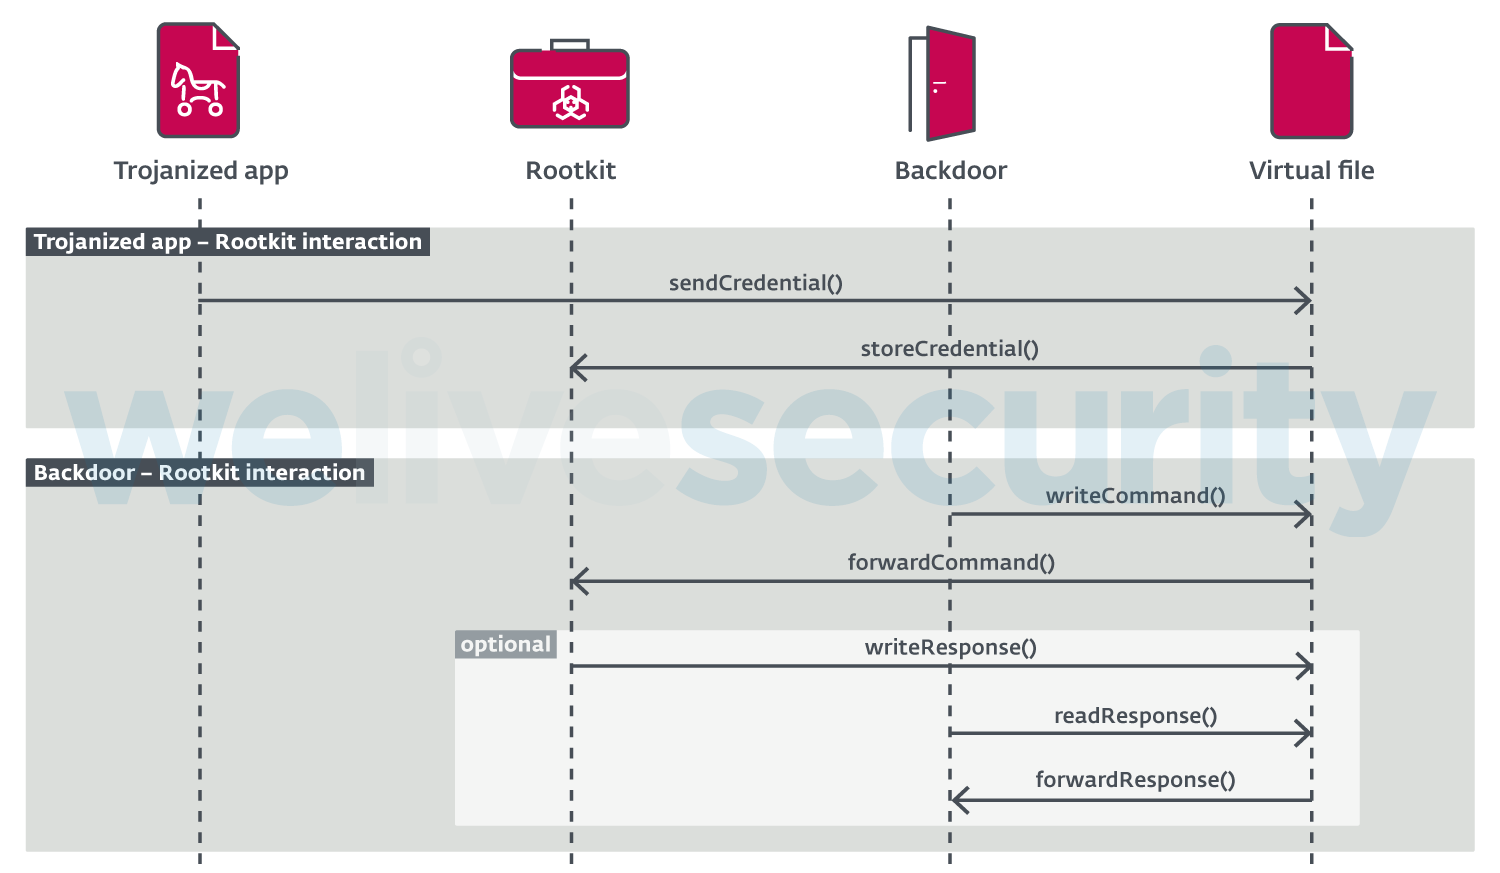
Все перечисленные компоненты взаимодействуют друг с другом через виртуальный файл, создаваемый руткитом. Чтение и запись в этот файл осуществляются по команде с C2-сервера.


Способ доставки FontOnLake на Linux-сервер установить не удалось. Конечная цель злоумышленников тоже пока неизвестна. С полнотекстовой версией отчета ESET можно ознакомиться на сайте компании (PDF).

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru