



Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

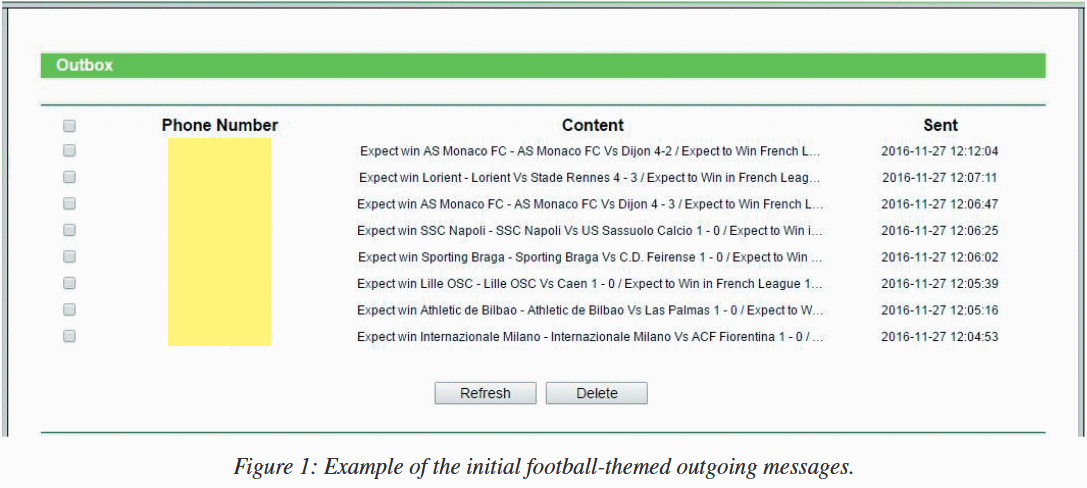
Киберпреступники как минимум с 2016 года взламывали маршрутизаторы TP-Link, чтобы объединить эти устройства в ботнет. Встроенная функция отправки СМС-сообщений помогла злоумышленникам организовать сервис по отправке текстовых сообщений (Messaging-as-a-Service).

Фактически пять лет заражённые роутеры вполне спокойно отравляли коды верификации, а также зашифрованные сообщения, до смысла которых ещё только предстоит добраться.


О действиях ботнета специалист Acronis Роберт Ньюмэн и сотрудник Search-Lab Гергей Еберхант рассказали вчера на конференции Virus Bulletin 2021. По словам Ньюмэна, он впервые начал наблюдать за ботнетом в мае 2018 года.

Тогда эксперта попросили провести расследование взлома маршрутизаторов, из-за которых владельцам приходили огромные счета за сотовую связь. Львиную долю непонятных расходов составляли СМС-сообщения, для отправки которых использовалась вставленная в устройства СИМ-карта.

Ньюмэн потратил три года на тщательное исследование активности злоумышленников, что привело к открытию ботнета. Для этого потребовалось изучить логи многих жертв и опросить их. В итоге эксперту удалось выяснить, как именно киберпреступники взламывали роутеры. Оказалось, что атакующие задействовали уязвимость, обнаруженную ещё в 2015 году. Она позволяла получить доступ к файлам, хранящимся в маршрутизаторе.

Ньюмэну удалось воспроизвести эксплойт, с помощью которого преступники проникали на устройства. Баг отлично подошёл для того, чтобы получить доступ к LTE-функциям. В итоге специалист смог «отравлять СМС-сообщения, считывать данные из входящих и исходящих посланий и модифицировать настройки времени LAN».

Уязвимыми устройствами оказались маршрутизаторы серии TP-Link MR6400. Несмотря на то что в последних версиях прошивки от этой уязвимости не осталось и следа, тысячи уязвимых роутеров всё ещё спокойно работали. Более того, многие остаются непропатченными и по сей день.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru