



В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

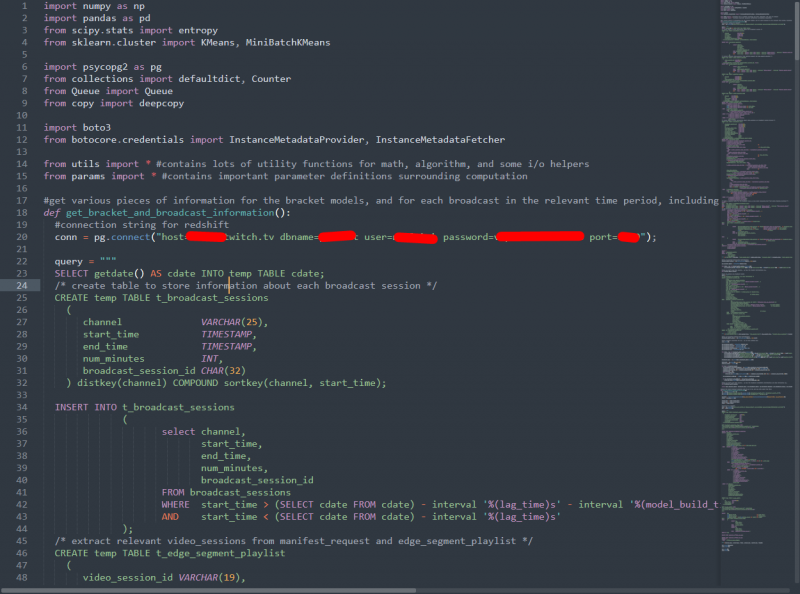
Один из экспертов по кибербезопасности решил тщательно проанализировать утечку данных стриминговой платформы Twitch. В результате специалист нашёл там возвратные платежи PayPal, содержавшие имена и адреса электронной почты пользователей, имейлы сотрудников и самое главное — пароли в виде простого текста.

Наверняка уже каждый слышал про слив внутренних данных Twitch, среди которых был исходный код, информация о зарплатах стримеров и коммерческие данные корпорации. Специалисты все больше склоняются к мнению, что это была прямая атака на пользователей, а не на сам стриминговый сервис.

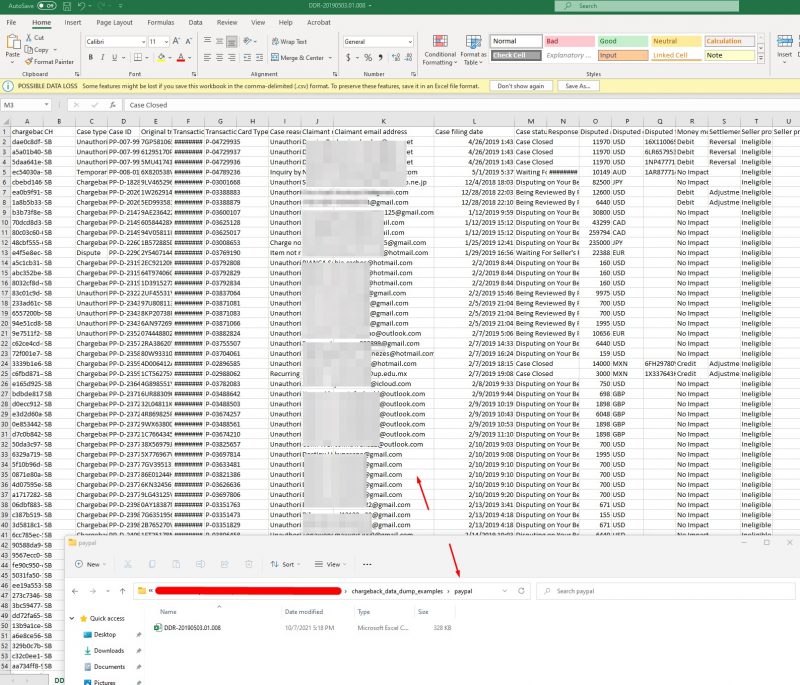
Независимый исследователь в области кибербезопасности, попросивший не называть его имя, нашёл адреса электронной почты стримеров, а также пароли в виде простого текста. Специалист поделился с Threatpost скриншотом через PrivacySharks.


Когда представители Threatpost связались с Twitch, там отметили, что им ничего не известно о скомпрометированных учётных данных.

«Мы продолжаем расследование, однако сразу скажем, что сервис не хранит номера банковских карт, так что злоумышленники точно не могли до них добраться», — заявили сотрудники стриминговой платформы.

Тем не менее исследователь представил доказательства компрометации учётных данных. Например, на скриншоте ниже можно увидеть персональную информацию, включая файлы от PayPal. В этих записях можно найти полные имена, адреса электронной почты и прочее:


Напомним, что сам Twitch отрицал наличие паролей в утечке.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru