



Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Расследуя кибератаки на организации аэрокосмического и телекоммуникационного секторов, специалисты по кибербезопасности обнаружили ранее никем не описанный вредонос. Эксперты предполагают, что этот зловред участвовал в операциях кибершпионов с 2018 года.

Вредоносная программа получила имя ShellClient. На деле это троян, открывающий злоумышленникам удалённый доступ к заражённому устройству. Поскольку ShellClient предназначается для сложных целевых атак, его основная задача — как можно более незаметно работать в системе.

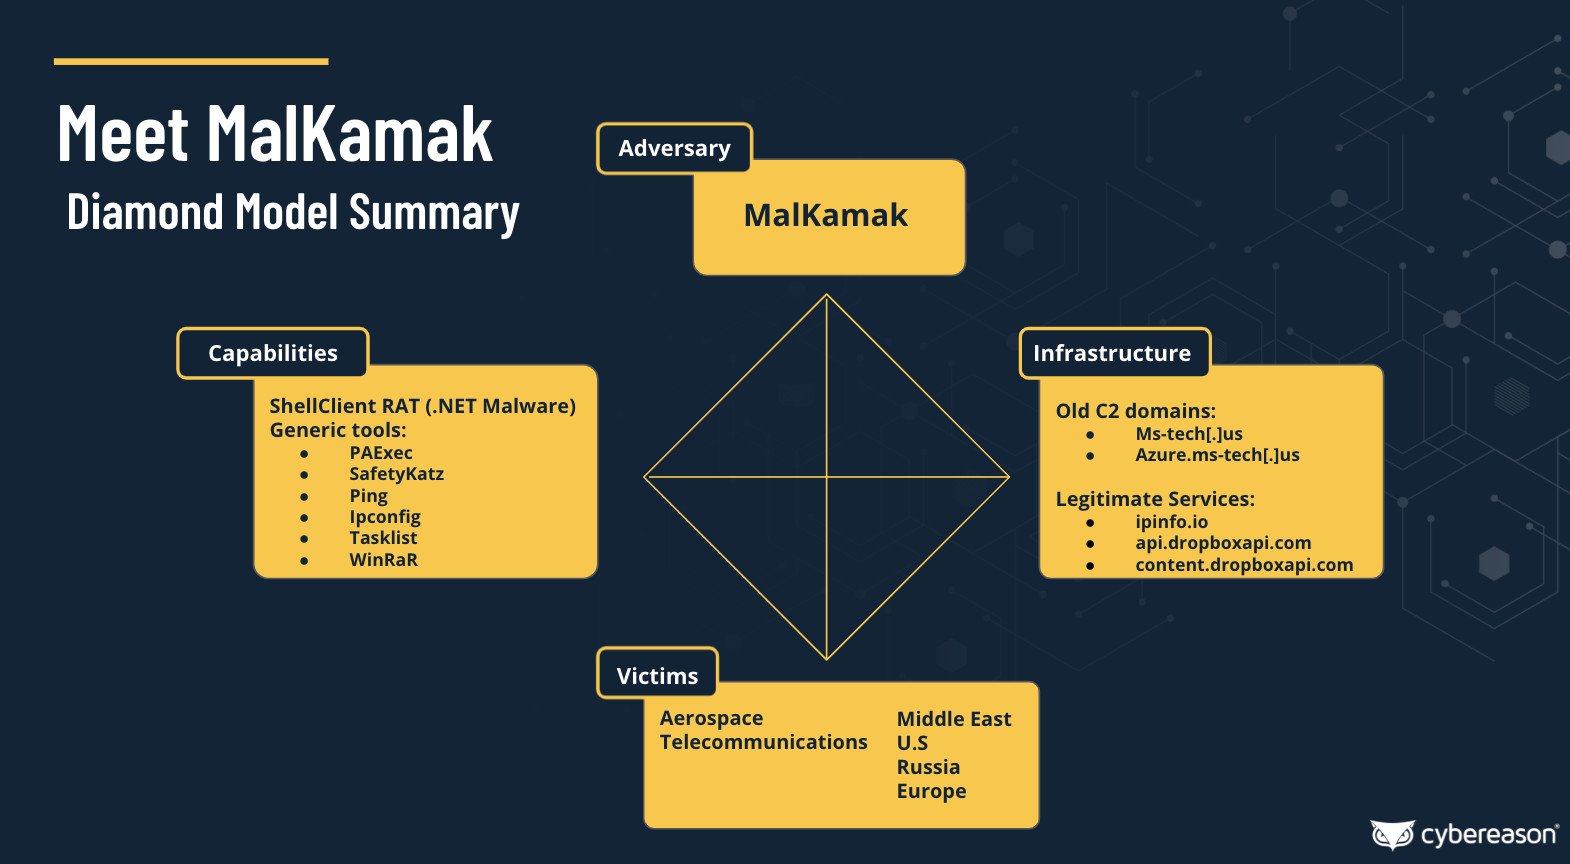
За операциями с использованием ShellClient стоит киберпреступная группировка, которой дали имя MalKamak. Судя по всему, эти злоумышленники стараются украсть конфиденциальные данные компаний из России, Европы и Среднего Востока.

После анализа вредоносной программы стало понятно, что она маскируется в системе под файл RuntimeBroker.exe, который принадлежит легитимному процессу операционной системы Windows. Этот процесс отвечает за управление разрешениями для приложений, загруженных из Microsoft Store.

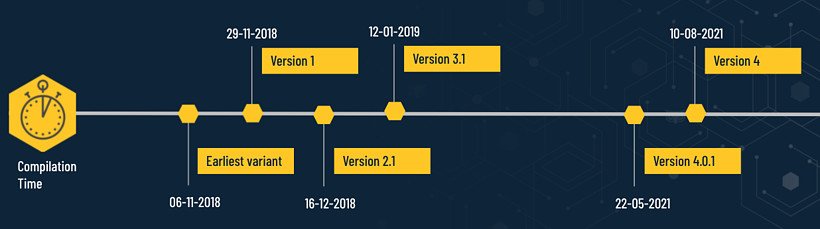
Обнаруженный образец датируется 22 мая 2021 года, а его версия носит номер 4.0.1. Исследователи полагают, что разработка вредоноса уходит корнями в 2018 год, когда из простого шелла киберпреступники умудрились сделать мощный шпионский инструмент.


По мере развития ShellClient наращивал функциональные возможности и переключался между различными протоколами и методами извлечения данных (FTP-клиент, Dropbox и т. п.).

Расследование Cybereason позволило связать активность киберпреступной группировки MalKamak с властями Ирана. Изучение семплов также показало, что троян может быть частью некоего секретного проекта спецслужб.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru