



Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Apache устранила эксплуатируемую 0-day уязвимость в веб-сервере

Организация Apache Software Foundation выпустила новую версию HTTP Web Server под номером 2.4.50. С её выходом разработчики устранили две уязвимости, одна из которых активно используется в кибератаках.

Учитывая, насколько популярен кросс-платформенный веб-сервер от Apache, атаки с эксплуатацией 0-day могут иметь очень серьёзный размах. Уязвимость, которой присвоили идентификатор CVE-2021-41773, позволяет атакующему замапить URL на сторонние файлы. Другими словами, это брешь вида Path Traversal.

Для успешной эксплуатации злоумышленнику нужно отравить бэкенду запросы на доступ. Как правило, такие запросы блокируются, однако в этом случае защитные механизмы можно обойти с помощью закодированных знаков в URL. Такая атака может привести к утечке источника CGI-скриптов.

Атака сработает в том случае, если у жертвы запущен Apache HTTP Server 2.4.49 и при этом отключён один из параметров контроля доступа. Фактически уязвимой считается конфигурация по умолчанию, что усугубляет ситуацию.

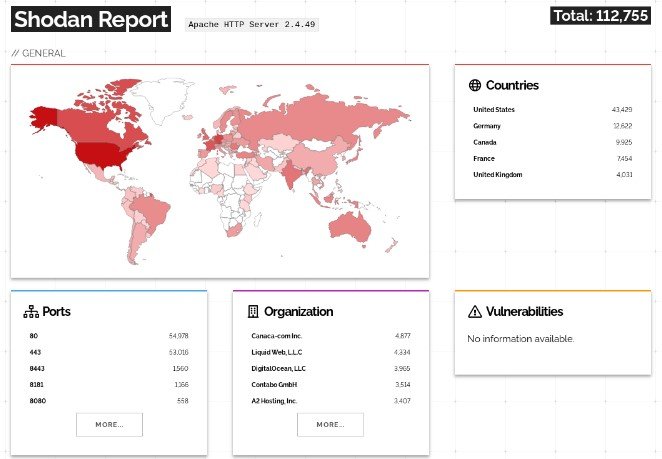
Более старые версии веб-сервера не страдают от этой 0-day. Тем не менее специальный поисковик Shodan зафиксировал более сотни тысяч потенциально дырявых установок в Сети 


Всем администраторам рекомендуется срочно установить вышедшие патчи, чтобы защитить свои серверы от кибератак злоумышленников.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru