



Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

Незащищённая база The Telegraph раскрыла 10 ТБ данных подписчиков газеты

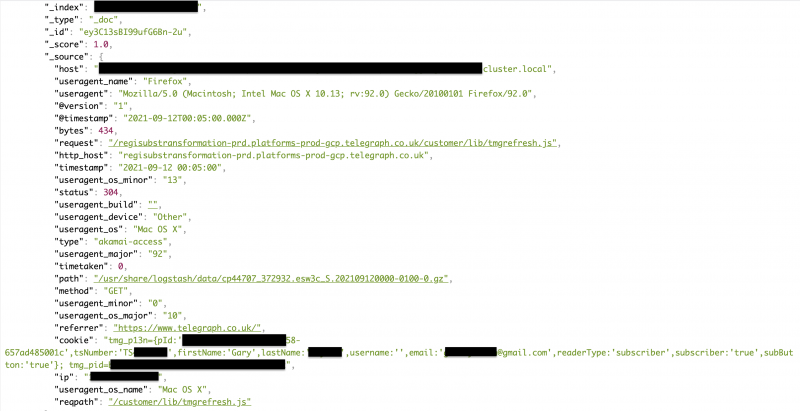
The Telegraph, одно из крупнейших британских изданий, не смогло должным образом защитить базу, в которой хранились данные подписчиков. В результате любой желающий мог получить доступ к 10 ТБ записей безо всякой аутентификации.

Среди скомпрометированной информации можно было найти внутренние логи, полные имена подписчиков, адреса электронной почты, данные об устройстве, URL-запросы, IP-адреса, токены аутентификации и уникальные идентификаторы читателей.

Незащищённую БД обнаружил эксперт по кибербезопасности Боб Дьяченко, который также отметил, что смог без пароля получить доступ как минимум к 1200 контактам.


Дьяченко незамедлительно уведомил The Telegraph, однако изданию понадобилось два дня, чтобы отреагировать и защитить базу данных паролем. К сожалению, за это время специальные поисковые системы успели проиндексировать всё это добро.

Кстати, примечательно, что поисковики зафиксировали данные 1 сентября, то есть БД стояла незащищённой по меньшей мере три недели. Интересно также отметить наличие в базе токенов аутентификации, которые могут использоваться для доступа к платному контенту.

Представители The Telegraph, само собой, опубликовали официальное заявление, в котором отметили, что утечка затронула менее 0,1% пользователей.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru