



Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Вредоносное Android-приложение Flubot теперь использует фейковые предупреждения об обновлении софта, чтобы ввести доверчивых пользователей в заблуждение и заставить их установить в систему злонамеренных код.

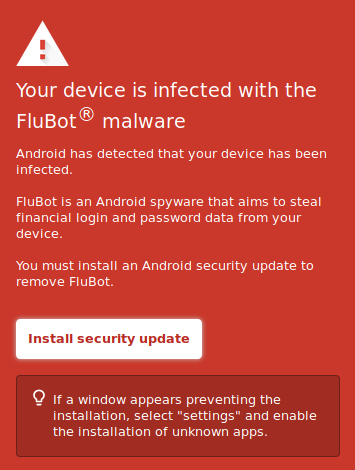
Эта уловка стара как мир, однако киберпреступники продолжают использовать её в атаках: владелец мобильного устройства видит предупреждение о якобы установленном на его смартфоне вредоносе. Человеку сразу же предлагают инсталлировать обновления, которые ликвидируют зловред и закроют имеющиеся уязвимости.

На эту кампанию обратила внимание группа реагирования на чрезвычайные киберинциденты из Новой Зеландии. В сообщении злоумышленников говорится следующее:

«Ваше устройство заражено вредоносной программой FluBot. Заражение детектировала система Android. FluBot представляет собой шпионский софт, операторов которого интересуют учётные данные от банковских приложений. Вам необходимо установить обновление безопасности для Android, чтобы избавиться от FluBot».


Помимо этого, в сообщении преступников была инструкция, с помощью которой жертва могла разрешить установку софта из сторонних источников. Только так троян можно было инсталлировать в ОС.

FluBot фигурирует в атаках с конца 2020 года, первыми жертвами вредоноса стали граждане Испании. С марта 2021 года операторы трояна переключили его на пользователей из Европы и Японии.

В марте мы писали о задержании предполагаемых операторов Android-ботнета FluBot, а уже в апреле новая кампания этого вредоноса поразила пользователей мобильной операционной системы Android.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru