



Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Команда экспертов из Мэрилендского университета обнаружила скрытый слой «Великого китайского файрвола», правительственной системы фильтрации и цензурирования веб-контента. Специалисты отметили, что ранее об этом слое нигде не упоминалось.

Напомним, что сам файрвол власти Китая представили в конце 90-х. В сущности, это множество миддлбоксов, установленных в системах интернет-провайдеров, позволяющих властям контролировать трафик и блокировать доступ к сайтам и серверам.

В «Великом китайском файрволе» предусмотрены разные механизмы цензурирования, каждый из которых привязан к различным протоколам. Самым продвинутым с технической точки зрения является механизм, работающий с зашифрованным веб-трафиком, который передаётся по HTTPS.

Чтобы проникать в защищённые соединения, китайские власти задействуют две отдельные системы. Первая и самая древняя пытается внедряться в HTTPS-соединения на начальном этапе их установки. После этого она ищет поле данных SNI, раскрывающее домен, к которому пользователь хочет получить доступ. Даже если власти не могут вмешаться в зашифрованное соединение, поле SNI позволяет им блокировать доступ к нежелательным сайтам.

Вторую составляющую представили в прошлом году; она действует эффективнее, позволяя вклиниться в HTTPS-соединения, использующие современные протоколы для шифрования поля SNI. Последнюю систему внедрили не везде, поскольку она всё ещё проходит этап тестирования.

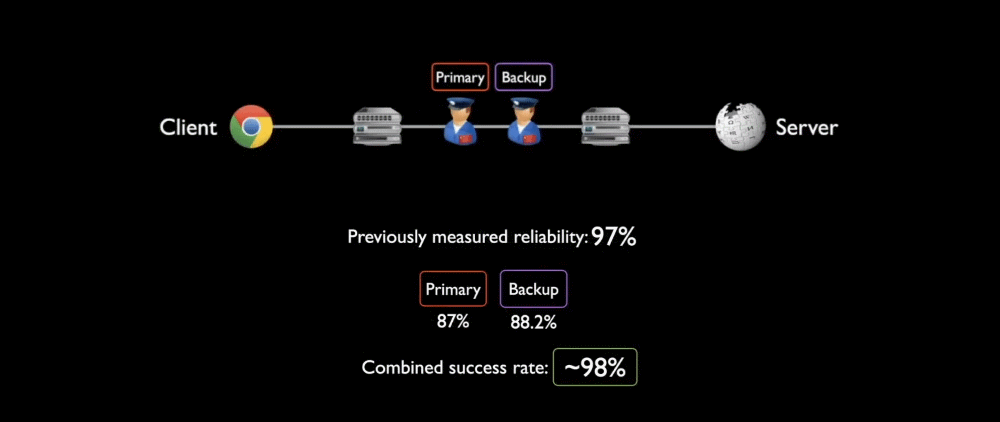
На этой неделе специалисты Мэрилендского университета опубликовали отчёт (PDF), описывающий ещё один механизм фильтрации SNI, который, как оказалось, работает параллельно с первым, описанным выше.

«На самом деле, мы случайно наткнулись на ещё один слой цензурирования. Мы пока не знаем, что это именно такое, но это явно связано с HTTPS, поскольку мы не наблюдаем такого же поведения в случае с другими протоколами», — поделились своими наблюдениями исследователи.

«У нас нет конкретных доказательств, позволяющих сделать вывод, что это, например, тестовая система или же более глубокий слой для разработчиков. Но чутьё подсказывает мне, что наша находка в реальности представляет собой второй набор миддлбоксов, запущенных параллельно с первым».

Эксперты подчеркнули, что обнаруженная система не уступает по эффективности первому слою цензурирования HTTPS-трафика.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru