



Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Команда экспертов из Мэрилендского университета обнаружила скрытый слой «Великого китайского файрвола», правительственной системы фильтрации и цензурирования веб-контента. Специалисты отметили, что ранее об этом слое нигде не упоминалось.

Напомним, что сам файрвол власти Китая представили в конце 90-х. В сущности, это множество миддлбоксов, установленных в системах интернет-провайдеров, позволяющих властям контролировать трафик и блокировать доступ к сайтам и серверам.

В «Великом китайском файрволе» предусмотрены разные механизмы цензурирования, каждый из которых привязан к различным протоколам. Самым продвинутым с технической точки зрения является механизм, работающий с зашифрованным веб-трафиком, который передаётся по HTTPS.

Чтобы проникать в защищённые соединения, китайские власти задействуют две отдельные системы. Первая и самая древняя пытается внедряться в HTTPS-соединения на начальном этапе их установки. После этого она ищет поле данных SNI, раскрывающее домен, к которому пользователь хочет получить доступ. Даже если власти не могут вмешаться в зашифрованное соединение, поле SNI позволяет им блокировать доступ к нежелательным сайтам.

Вторую составляющую представили в прошлом году; она действует эффективнее, позволяя вклиниться в HTTPS-соединения, использующие современные протоколы для шифрования поля SNI. Последнюю систему внедрили не везде, поскольку она всё ещё проходит этап тестирования.

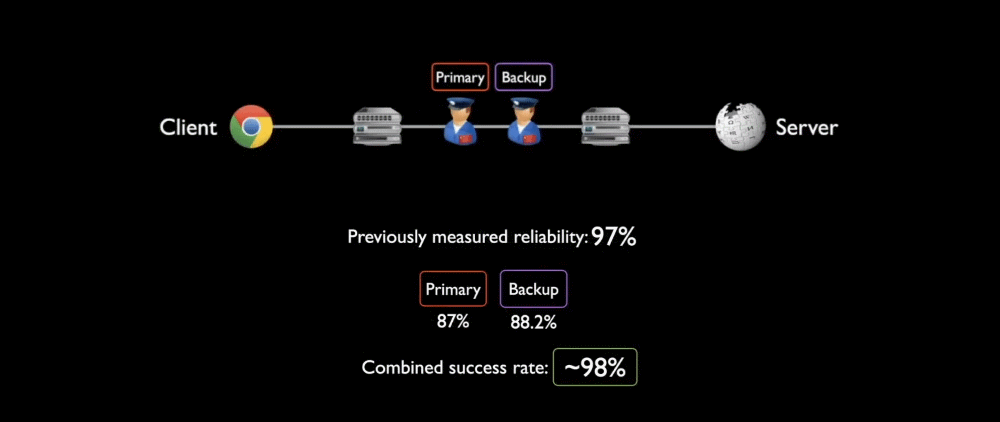
На этой неделе специалисты Мэрилендского университета опубликовали отчёт (PDF), описывающий ещё один механизм фильтрации SNI, который, как оказалось, работает параллельно с первым, описанным выше.

«На самом деле, мы случайно наткнулись на ещё один слой цензурирования. Мы пока не знаем, что это именно такое, но это явно связано с HTTPS, поскольку мы не наблюдаем такого же поведения в случае с другими протоколами», — поделились своими наблюдениями исследователи.

«У нас нет конкретных доказательств, позволяющих сделать вывод, что это, например, тестовая система или же более глубокий слой для разработчиков. Но чутьё подсказывает мне, что наша находка в реальности представляет собой второй набор миддлбоксов, запущенных параллельно с первым».

Эксперты подчеркнули, что обнаруженная система не уступает по эффективности первому слою цензурирования HTTPS-трафика.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru