



Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

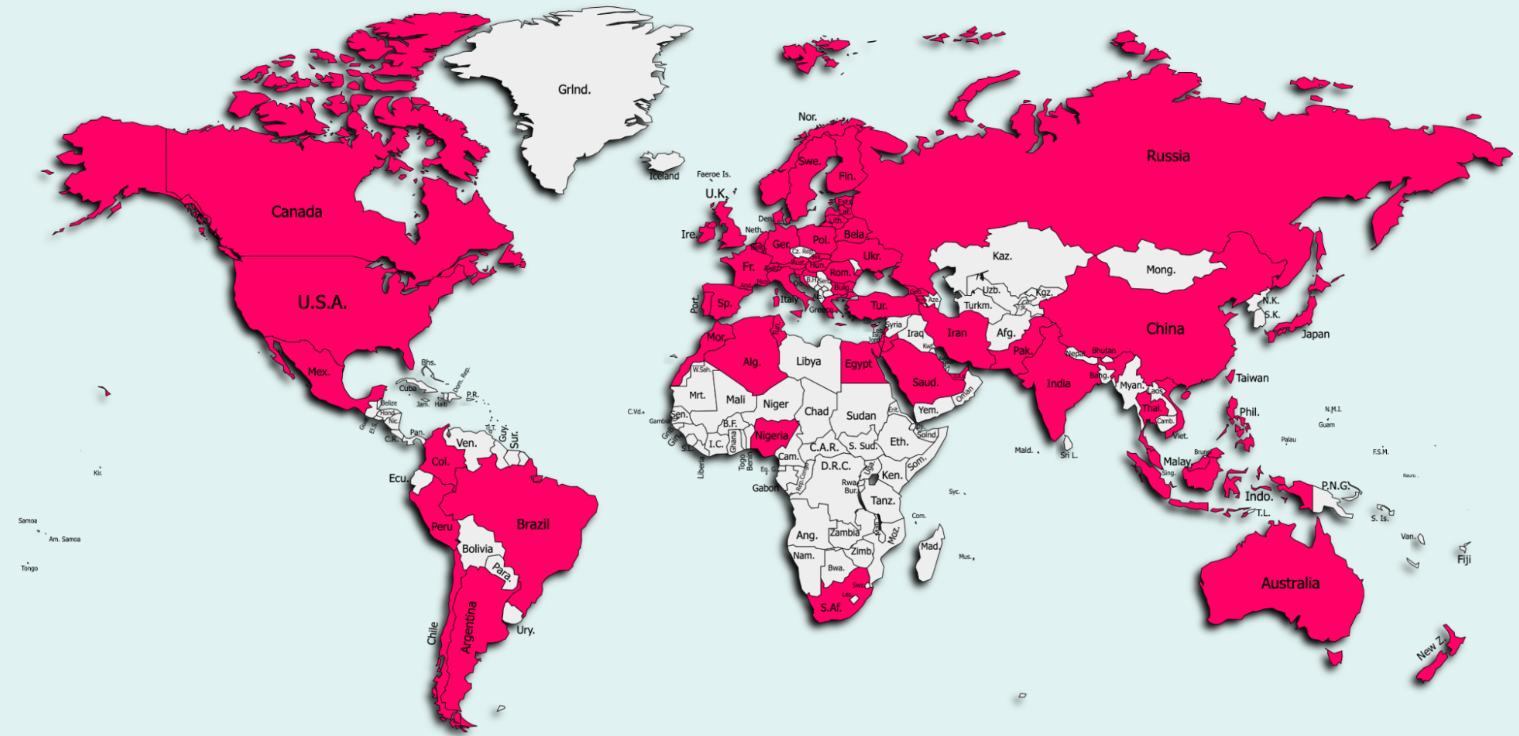
Огромная по масштабам киберпреступная кампания смогла поразить более 10 миллионов мобильных устройств, работающих на Android. У жертв, проживающих в 70 разных странах, украли сотни миллионов без их ведома.

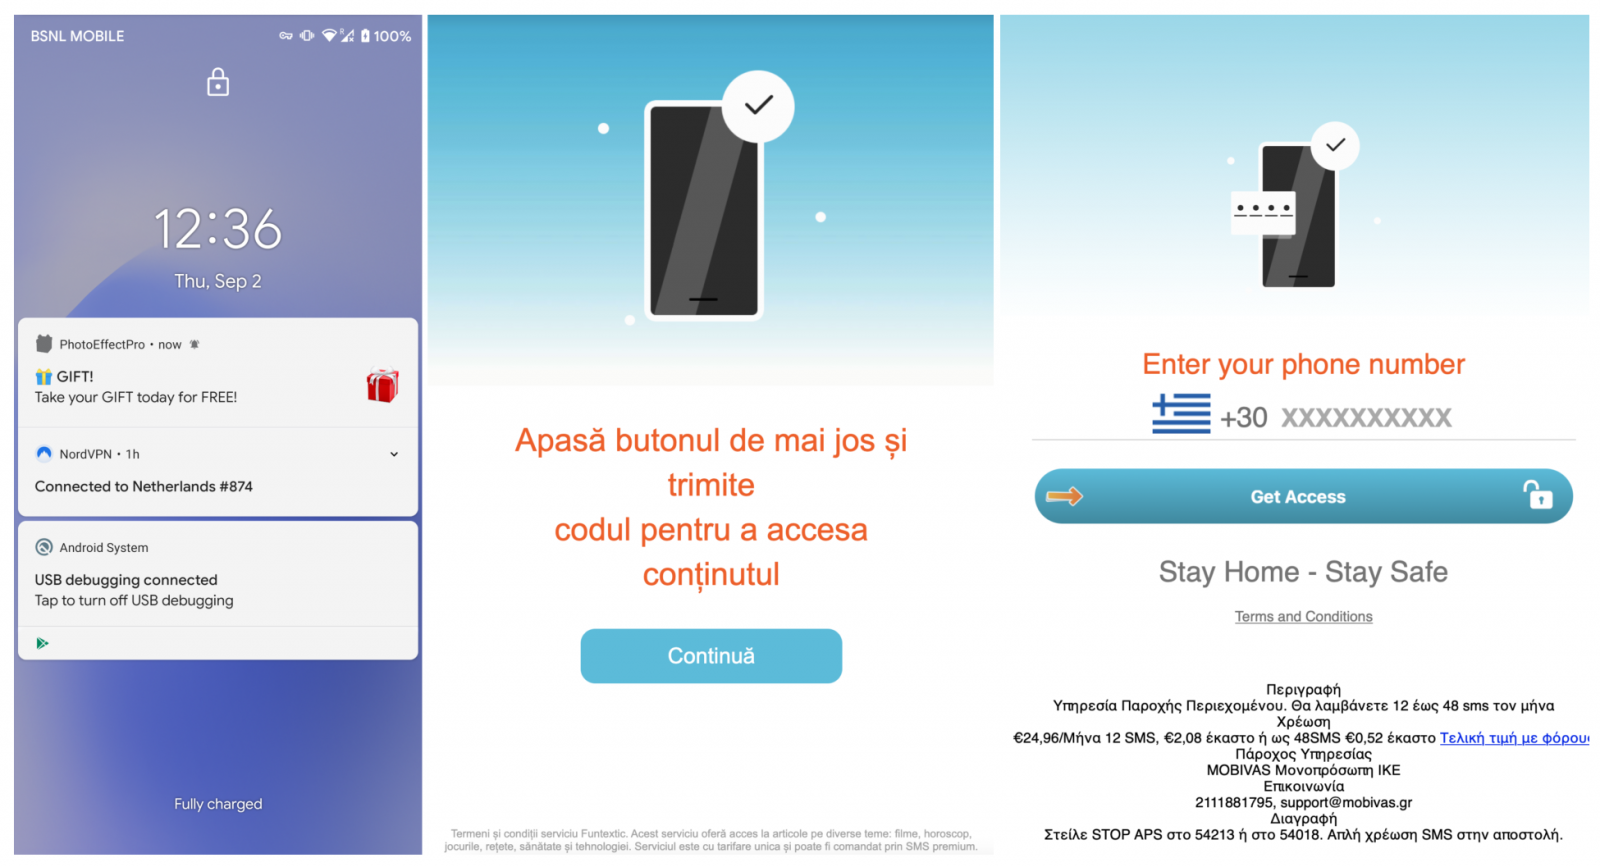
«Звездой» этой кампании стал Android-троян, который обнаружили исследователи из Zimperium zLabs. Этот вредонос незаметно подписывал жертв на различные платные сервисы, что в итоге приводило к немалым финансовым потерям пользователей.

По словам специалистов, кампания была активна в период между ноябрём 2020-го и апрелем 2021 года. Именно в апреле файлы зловреда обновились в последний раз. Для доставки трояна злоумышленники использовали более 200 приложений-переносчиков, которые размещались как в официальном магазине Google Play Store, так и на сторонних площадках.

Стоит отметить, что Google достаточно оперативно отреагировала на информацию о вредоносности этого софта. Но сторонние магазины всё ещё могут распространять троян.

Как выяснили исследователи, киберпреступникам удалось украсть миллионы. Каждый месяц со счетов жертв списывалась определённая сумма, что привело к огромной прибыли злоумышленников.


200 Android-приложений, доставляющих GriftHorse, не детектировались большинством антивирусных продуктов, поэтому вредоносу удавалось месяцами безнаказанно работать в системах пользователей. Проникнув на устройство, троян сразу запрашивал доступ к приложению «Телефон», после чего использовал его для подписки жертвы на платные сервисы.

Каждый месяц ничего не подозревающему пользователю приходили немалые счета за услуги мобильной связи — более 30 евро. Как отметили эксперты, украденные деньги практически невозможно вернуть.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru