



Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

Новый Android-троян заразил 10 млн пользователей и украл у них миллионы

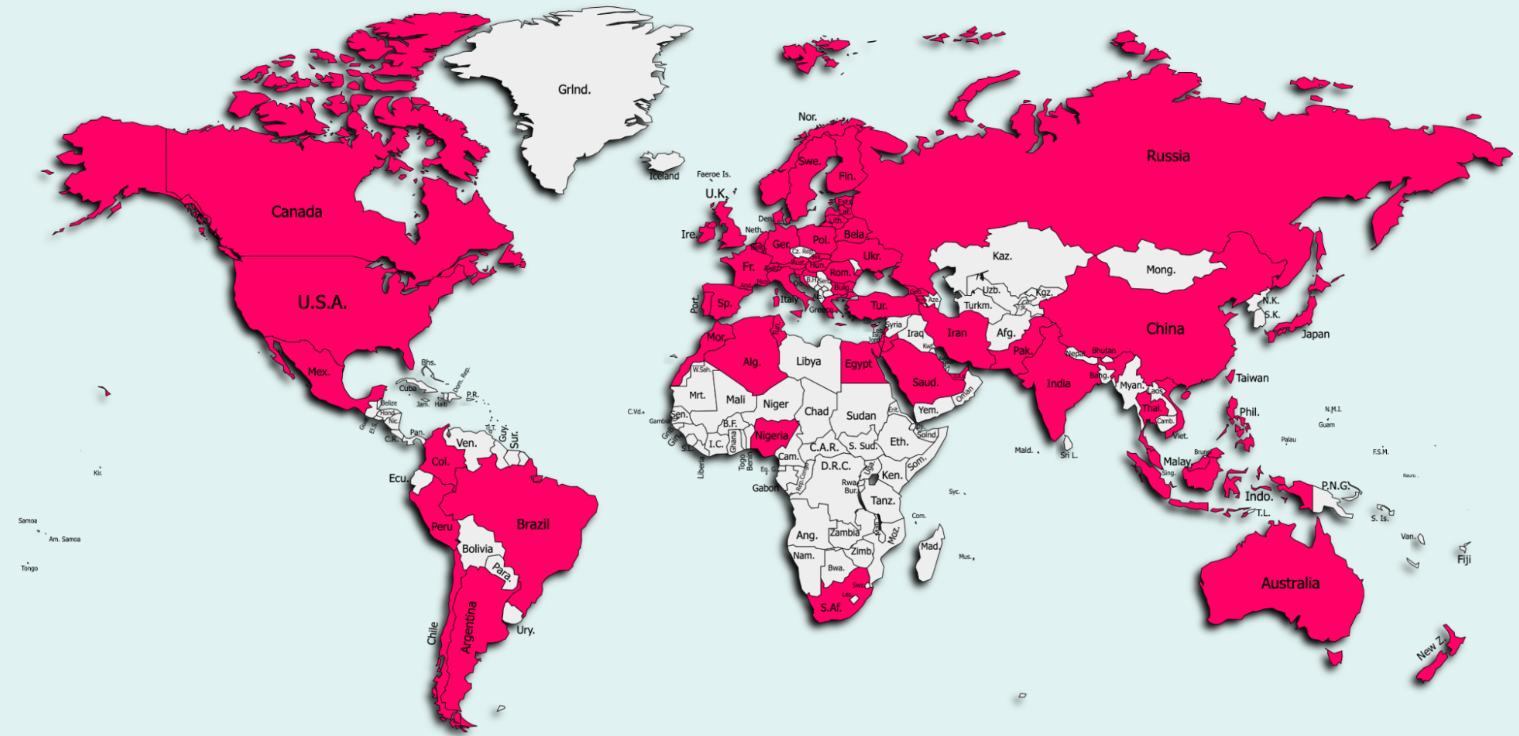
Огромная по масштабам киберпреступная кампания смогла поразить более 10 миллионов мобильных устройств, работающих на Android. У жертв, проживающих в 70 разных странах, украли сотни миллионов без их ведома.

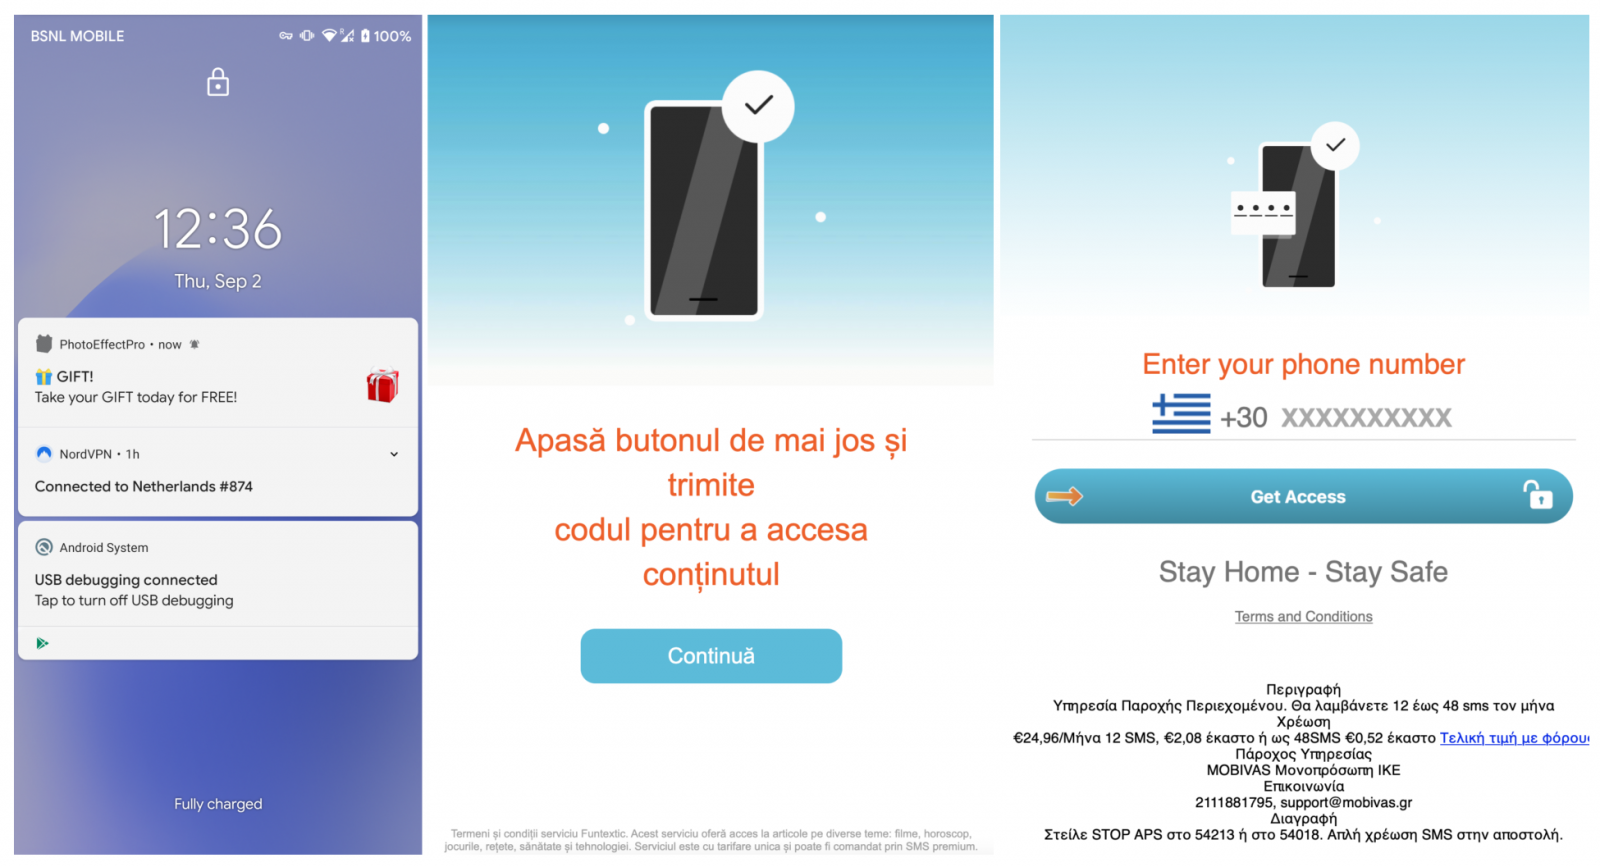
«Звездой» этой кампании стал Android-троян, который обнаружили исследователи из Zimperium zLabs. Этот вредонос незаметно подписывал жертв на различные платные сервисы, что в итоге приводило к немалым финансовым потерям пользователей.

По словам специалистов, кампания была активна в период между ноябрём 2020-го и апрелем 2021 года. Именно в апреле файлы зловреда обновились в последний раз. Для доставки трояна злоумышленники использовали более 200 приложений-переносчиков, которые размещались как в официальном магазине Google Play Store, так и на сторонних площадках.

Стоит отметить, что Google достаточно оперативно отреагировала на информацию о вредоносности этого софта. Но сторонние магазины всё ещё могут распространять троян.

Как выяснили исследователи, киберпреступникам удалось украсть миллионы. Каждый месяц со счетов жертв списывалась определённая сумма, что привело к огромной прибыли злоумышленников.


200 Android-приложений, доставляющих GriftHorse, не детектировались большинством антивирусных продуктов, поэтому вредоносу удавалось месяцами безнаказанно работать в системах пользователей. Проникнув на устройство, троян сразу запрашивал доступ к приложению «Телефон», после чего использовал его для подписки жертвы на платные сервисы.

Каждый месяц ничего не подозревающему пользователю приходили немалые счета за услуги мобильной связи — более 30 евро. Как отметили эксперты, украденные деньги практически невозможно вернуть.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru