



В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

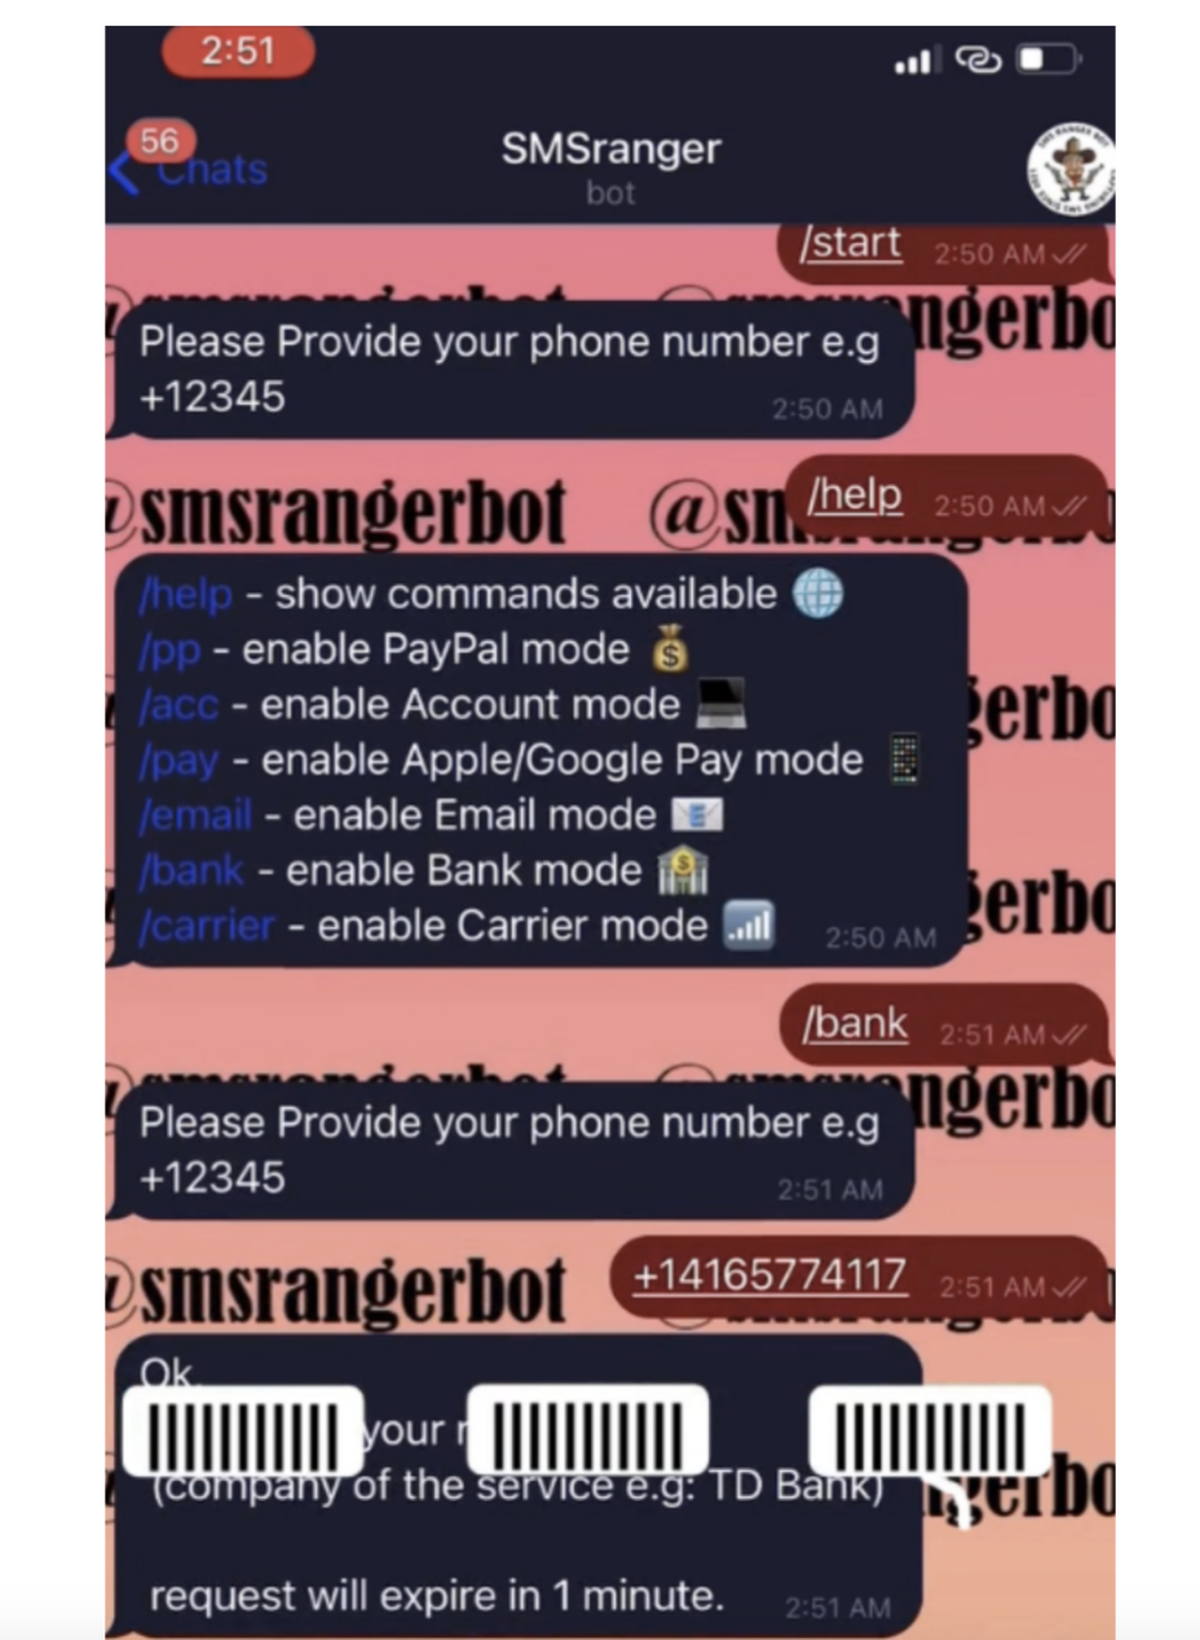
Злоумышленники используют ботов в Telegram для кражи одноразовых паролей, которые участвуют при двухфакторной аутентификации (2FA) клиентов кредитных организаций. На подозрительную активность обратили внимание специалисты компании Intel 471.

Подобные услуги киберпреступники предлагают на форумах соответствующей тематики в дарквебе. За последние несколько месяцев, по словам Intel 471, злоумышленники нарастили качество и количество этих сервисов.

Здесь, возможно, сыграл рост популярности 2FA, поскольку мало кто из подвинутых пользователей уже полагается только на пароли. Преступники стараются тоже не отставать, разрабатывая различные схемы и методы перехвата кодов аутентификации.

Согласно данным Intel 471, с июня число сервисов, предлагающих обойти 2FA, существенно выросло именно в Telegram. Мессенджер используется либо для управления соответствующими ботами, либо для создания специальных каналов, в которых осуществляется поддержка клиентов.

Задача вредоносных ботов — автоматически звонить или рассылать жертвам текстовые сообщения от имени банков, чтобы в конечном счёте получить одноразовые коды. Для создания такого бота злоумышленники должны обладать базовыми навыками программирования.

Исследователи привели пример двух таких ботов: SMSRanger и BloodOTPbot. Первый похож интерфейсом на Slack, а второй больше работает с СМС-сообщениями.


Пользователям рекомендуют быть бдительными и обращать внимание на мелочи, которые могут выдать мошенническую схему.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru