



Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Смарт-метки AirTag от Apple, выпущенные в апреле этого года, содержат интересный баг, который в руках злоумышленников может служить для перенаправления жертвы на фишинговую или просто вредоносную веб-страницу.

Apple AirTag, если кто-то не знает, позволяет находить любой предмет, к которому пользователь прикрепил эту метку. Помимо этого, если владелец потеряет AirTag, любой обнаруживший пропажу гражданин может просканировать её с помощью смартфона и выйти на потерявшего метку пользователя.

Для последнего сценария используется специальный режим — Lost Mode, который позволяет уведомить Apple о пропаже AirTag. При этом Lost Mode генерирует специальный URL в домене https://found.apple.com и позволяет пользователю ввести там свои контактные данные.

После этого любой нашедший утерянную метку гражданин сможет отправить владельцу сообщение о находке. Причём это сработает как с iPhone, так и с Android-устройствами.

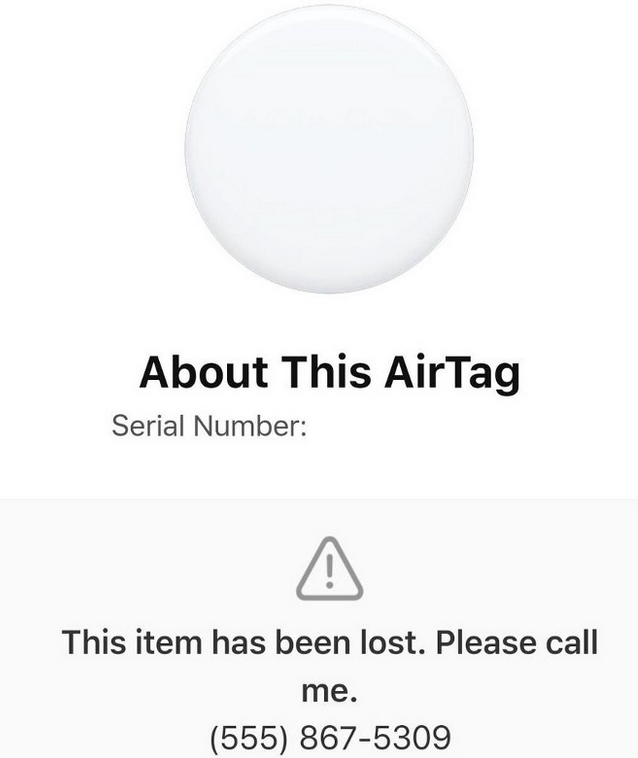
При сканировании AirTag в режиме Lost Mode метка выдаёт короткое сообщение, предлагающее позвонить владельцу устройства по указанному телефонному номеру. Эта информация выскакивает автоматически, не запрашивая у нашедшего учётные данные.

Это важный момент, поскольку Lost Mode не запрещает владельцам AirTag вписать вместо телефонного номера произвольный код. В результате порядочный человек, который хочет вернуть метку владельцу, может просто отправиться на фишинговую страницу iCloud.


Эту особенность обнаружил исследователь в области кибербезопасности Бобби Роч, сразу при этом уведомив Apple. Как рассказал Роч Брайану Кребсу, уязвимость AirTag позволяет сделать из меток «физического троянского коня».

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru