



Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Баг Apple AirTag позволяет сделать из меток физического троянского коня

Смарт-метки AirTag от Apple, выпущенные в апреле этого года, содержат интересный баг, который в руках злоумышленников может служить для перенаправления жертвы на фишинговую или просто вредоносную веб-страницу.

Apple AirTag, если кто-то не знает, позволяет находить любой предмет, к которому пользователь прикрепил эту метку. Помимо этого, если владелец потеряет AirTag, любой обнаруживший пропажу гражданин может просканировать её с помощью смартфона и выйти на потерявшего метку пользователя.

Для последнего сценария используется специальный режим — Lost Mode, который позволяет уведомить Apple о пропаже AirTag. При этом Lost Mode генерирует специальный URL в домене https://found.apple.com и позволяет пользователю ввести там свои контактные данные.

После этого любой нашедший утерянную метку гражданин сможет отправить владельцу сообщение о находке. Причём это сработает как с iPhone, так и с Android-устройствами.

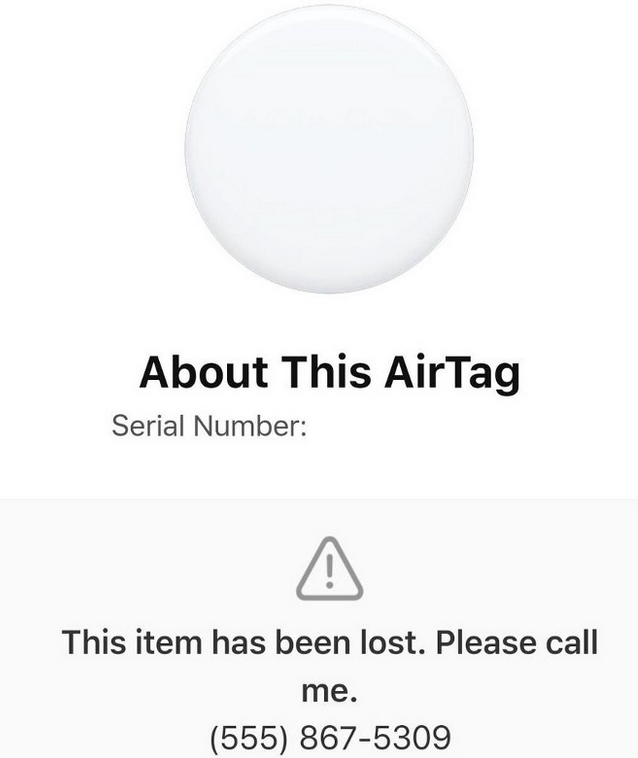
При сканировании AirTag в режиме Lost Mode метка выдаёт короткое сообщение, предлагающее позвонить владельцу устройства по указанному телефонному номеру. Эта информация выскакивает автоматически, не запрашивая у нашедшего учётные данные.

Это важный момент, поскольку Lost Mode не запрещает владельцам AirTag вписать вместо телефонного номера произвольный код. В результате порядочный человек, который хочет вернуть метку владельцу, может просто отправиться на фишинговую страницу iCloud.


Эту особенность обнаружил исследователь в области кибербезопасности Бобби Роч, сразу при этом уведомив Apple. Как рассказал Роч Брайану Кребсу, уязвимость AirTag позволяет сделать из меток «физического троянского коня».

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru