



Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Вышел новый Solar Dozor с агентом для мониторинга рабочих станций на macOS

Сегодня свет увидела очередная версия DLP-системы Solar Dozor, на этот раз получившая номер 7.5. Не обошлось без интересных нововведений, среди которых можно отметить агент для мониторинга рабочих станций на macOS, а также контроль данных в корпоративном мессенджере Cisco Webex Teams и детальную отчетность о поведении сотрудников.

Как отметили аналитики «Ростелеком-Солар», в российских компаниях рабочих станций под управлением macOS может быть от 5 до 50%, что зависит в основном от специфики организации. Опасно это тем, что среди таких машин могут быть, например, лэптопы руководителей, содержащие конфиденциальную финансовую информацию или планы по развитию бизнеса.

Девелоперы, дизайнеры и ключевые ИТ-специалисты также могут работать на macOS, что создаёт дополнительную угрозу утечки важных корпоративных данных.

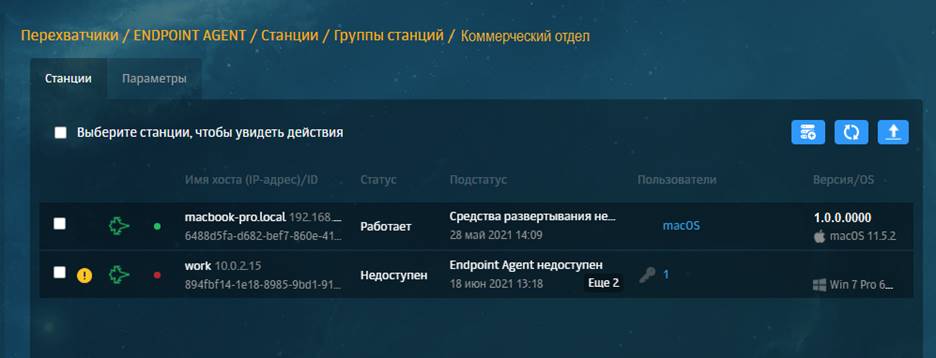
Именно поэтому «Ростелеком-Солар» добавила в обновлённую версию DLP-системы Solar Dozor 7.5 новый модуль Dozor Endpoint Agent для macOS (по аналогии с такими же для Windows и Linux). Разработчики отмечают, что на сегодняшний день это единственный macOS-агент на российском рынке, контролирующий веб-ресурсы, сведения в мессенджерах и локальную почту на Mac-компьютерах.

Например, новая версия Solar Dozor может перехватывать передаваемые по HTTPS данные, переписки и пересылаемые в мессенджерах документы, а также сообщения и файлы в почтовых клиентах (с поддержкой соответствующих протоколов: SMTP, POP3, IMAP).

Инсталляция агента на рабочие станции может происходить как за счёт графического установщика, так и в автоматическом режиме.


Стоит упомянуть, что в новой версии DLP-системы появилась возможность контролировать корпоративный мессенджер Cisco Webex Teams. Специальный краулер позволит настроить передачу и последующую проверку всех файлов и сообщений.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru