



Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Как обнаружили в Morphisec, троян Jupyter сменил маскировку и теперь распространяется под видом PDF-приложения Nitro Pro. Вредонос по-прежнему успешно скрывается от антивирусов за счет использования установщика Windows (MSI) весом более 100 Мбайт.

Написанный на .NET зловред, известный также под именами Solarmarker, Yellow Cockatoo и Polazert, объявился в интернете в прошлом году. Он нацелен в первую очередь на кражу данных из Firefox и браузеров на основе Chromium, но способен также выполнять функции бэкдора. От атак с участием Jupyter страдают в основном представители сферы здравоохранения и учебные заведения.

Изменения в цепочке доставки трояна израильские эксперты впервые заметили 8 сентября. Ранее зловред выдавал себя за Docx2Rtf или Expert PDF, а теперь маскируется под другой легитимный софт — Nitro Pro 13.

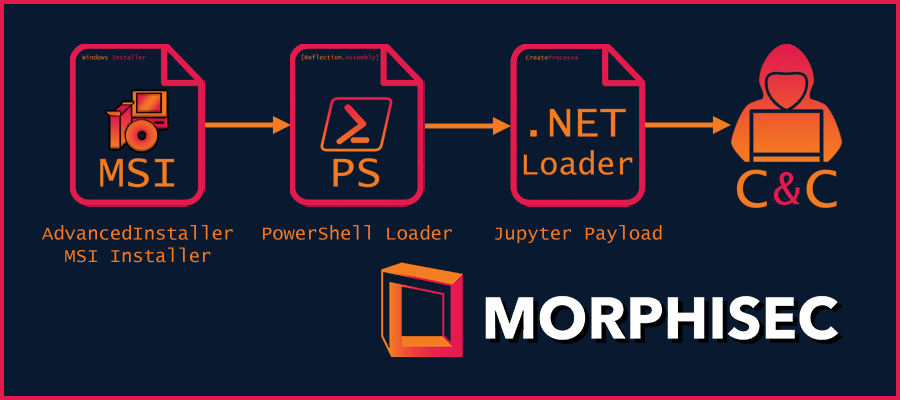
Атака, как и прежде, начинается с развертывания MSI-инсталлятора. Чтобы надежней скрыть полезную нагрузку, злоумышленники используют упаковщик Advanced Installer (в тестовой версии). С той же целью вредоносный файл выдается за документ, способный заинтересовать намеченную жертву, — например:  

  • Medical-Engagement-Scale-Questionnaire.msi
  • Due-Diligence-Checklist-For-Oil-And-Gas-Properties.msi
  • Fedex-Tracking-By-Shipper-Receipt.msi
  • Christian-Doctrine-Clauses-List.msi
  • Omnicell-Cabinet-User-Manual.msi
  • Wells-Fargo-Subpoena-Processing-Department-Phoenix-Az.msi

Запуск зловредного инсталлятора влечет исполнение PowerShell-загрузчика, встроенного в легитимную программу Nitro Pro 13. Этот скрипт, по свидетельству Morphisec, остался без изменений; он расшифровывает и загружает в память NET-модуль Jupyter.


Примечательно, что изученные образцы троянизированного приложения были подписаны сертификатами реальных компаний — TACHOPARTS Sp Z O O, FORMICA Solutions, ООО «Рувентс», ООО «Система». Новая Jupyter-кампания затронула множество крупных организаций. В настоящее время в Morphisec пытаются определить масштабы бедствия.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru