



Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Инфостилер Jupyter использует MSI-инсталлятор для обхода антивирусов

Как обнаружили в Morphisec, троян Jupyter сменил маскировку и теперь распространяется под видом PDF-приложения Nitro Pro. Вредонос по-прежнему успешно скрывается от антивирусов за счет использования установщика Windows (MSI) весом более 100 Мбайт.

Написанный на .NET зловред, известный также под именами Solarmarker, Yellow Cockatoo и Polazert, объявился в интернете в прошлом году. Он нацелен в первую очередь на кражу данных из Firefox и браузеров на основе Chromium, но способен также выполнять функции бэкдора. От атак с участием Jupyter страдают в основном представители сферы здравоохранения и учебные заведения.

Изменения в цепочке доставки трояна израильские эксперты впервые заметили 8 сентября. Ранее зловред выдавал себя за Docx2Rtf или Expert PDF, а теперь маскируется под другой легитимный софт — Nitro Pro 13.

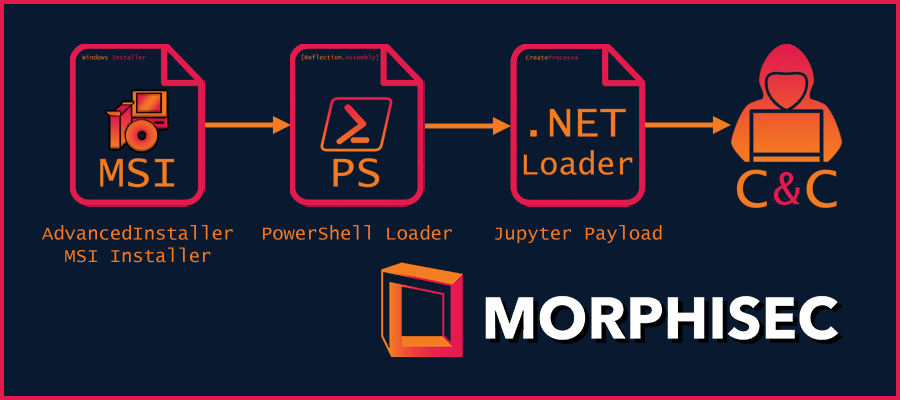
Атака, как и прежде, начинается с развертывания MSI-инсталлятора. Чтобы надежней скрыть полезную нагрузку, злоумышленники используют упаковщик Advanced Installer (в тестовой версии). С той же целью вредоносный файл выдается за документ, способный заинтересовать намеченную жертву, — например:  

  • Medical-Engagement-Scale-Questionnaire.msi
  • Due-Diligence-Checklist-For-Oil-And-Gas-Properties.msi
  • Fedex-Tracking-By-Shipper-Receipt.msi
  • Christian-Doctrine-Clauses-List.msi
  • Omnicell-Cabinet-User-Manual.msi
  • Wells-Fargo-Subpoena-Processing-Department-Phoenix-Az.msi

Запуск зловредного инсталлятора влечет исполнение PowerShell-загрузчика, встроенного в легитимную программу Nitro Pro 13. Этот скрипт, по свидетельству Morphisec, остался без изменений; он расшифровывает и загружает в память NET-модуль Jupyter.


Примечательно, что изученные образцы троянизированного приложения были подписаны сертификатами реальных компаний — TACHOPARTS Sp Z O O, FORMICA Solutions, ООО «Рувентс», ООО «Система». Новая Jupyter-кампания затронула множество крупных организаций. В настоящее время в Morphisec пытаются определить масштабы бедствия.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru