



OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

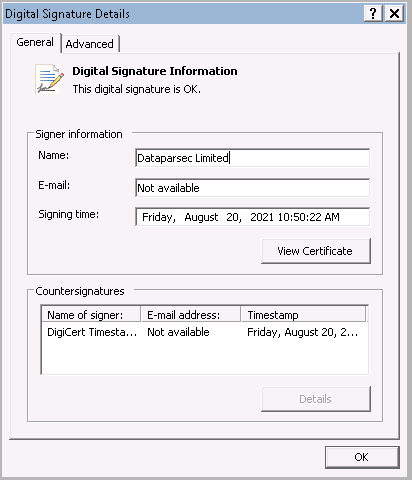
Специалисты по кибербезопасности из Goolge отметили интересный подход разработчиков вредоносных программ. Теперь операторы зловредов используют специально созданные сигнатуры для подписи кода, которые выглядят легитимными в системе Windows и позволяют обойти защитные программы.

В частности, этот метод используется для распространения OpenSUpdater, которая получила статус потенциально опасной программы — Riskware. OpenSUpdater внедряется в браузеры и устанавливает дополнительный опасный софт в систему жертвы.

За этой кампанией стоит киберпреступная группировка, основной мотив которой — финансовая выгода. Поэтому задача OpenSUpdater — заразить как можно больше устройств. Большинство жертв злоумышленников на данный момент находится в США и, судя по всему, в их интересы входит скачивание нелегального софта, «кряков» и т. п.

Как отметил Нил Мехта, один из исследователей команды Google Threat Analysis Group (TAG), авторы OpenSUpdater недавно начали подписывать семплы своей программы специально созданными сертификатами. Интересно, что эти образцы полностью сбивали парсинг OpenSSL, так что декодировать и проверить сигнатуры не представлялось возможным.

Другими словами, антивирусные решения, использующие правила детектирования OpenSSL, не могли обнаружить OpenSUpdater, поэтому нежелательный софт выполнял любые действия в системе пользователя.

«С середины августа образцы OpenSUpdater подписывались невалидной сигнатурой. Наше исследование показало, что это было сделано специально для обода детектирования антивирусными программами», — объясняет Мехта.

«Защитные решения, использующие OpenSSL для извлечения информации о подписи, будут игнорировать образец вредоноса, поскольку они не смогут получить корректные данные о сигнатуре. В сущности, это просто нарушит сам процесс антивирусного сканирования».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru