



OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

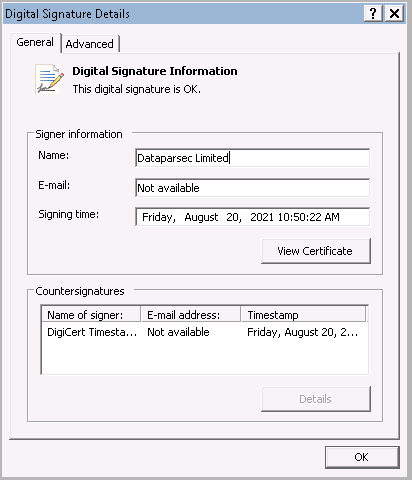
Специалисты по кибербезопасности из Goolge отметили интересный подход разработчиков вредоносных программ. Теперь операторы зловредов используют специально созданные сигнатуры для подписи кода, которые выглядят легитимными в системе Windows и позволяют обойти защитные программы.

В частности, этот метод используется для распространения OpenSUpdater, которая получила статус потенциально опасной программы — Riskware. OpenSUpdater внедряется в браузеры и устанавливает дополнительный опасный софт в систему жертвы.

За этой кампанией стоит киберпреступная группировка, основной мотив которой — финансовая выгода. Поэтому задача OpenSUpdater — заразить как можно больше устройств. Большинство жертв злоумышленников на данный момент находится в США и, судя по всему, в их интересы входит скачивание нелегального софта, «кряков» и т. п.

Как отметил Нил Мехта, один из исследователей команды Google Threat Analysis Group (TAG), авторы OpenSUpdater недавно начали подписывать семплы своей программы специально созданными сертификатами. Интересно, что эти образцы полностью сбивали парсинг OpenSSL, так что декодировать и проверить сигнатуры не представлялось возможным.

Другими словами, антивирусные решения, использующие правила детектирования OpenSSL, не могли обнаружить OpenSUpdater, поэтому нежелательный софт выполнял любые действия в системе пользователя.

«С середины августа образцы OpenSUpdater подписывались невалидной сигнатурой. Наше исследование показало, что это было сделано специально для обода детектирования антивирусными программами», — объясняет Мехта.

«Защитные решения, использующие OpenSSL для извлечения информации о подписи, будут игнорировать образец вредоноса, поскольку они не смогут получить корректные данные о сигнатуре. В сущности, это просто нарушит сам процесс антивирусного сканирования».

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru