



Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Известная площадка для киберпреступников — RaidForums недавно случайно открыла на всеобщее обозрение внутренние страницы веб-сайта, которые предназначались только для представителей администрации форума.

RaidForums представляет собой чёрный онлайн-рынок, с помощью которого киберпреступники различных мастей реализуют украденные данные. Также на этой площадке злоумышленники делятся друг с другом информацией об утечках.

На RaidForums, например, можно приобрести эксплойты для известных уязвимостей, данные карт клиентов различных банков, а иногда всё перечисленное можно получить и бесплатно.

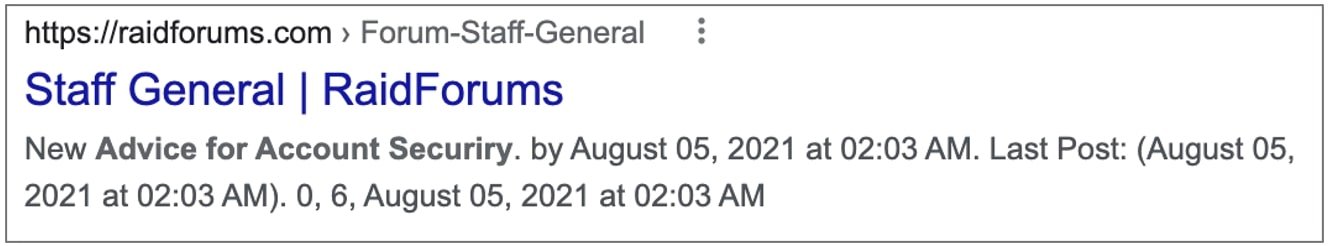
Как у любого другого форума, у RaidForums есть свои закрытые разделы. Одни из них — «Staff General» — недавно стал достоянием общественности. Сотрудники BleepingComputer зафиксировали индексацию скрытой секции в Google:


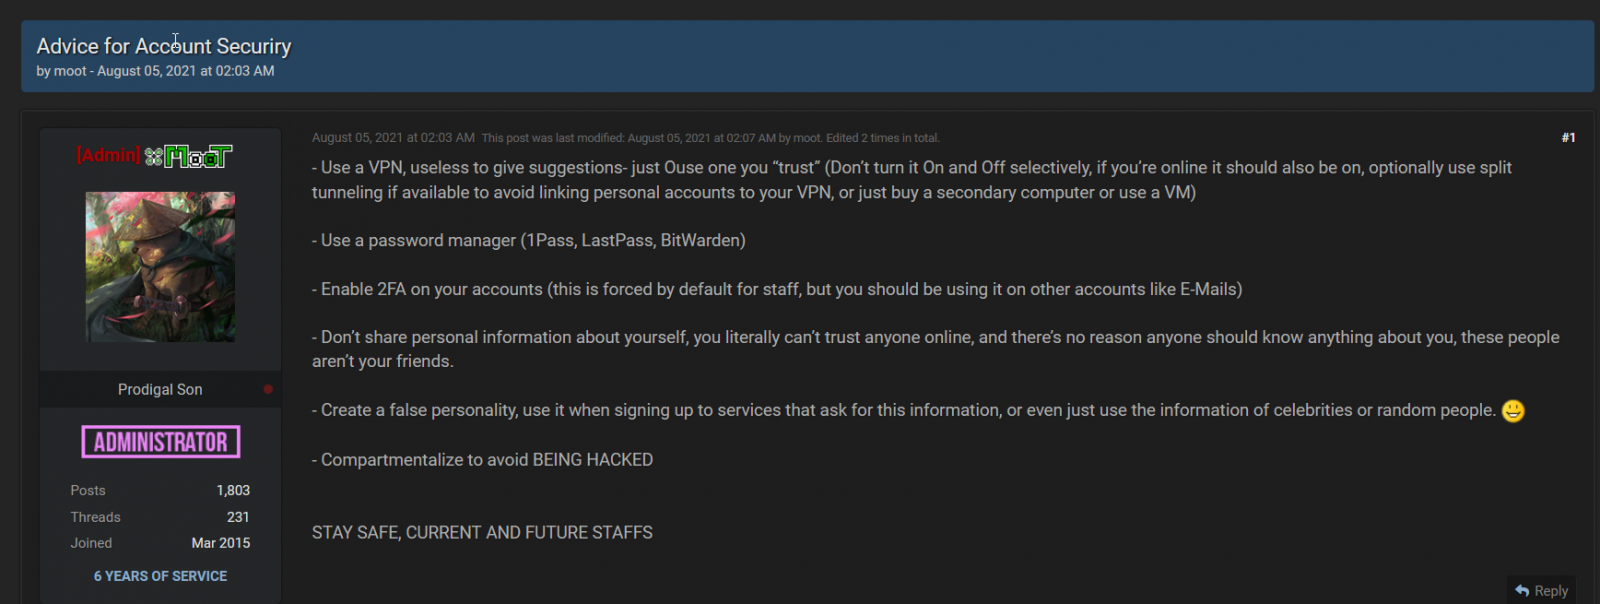
Также исследователи смогли просмотреть одну из закрытых тем, в которой находилась памятка по защите аккаунтов, предназначенная для администраторов и модераторов. Там руководство форума перечисляло лучшие практики по использованию менеджеров паролей, активации двухфакторной аутентификации (2FA) и установке VPN.


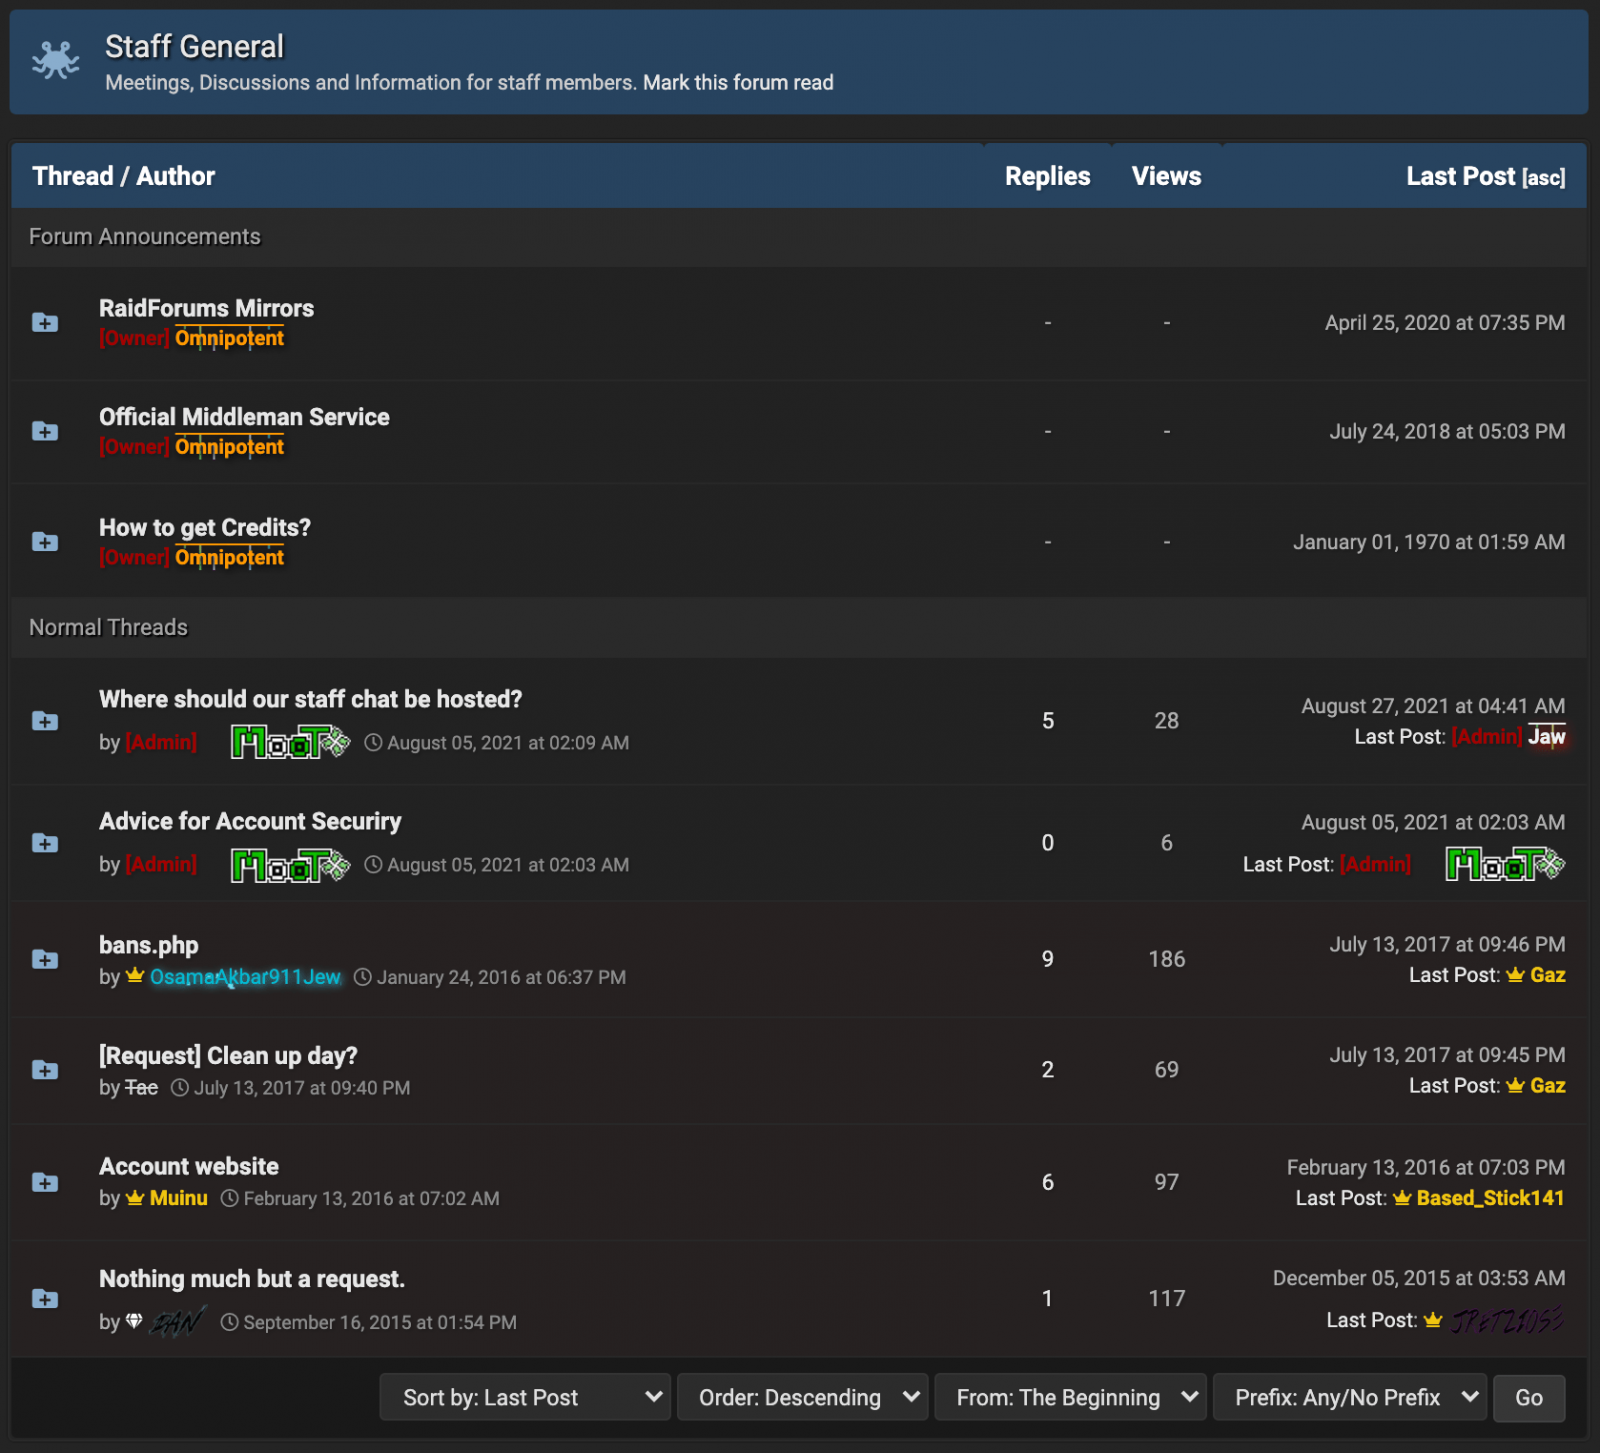
В других темах администрация обсуждала баны и способ общения между собой:


В настоящий момент раздел «Staff General» снова закрыт от обычных пользователей и посетителей.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru