



Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Известная площадка для киберпреступников — RaidForums недавно случайно открыла на всеобщее обозрение внутренние страницы веб-сайта, которые предназначались только для представителей администрации форума.

RaidForums представляет собой чёрный онлайн-рынок, с помощью которого киберпреступники различных мастей реализуют украденные данные. Также на этой площадке злоумышленники делятся друг с другом информацией об утечках.

На RaidForums, например, можно приобрести эксплойты для известных уязвимостей, данные карт клиентов различных банков, а иногда всё перечисленное можно получить и бесплатно.

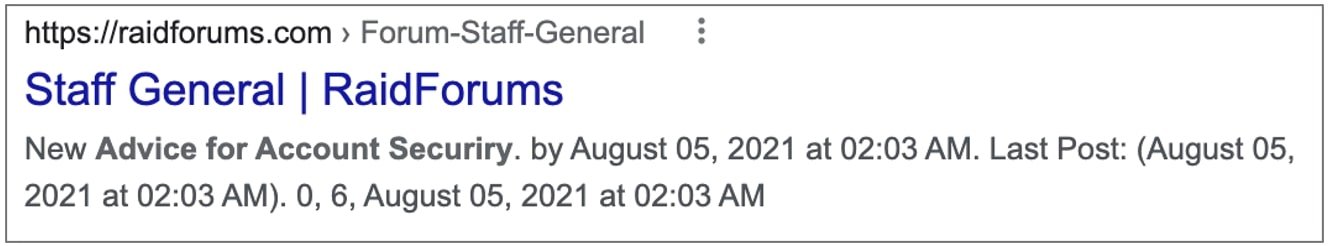
Как у любого другого форума, у RaidForums есть свои закрытые разделы. Одни из них — «Staff General» — недавно стал достоянием общественности. Сотрудники BleepingComputer зафиксировали индексацию скрытой секции в Google:


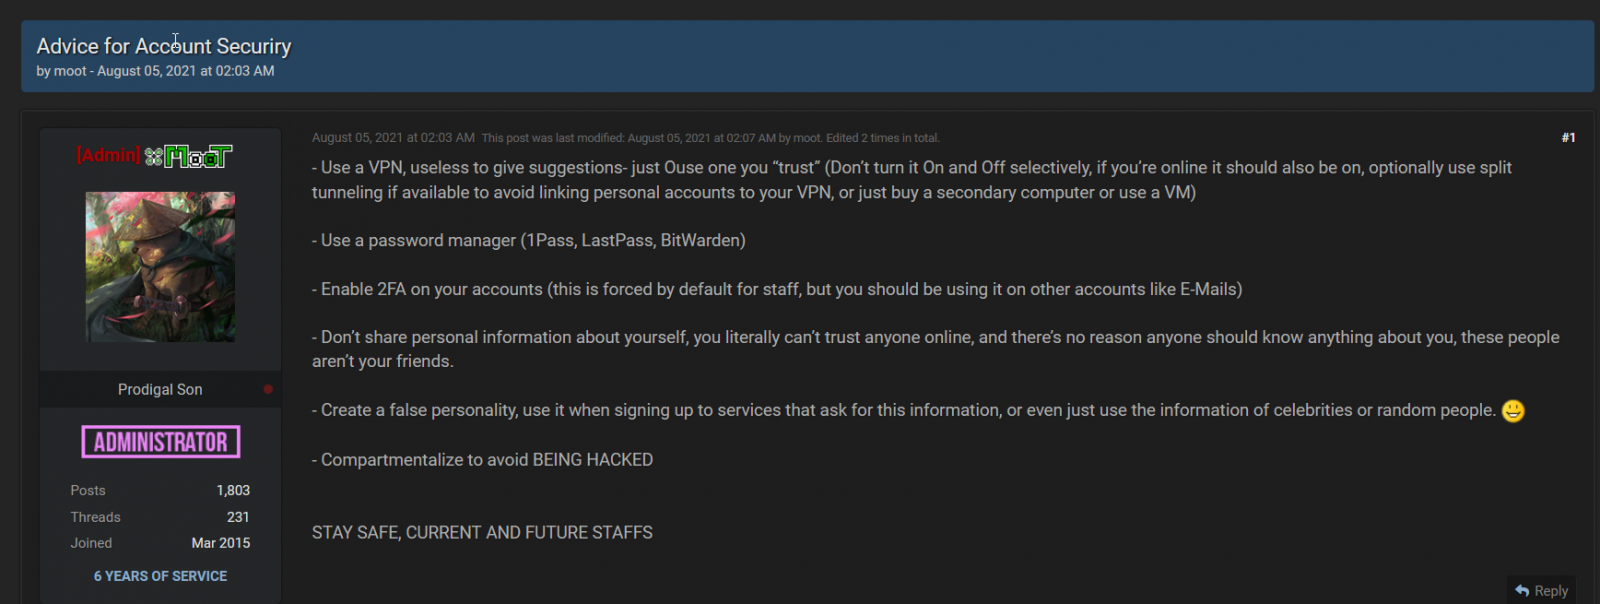
Также исследователи смогли просмотреть одну из закрытых тем, в которой находилась памятка по защите аккаунтов, предназначенная для администраторов и модераторов. Там руководство форума перечисляло лучшие практики по использованию менеджеров паролей, активации двухфакторной аутентификации (2FA) и установке VPN.


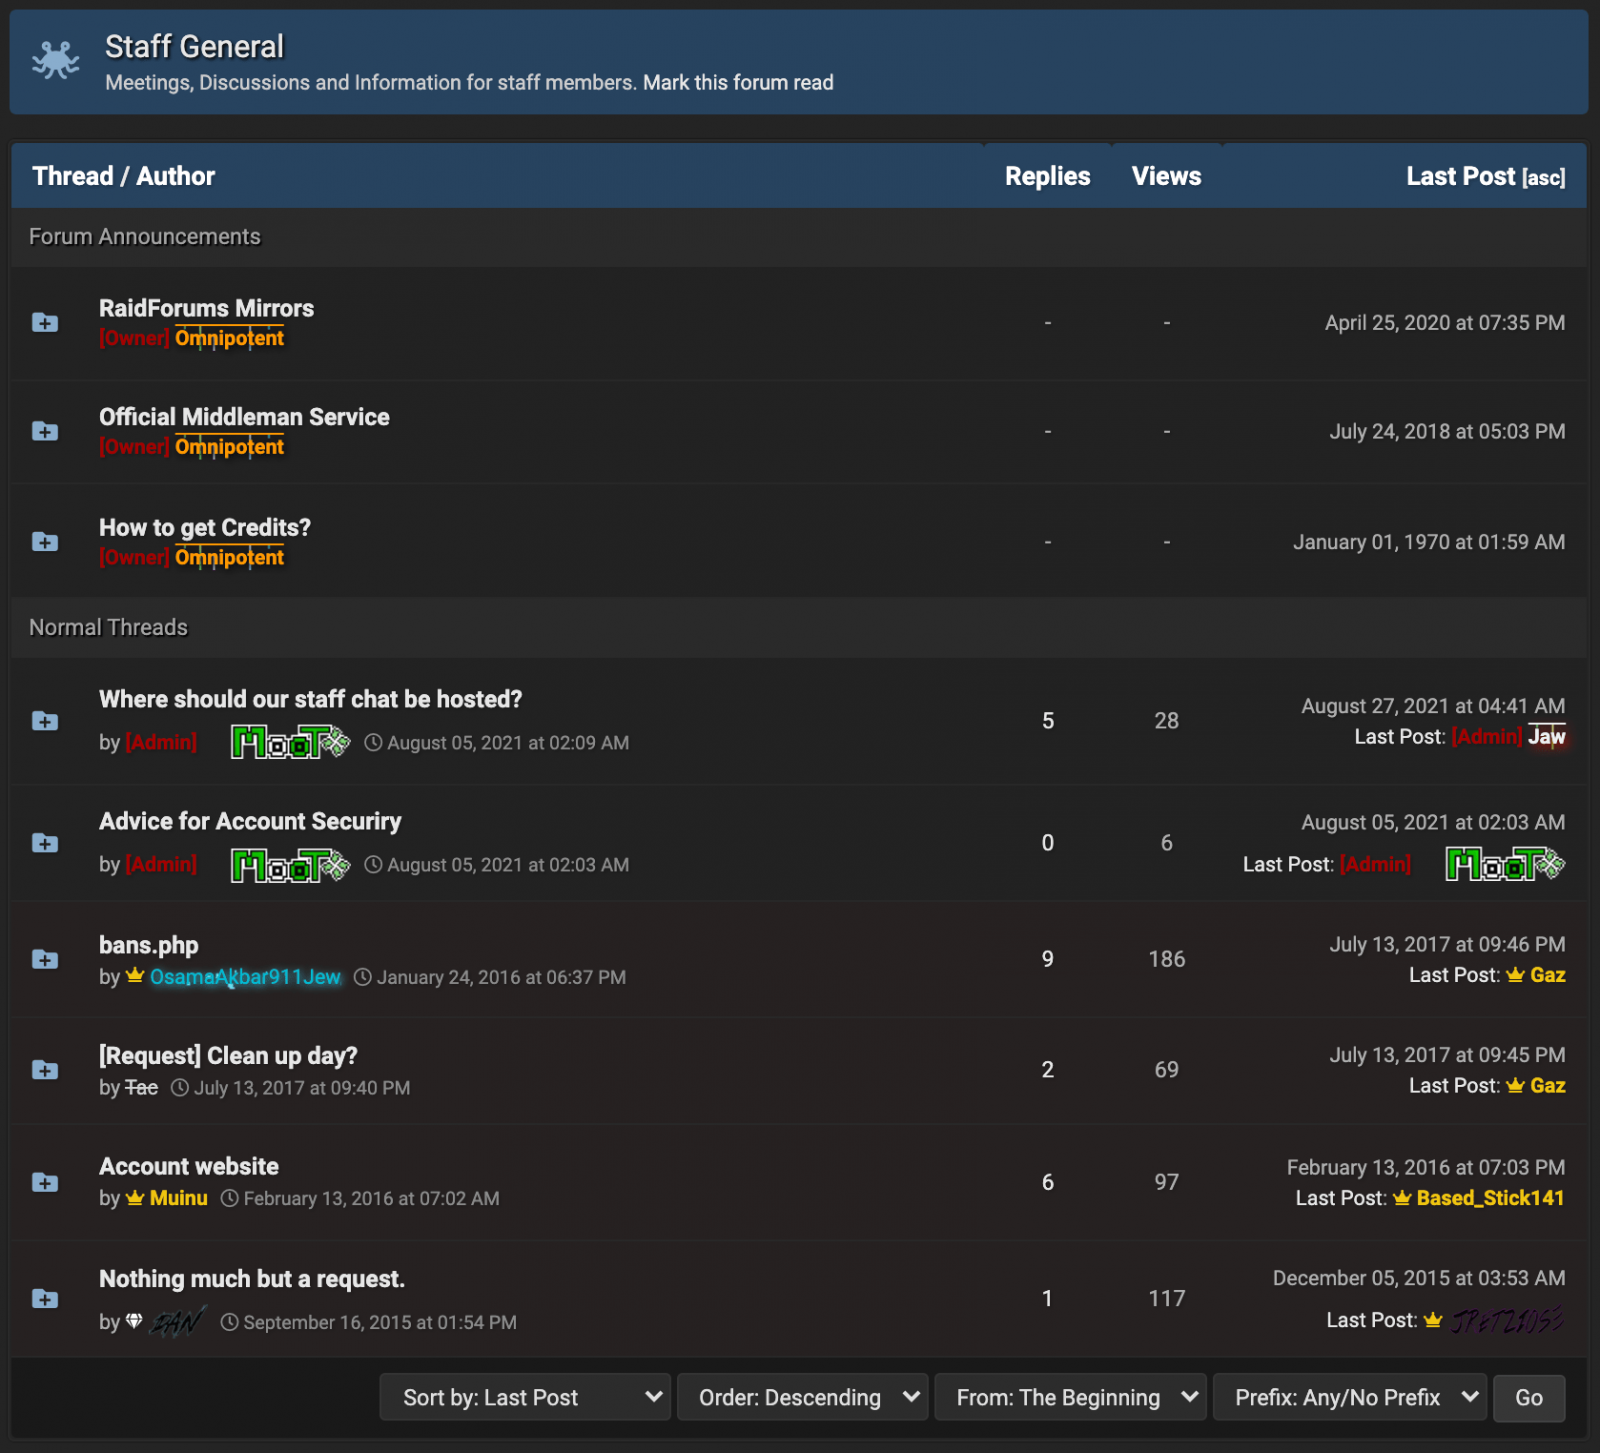
В других темах администрация обсуждала баны и способ общения между собой:


В настоящий момент раздел «Staff General» снова закрыт от обычных пользователей и посетителей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru