



Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Известная площадка для киберпреступников — RaidForums недавно случайно открыла на всеобщее обозрение внутренние страницы веб-сайта, которые предназначались только для представителей администрации форума.

RaidForums представляет собой чёрный онлайн-рынок, с помощью которого киберпреступники различных мастей реализуют украденные данные. Также на этой площадке злоумышленники делятся друг с другом информацией об утечках.

На RaidForums, например, можно приобрести эксплойты для известных уязвимостей, данные карт клиентов различных банков, а иногда всё перечисленное можно получить и бесплатно.

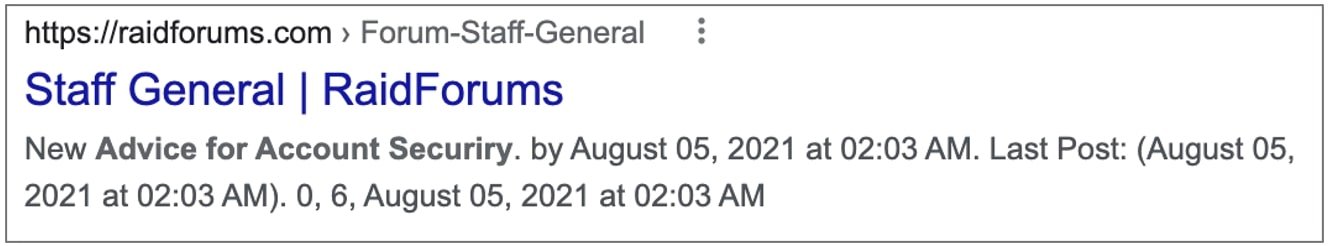
Как у любого другого форума, у RaidForums есть свои закрытые разделы. Одни из них — «Staff General» — недавно стал достоянием общественности. Сотрудники BleepingComputer зафиксировали индексацию скрытой секции в Google:


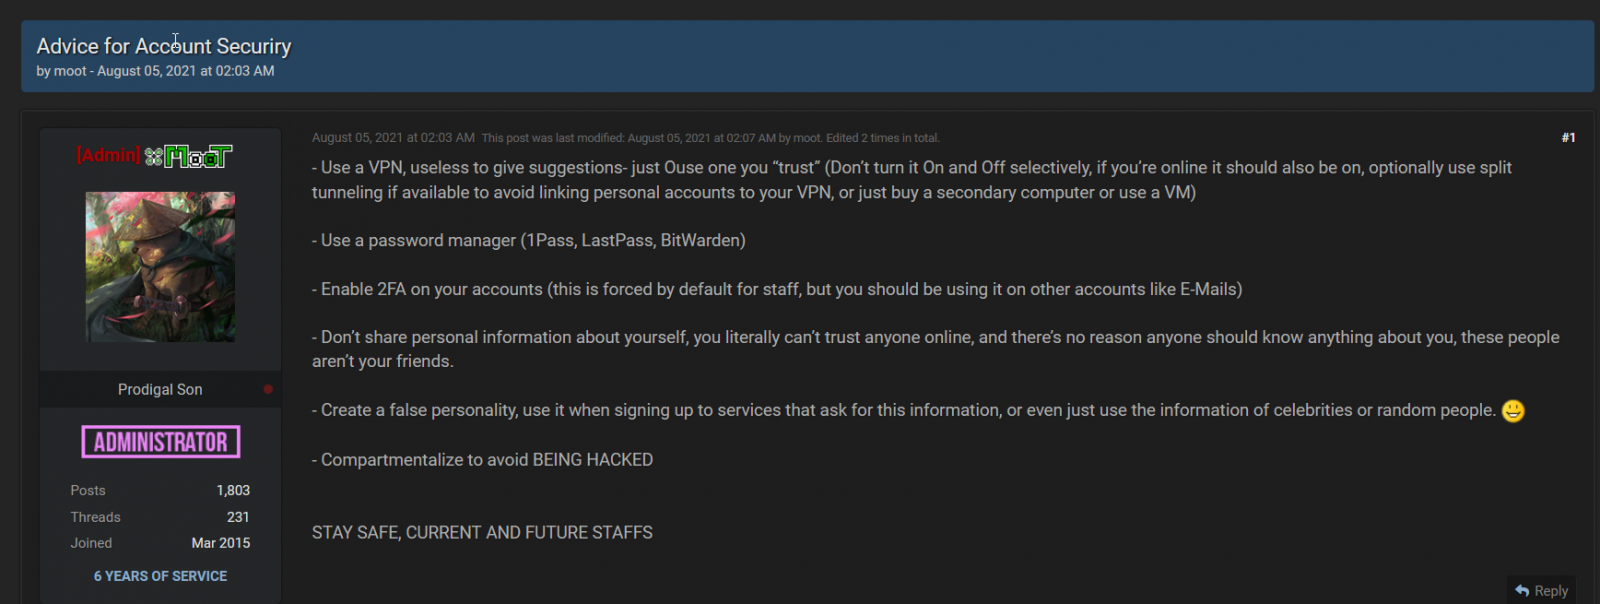
Также исследователи смогли просмотреть одну из закрытых тем, в которой находилась памятка по защите аккаунтов, предназначенная для администраторов и модераторов. Там руководство форума перечисляло лучшие практики по использованию менеджеров паролей, активации двухфакторной аутентификации (2FA) и установке VPN.


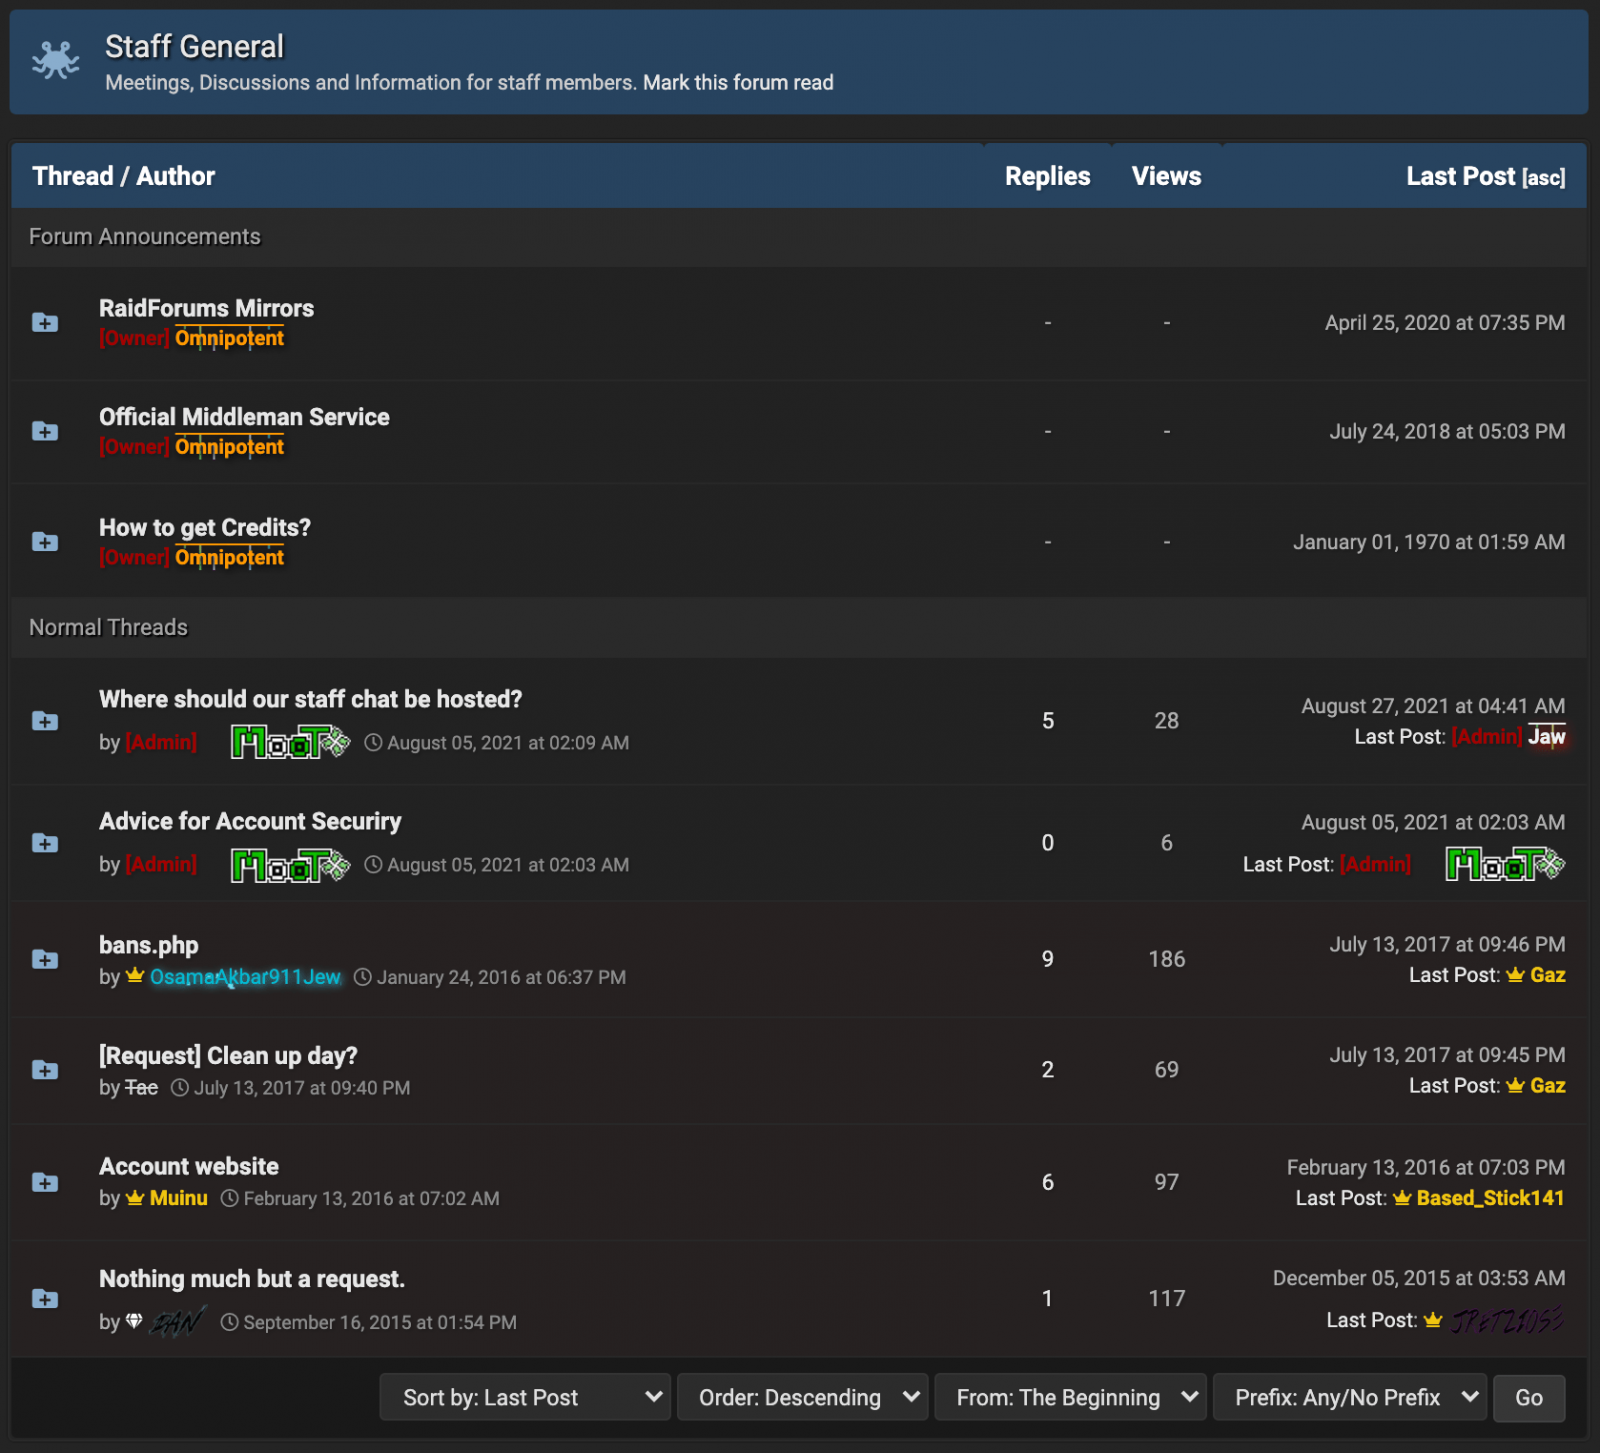
В других темах администрация обсуждала баны и способ общения между собой:


В настоящий момент раздел «Staff General» снова закрыт от обычных пользователей и посетителей.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru