



Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Хакеры не смогли продать данные пользователей LinkedIn и просто слили их

Данные более чем 700 млн пользователей деловой социальной сети LinkedIn всё-таки попали в общий доступ. Напомним, что летом злоумышленники пытались сбыть собранную информацию, но теперь, видимо, совсем отчаялись и слили всё так.

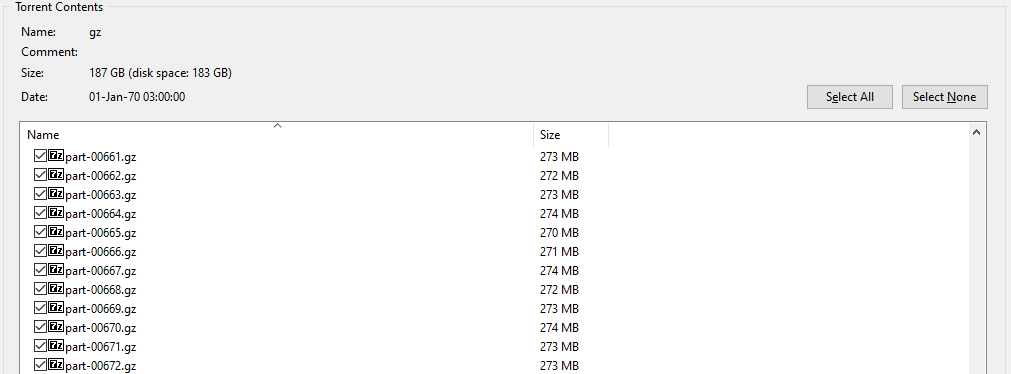
В настоящее время сведения распространяются через закрытые каналы в мессенджере Telegram в виде торрент-файла весом 187 ГБ. Изданию The Record удалось получить этот архив и проанализировать его содержимое.

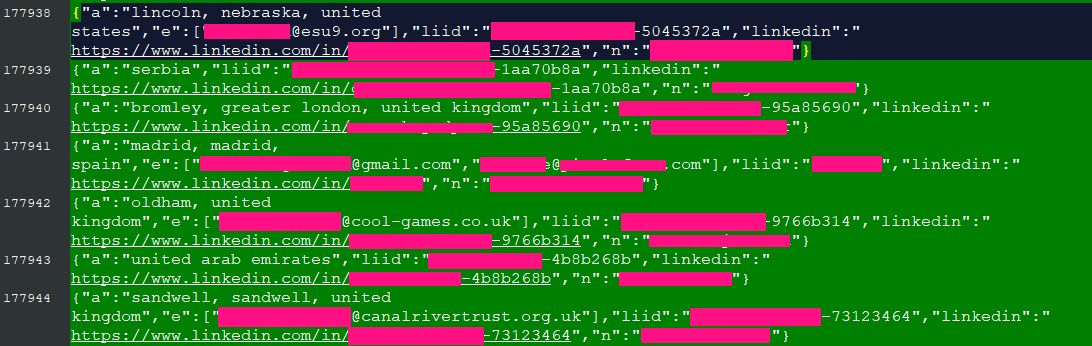
В результате выяснилось, что в БД содержатся следующие данные:

  • Имена профилей на LinkedIn.
  • Идентификаторы LinkedIn.
  • Прямые ссылки на профили затронутых пользователей.
  • Данные о местонахождении (город, страна).
  • Адреса электронной почты.


К счастью, большая часть слитых сведений и так является публичной информацией, а значит, не представляет угрозы для пользователей. Тем не менее в утечке всё же фигурируют имейлы, которые обычно не указываются в профиле.

С помощью скомпрометированных данных киберпреступники могут запустить кампании целевого фишинга на высокопоставленных лиц и руководящий состав ряда организаций. Но стоит отметить, что далеко на все записи в слитой базе содержат адрес электронной почты, поэтому большая часть этой информации фактически бесполезна для злоумышленников.

Напомним, что в июле хакер, собравший данные пользователей LinkedIn, заявил, что сделал это ради забавы.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

RSS: Новости на портале Anti-Malware.ru