



Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Специалисты Microsoft представили результаты исследования деятельности криминального сервиса, работающего по модели «фишинг как услуга» (Phishing-as-a-Service, PHaaS). По мнению аналитиков, BulletProofLink ответственен за множество фишинговых кампаний, нацеленных на массовый сбор учетных данных для продажи.

Этот PHaaS-сервис, как выяснили в Microsoft, объявился в интернете в 2018 году. На подпольных форумах его рекламируют и под другими именами — BulletProftLink, Anthrax.

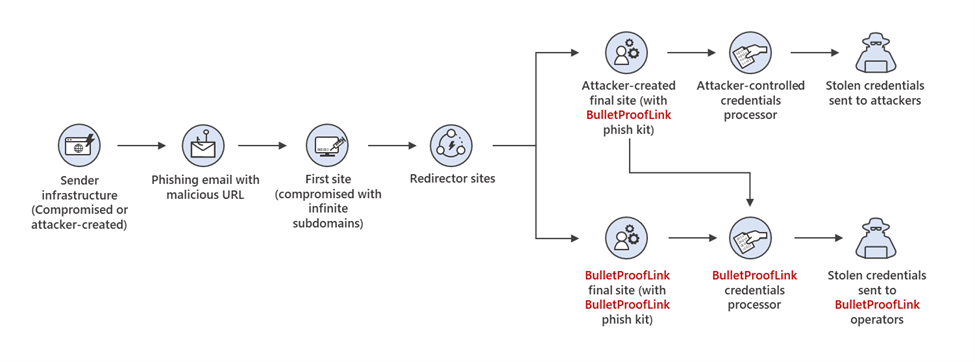
Оказалось, что за небольшую плату операторы BulletProofLink могут выполнить за клиента всю работу: разместить в Сети фишинг-пак для создания поддельных страниц, провести спам-рассылки для привлечения потенциальных жертв, собрать и систематизировать краденые данные.

Фишер может воспользоваться услугами одноразово либо оформить подписку. Ему также предлагают широкий выбор шаблонов страниц-ловушек (более сотни вариантов), набор инструкций по использованию PHaaS-сервиса, форумы и чаты для общения с техподдержкой и администрацией сервиса.

Для хостинга фейковых страниц операторы BulletProofLink в основном выбирают взломанные сайты. Могут также залезть в чужой DNS-аккаунт и создать множество поддоменов для частой смены URL в спам-письмах. При разборе одной из таких кампаний эксперты насчитали свыше 300 тыс. уникальных поддоменов, зарегистрированных с целью фишинга.

Примечательно, что владельцы BulletProofLink воруют добычу своих клиентов — делают копии собранных баз учеток и впоследствии, видимо, тоже продают их в даркнете.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru