



Персональные данные гостей Таиланда за последние 10 лет утекли в Сеть

Персональные данные гостей Таиланда за последние 10 лет утекли в Сеть

Персональные данные гостей Таиланда за последние 10 лет утекли в Сеть

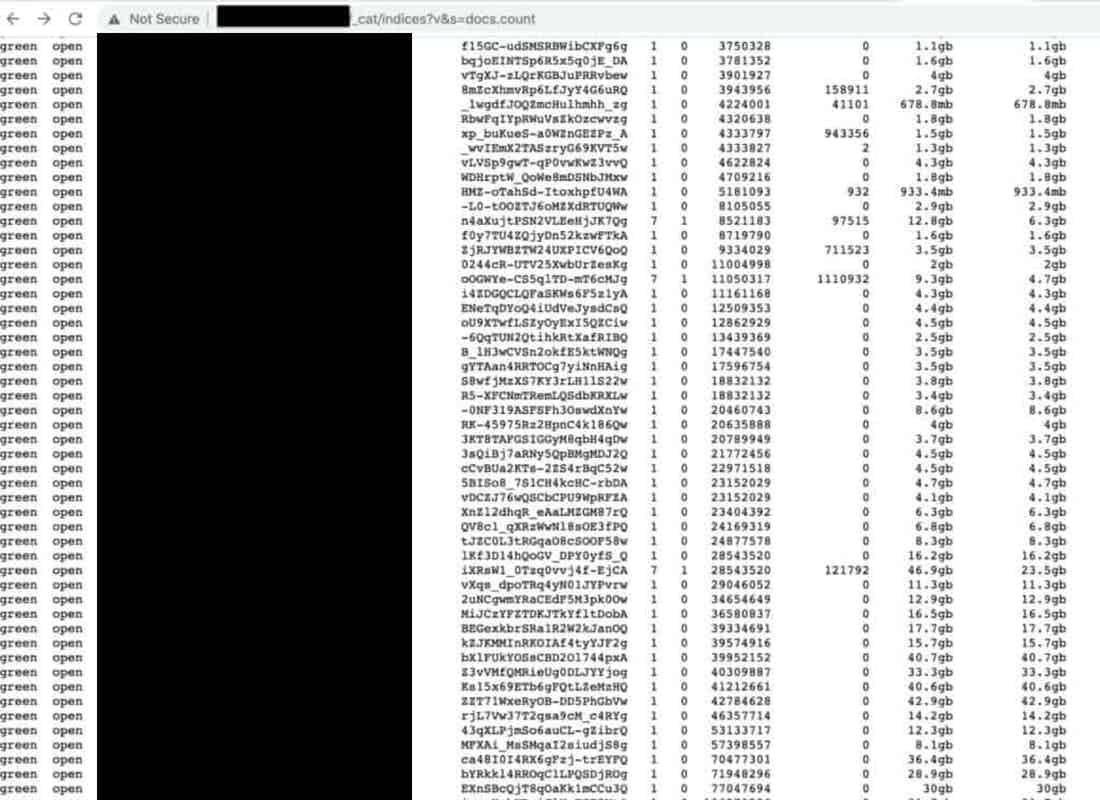
Исследователи в области кибербезопасности обнаружили незащищённую БД, которая благодаря некорректной конфигурации раскрывала персональные данные миллионов человек, побывавших в Таиланде за последние десять лет.

Стоящую открытой базу зафиксировал специалист Боб Дьяченко. Все сведения хранились в БД Elasticsearch и насчитывали более 106 миллионов записей.

Дьяченко обнаружил утечку 22 августа, после чего сразу же передал информацию властям Таиланда. Также эксперт отметил для себя, что некоторым данным в архиве было уже десять лет.

На данный момент IP-адрес базы всё ещё доступен публично, однако её вывели в офлайн и заменили ханипотом (ловушкой). Общий вес БД составлял 200 ГБ, а количество записей, как мы уже отмечали выше, превышало 106 млн.

В базе можно было найти: ФИО, даты прибытия в страну, пол, место проживания, паспортные данные, сведения о визе и номера карт прибытия.


«Как предполагает Дьяченко, под угрозой могут быть персональные данные граждан других стран, посещавших Таиланд за последние десять лет. Более того, данные самого Дьяченко тоже оказались в базе», — говорится в посте компании Comparitech.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru