



Anonymous взломали хостера Epik и слили его внутренние данные за десять лет

Anonymous взломали хостера Epik и слили его внутренние данные за десять лет

Anonymous взломали хостера Epik и слили его внутренние данные за десять лет

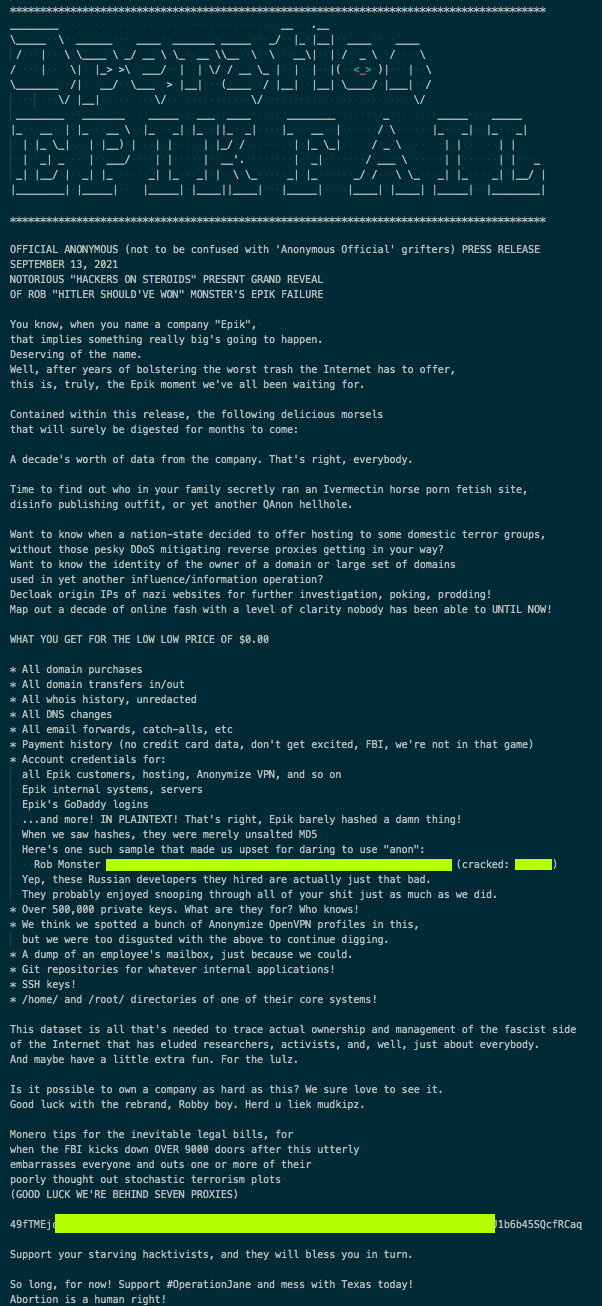
Знаменитая группа «хактивистов» Anonymous взломала базу Epik, хостера и регистратора доменных имён. Epik известен тем, что пригрел на своей площадке ряд сайтов, пропагандирующих правые взгляды: Gab, Parler и The Donald.

Сам взлом произошёл 28 февраля, а известно о нём стало только на этой неделе. Так описывают инцидент сами члены Anonymous:

«Собрали внутренние данные этой компании за десять лет. Да, именно так».


Издание The Record смогло получить ряд семплов скомпрометированных записей. А вот представители Epik пока отрицают сам факт взлома, заявляя буквально следующее:

«Нам не известно ни о каком взломе. Компания привыкла очень серьёзно относиться к безопасности данных наших клиентов, поэтому мы инициировали расследование».

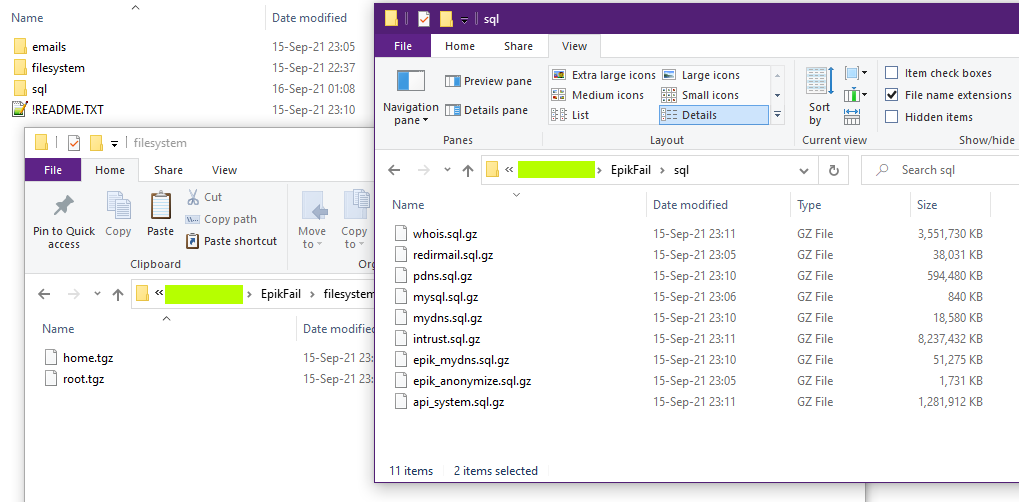
Тем не менее полученные The Record данные говорят о том, что взлом всё-таки был. В частности, слова хакеров подтверждает торрент-файл размером 32 ГБ, размещённый на ресурсе DDoSecrets. В этом файла содержится внутренняя информация, явно принадлежащая вышеупомянутому хостеру.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru