



Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

Хакеры опубликовали инструкцию по эксплуатации 0-day в Windows MSHTML

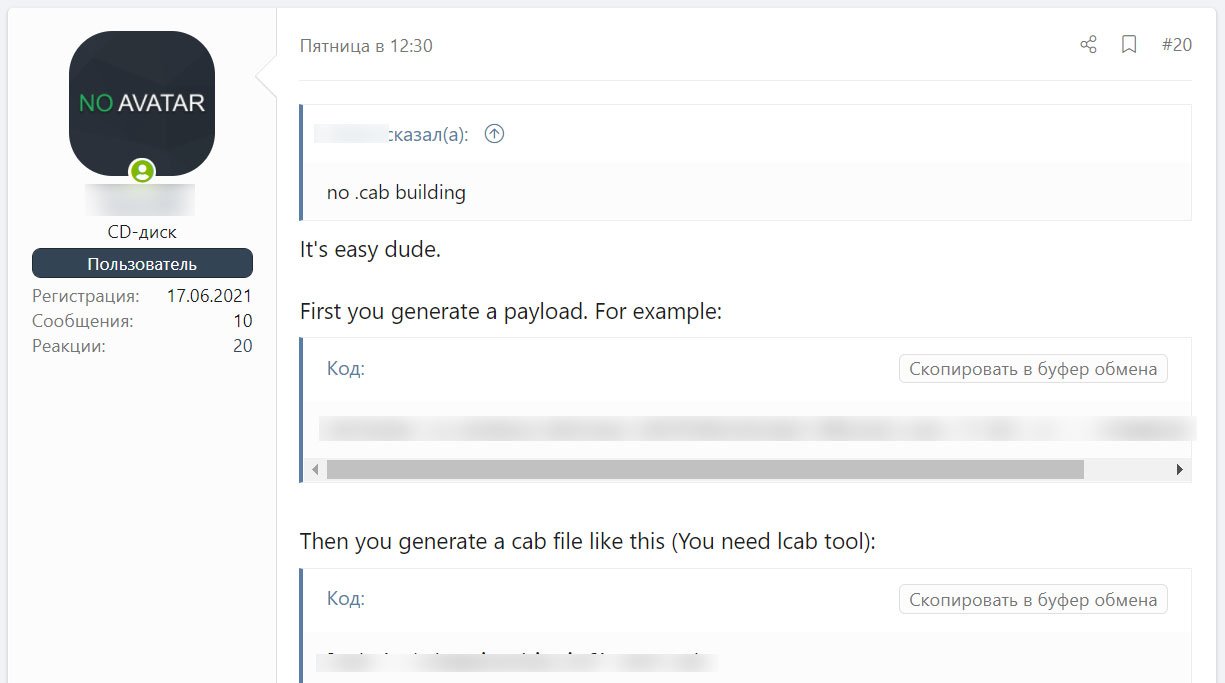
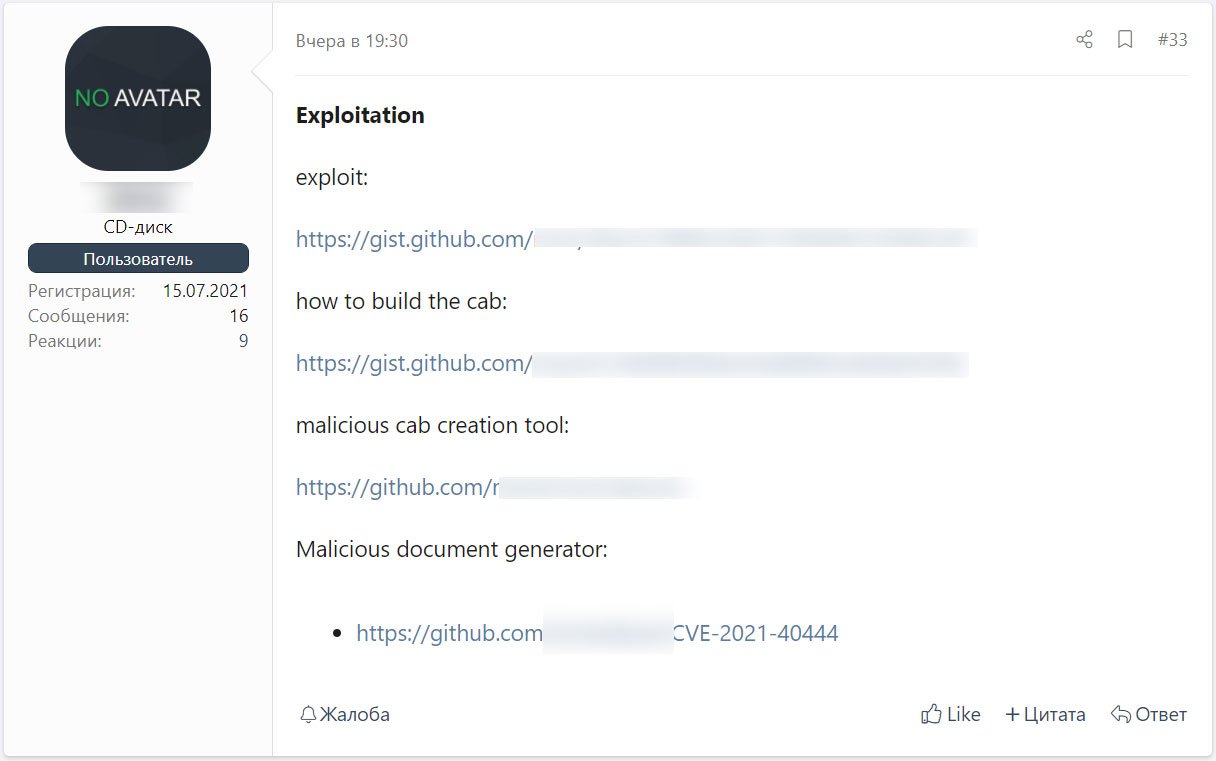
На одном из хакерских форумов киберпреступники делятся друг с другом способами эксплуатации уязвимости нулевого дня (0-day) во встроенном браузерном движке Windows MSHTML. Таким образом, в ближайшее время стоит ждать новую волну атак с эксплуатацией этой бреши.

Напомним, что уязвимость получила идентификатор CVE-2021-40444, Microsoft уже успела предупредить пользователей и компании об этом баге. Тем не менее патчей стоит ждать, пожалуй, только на этой неделе.

С помощью выявленного бага злоумышленник может выполнить код на компьютере пользователя. Для этого достаточно будет отправить жертве специально созданные вредоносные документы.

По словам Microsoft, защититься от эксплуатации дыры можно, но для этого придётся отключить элементы ActiveX и предварительный просмотр документов в форматах Word и RTF. Однако в последнее время киберпреступники обходятся без использования ActiveX и, соответственно, обходят эти методы защиты.

К сожалению, злоумышленники также решили поделиться с сообществом эксплойтом и даже опубликовали инструкцию, которая поможет создать вредоносный документ.


Вся информация представлена в таком виде, что любому желающему не составит большого труда задействовать эксплойт в собственных атаках. Специалисты из BleepingComputer, например, продемонстрировали это буквально за 15 минут.


Напомним, что 0-day в браузерном движке Windows MSHTML оказалась опаснее, чем предполагалось ранее. 

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru