



Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Более двух миллионов веб-серверов работают на уязвимой версии IIS

Исследователи из CyberNews нашли более двух миллионов веб-серверов по всему миру, которые до сих пор работают на устаревших и уязвимых версиях Microsoft Internet Information Services. Поскольку разработчики больше не поддерживают эти версии, серверы представляют лёгкую мишень для киберпреступников.

На сегодняшний день Microsoft Internet Information Services (IIS) является третьим по популярности набором серверов и используется как минимум 51,6 миллионами сайтов и веб-приложений по всему миру.

Для администраторов самое главное — не забывать обновлять IIS, поддерживая версию в актуальном состоянии. Если эти требования соблюдаются, к безопасности не должно быть вопросов.

Тем не менее есть и проблемные версии. Например, 7.5 и ниже уже не поддерживаются Microsoft, а значит, до них не будут доходить последние патчи и фиксы. И хуже всего, что в этих релизах есть множество критических уязвимостей.

Таким образом, киберпреступники могут легко использовать имеющиеся бреши для установки вредоносной программы или кражи информации посетителей веб-сайтов (например, учётные или платёжные данные). Именно поэтому специалисты CyberNews решили проанализировать состояние веб-серверов.

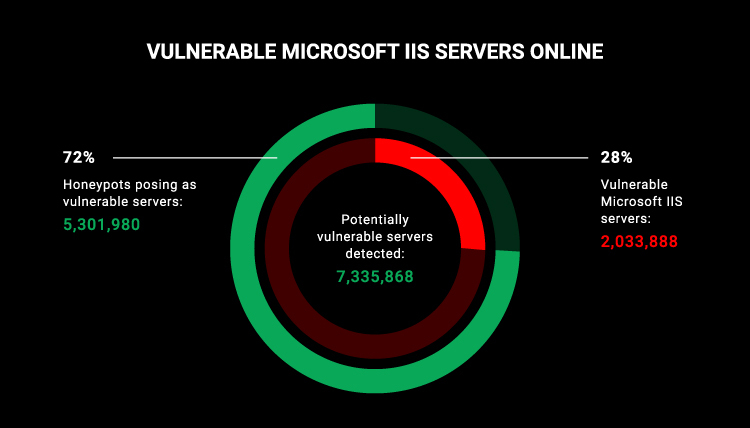
Исследователи использовали поисковой движок, чтобы найти в Сети IIS-серверы, в которых содержатся известные дыры. В результате удалось обнаружить 7 335 868 потенциально уязвимых установок по всему миру, однако 72% оказались просто ханипотами.


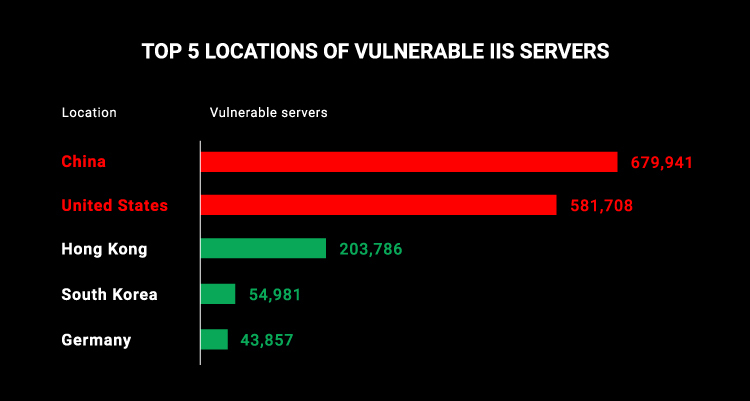
Два оставшихся миллиона были реальными серверами, работающими на устаревшем и уже не поддерживаемом софте. Наибольшее количество таких установок эксперты нашли в Китае и США.


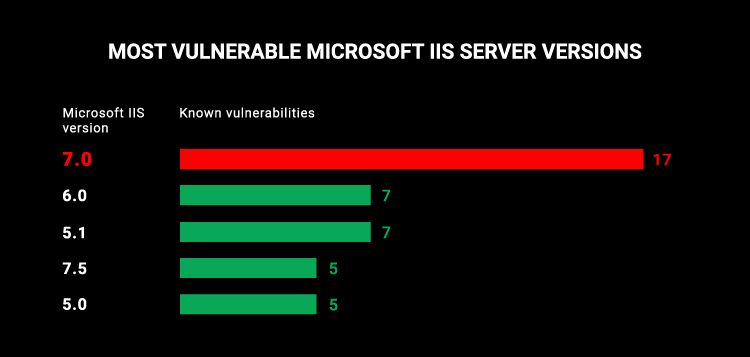
Также из отчёта специалистов можно понять, что наиболее уязвимой версией IIS стала 7.0, а за ней идут 6.0 и 5.1.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru