



Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

Kaspersky фиксирует рост количества вредоносных атак на АСУ ТП

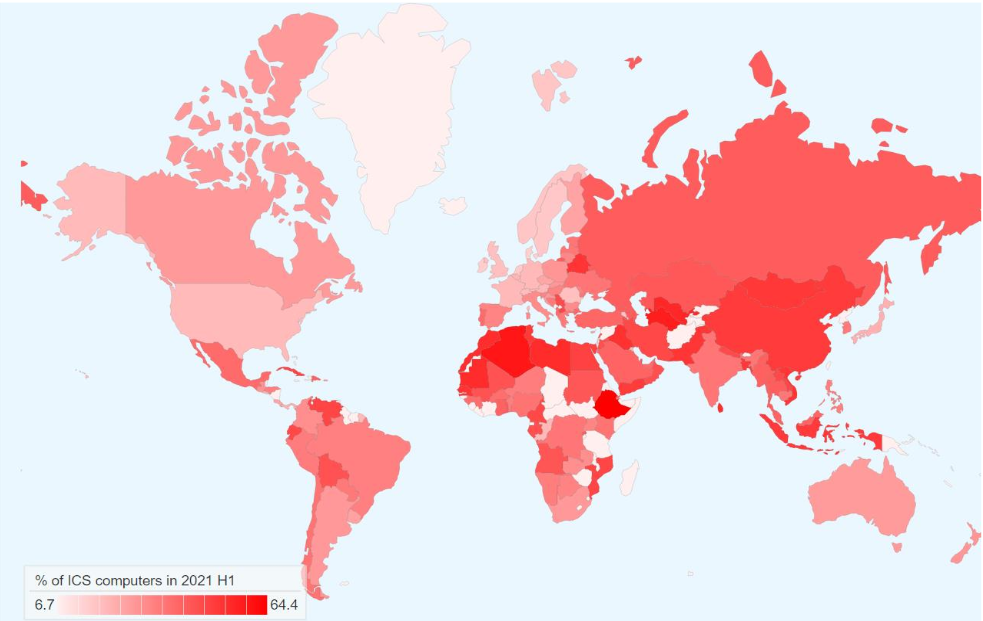
По данным ICS CERT «Лаборатории Касперского», в первой половине 2021 года доля атакованных вредоносами машин в сфере управления производственными процессами во всем мире составила 33,8%. Россия, результат которой ухудшился до 39,4%, заняла пятое место в рейтинге регионов по этому показателю.

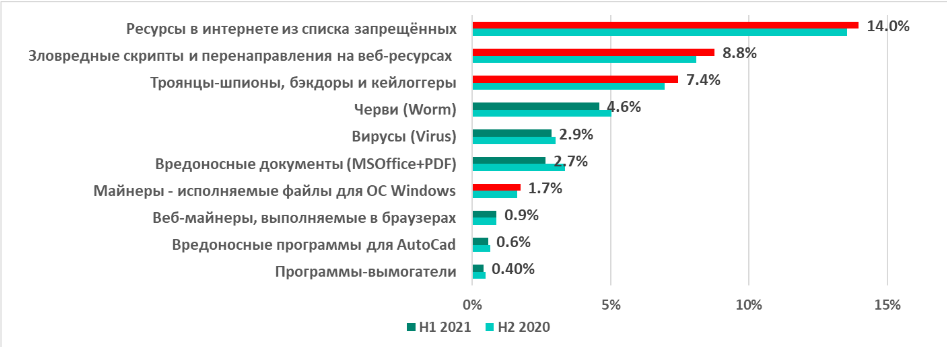
В отчетный период защитные решения Kaspersky заблокировали на компьютерах АСУ ТП более 20 тыс. модификаций зловредов из 5150 различных семейств. При этом аналитики отметили, что доля шпионских программ, включая бэкдоры, а также вредоносных скриптов, перенаправляющих любителей пиратского контента на ресурсы с теми же шпионами и криптомайнерами, продолжает расти.


В рейтинге регионов по доле машин АСУ ТП, атакованных зловредами, лидируют Африка, Юго-Восточная, Восточная и Центральная Азия. Самый заметный рост показателя наблюдался в Австралии / Новой Зеландии, России (в основном за счет угроз из интернета) и на Ближнем Востоке — на 6,5, 4,8 и 2,6 п. п. соответственно. Список стран с наибольшим приростом возглавили Белоруссия и Украина (более чем на 10 п. п. в обоих случаях).


«Промышленные предприятия давно уже находятся в фокусе внимания злоумышленников, — комментирует глава Kaspersky ICS CERT Евгений Гончаров. — Мы видим, что разными способами вредоносное ПО попадает и на компьютеры АСУ ТП. К сожалению, наблюдаемый нами рост разнообразия вредоносного ПО в АСУ и распространение шпионского ПО наблюдается и на предприятиях в России. К счастью для российских предприятий, они нечасто становятся жертвами атак, нацеленных на получение выкупа».

С полнотекстовой версией отчёта «Ландшафт угроз для систем промышленной автоматизации» за первое полугодие можно ознакомиться на сайте Kaspersky ICS CERT.

Для защиты компьютеров АСУ от киберугроз эксперты рекомендуют следующее:

  • использовать защитные решения для конечных устройств ОТ и сетей;
  • регулярно обновлять операционные системы и приложения, а патчи устанавливать без промедления;
  • проводить для специалистов по ИБ и ОТ-инженеров тренинги по реагированию на различные атаки, в том числе новые и продвинутые;
  • регулярно проводить аудит безопасности ОТ-систем для своевременного распознавания и устранения проблем безопасности;
  • предоставлять специалистам, ответственным за защиту АСУ ТП, современные средства аналитики киберугроз;
  • использовать решения для мониторинга сетевого трафика компьютеров АСУ ТП, анализа и детектирования киберугроз.
Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru