



Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Атаки Chimaera: тысячи Windows, Linux, контейнеров уже майнят Monero

Аналитики из Alien Labs компании AT&T предупреждают о новой вредоносной кампании, нацеленной на угон чужих мощностей для добычи криптовалюты. Хакеры используют opensource-инструменты из облачного репозитория Chimaera, что позволяет им с успехом обходить антивирусную защиту.

Автором выявленных криптоджекинг-атак, по словам исследователей, является криминальная группировка TeamTNT. Помещенный ею в облако тулкит Chimaera обнаружили несколько месяцев назад эксперты Unit 42, подразделения Palo Alto Networks.

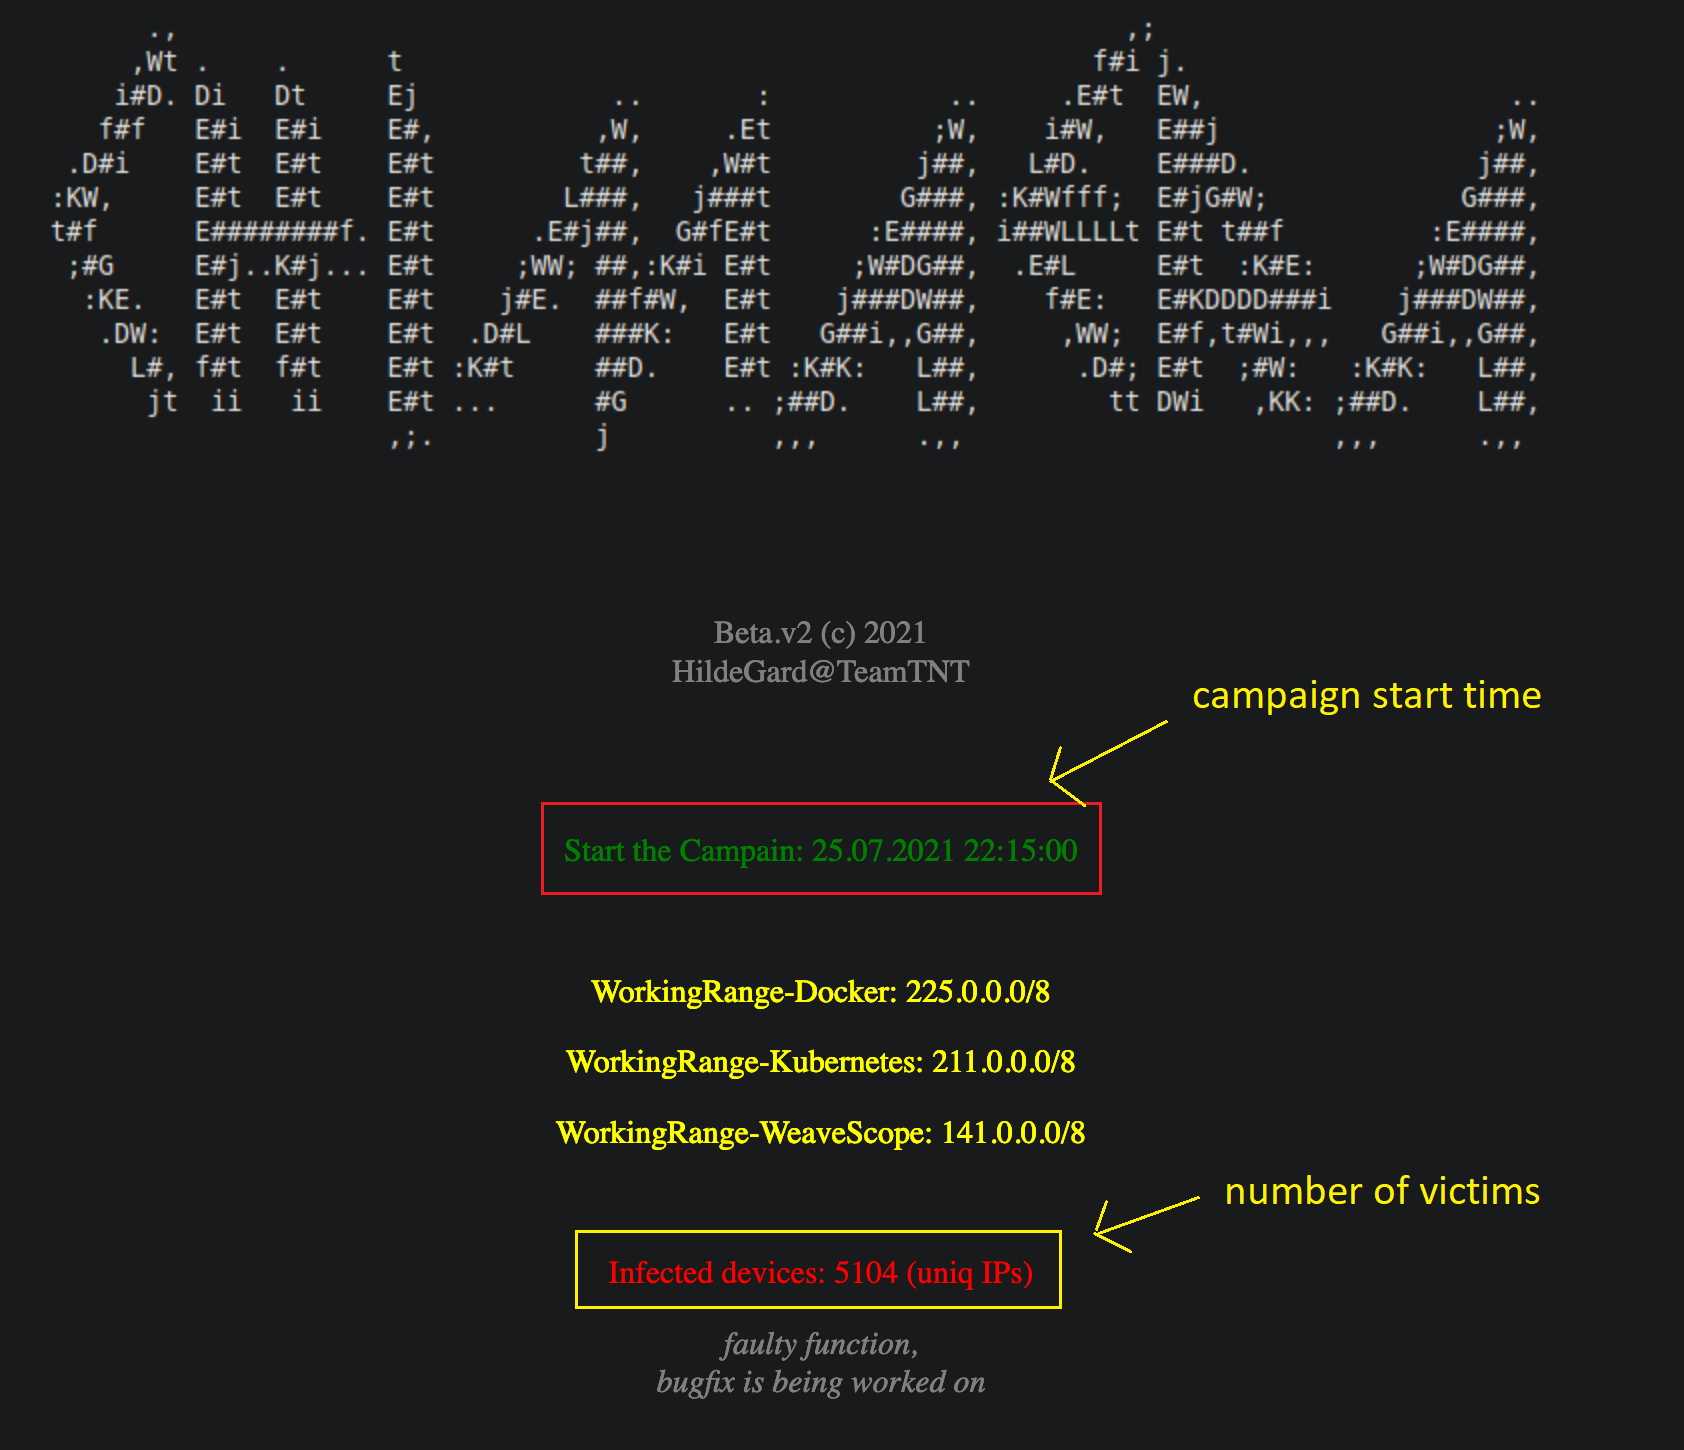
В июле этот набор инструментов  пустили в ход. Злоумышленники устанавливают их на машины под управлением Windows и Linux, на серверы AWS, а также внедряют в контейнеры Docker и Kubernetes. К концу августа, судя по статистике на С2-сервере, TeamTNT удалось заразить тысячи компьютеров в разных странах.


В Alien Labs изучили некоторые инструменты из набора Chimaera. Компонент Lazagne представляет собой утилиту с открытым исходным кодом для извлечения логинов и паролей из браузеров. Этот софт поддерживает различные Linux-дистрибутивы, в том числе Alpine Linux, обычно используемый для создания контейнеров. Злоумышленники объединили его с Pupy, многофункциональным opensource-инструментом удаленного администрирования.

За доставку и активацию майнера XMRig на Windows отвечает скрипт, способный загружать необходимые для этого средства, в том числе архиватор 7z (для распаковки скачиваемых файлов) и утилиту Nssm, позволяющую запустить криптомайнер как сервис. Для установки XMRig на платформы Kubernetes используется компонент, обеспечивающий хозяевам удаленное подключение к системе по SSH.

Для связи зараженных машин с C2-сервером в состав Chimaera введен IRC-бот — расширенная версия уже известного ИБ-экспертам ZiggyStartux, способная выполнять шелл-команды Unix.

Анонимность не спасла: россиянину дали 12 лет за кибербуллинг школьницы

Новгородский районный суд приговорил местного жителя к 12 годам колонии строгого режима за систематическое преследование 16-летней девушки из Уфы. Мужчина почти восемь месяцев терроризировал подростка в интернете, требуя от неё совершить самоубийство. Анонимность оказалась просто временной отсрочкой до суда.

Злоумышленник нашёл девушку в сообществе, посвящённом Minecraft. Используя открытые источники, он установил её адрес, место учёбы, номер телефона, собрал фотографии и информацию о родственниках.

После этого началась полноценная кампания цифрового террора. С апреля по ноябрь 2024 года мужчина публиковал ложные сведения о школьнице и её младшей сестре, создавал страницы от имени жертвы, рассылал угрозы и даже нанимал людей для расклейки листовок рядом с её домом. Родителям девушки он звонил на работу, провоцируя новые конфликты.

От имени подростка преследователь также сообщал о якобы готовящихся взрывах в школах и торговом центре. Из-за ложных сообщений девушку допрашивали правоохранители. В созданном от её имени сообществе публиковались жестокие видео, после чего угрозы начали поступать уже от посторонних пользователей.

По данным суда, прекратить травлю мужчина обещал только после самоубийства жертвы. Девушка попыталась свести счёты с жизнью, однако мать вовремя вмешалась и спасла её.

Суд признал обвиняемого виновным по совокупности преступлений, включая доведение несовершеннолетней до попытки самоубийства и заведомо ложные сообщения о терроризме. Приговор пока не вступил в законную силу и может быть обжалован.

Отдельной уголовной статьи за кибербуллинг в России нет, поэтому дело квалифицировали по конкретным действиям и последствиям. Эксперты считают решение важным сигналом: интернет-травля — это преступления, за которые можно надолго отправиться из онлайна прямиком в колонию.

RSS: Новости на портале Anti-Malware.ru