



Эксперты назвали самые неудачные пароли компаний из списка Fortune 500

Эксперты назвали самые неудачные пароли компаний из списка Fortune 500

Эксперты назвали самые неудачные пароли компаний из списка Fortune 500

Исследователи из NordPass проанализировали наиболее неудачные пароли, используемые в компаниях из списка Fortune 500. За основу эксперты взяли общедоступные базы скомпрометированных данных.

В общей сложности специалисты NordPass изучили 15 603 438 известных утечек, что позволило разделить компании на 17 разных отраслей.

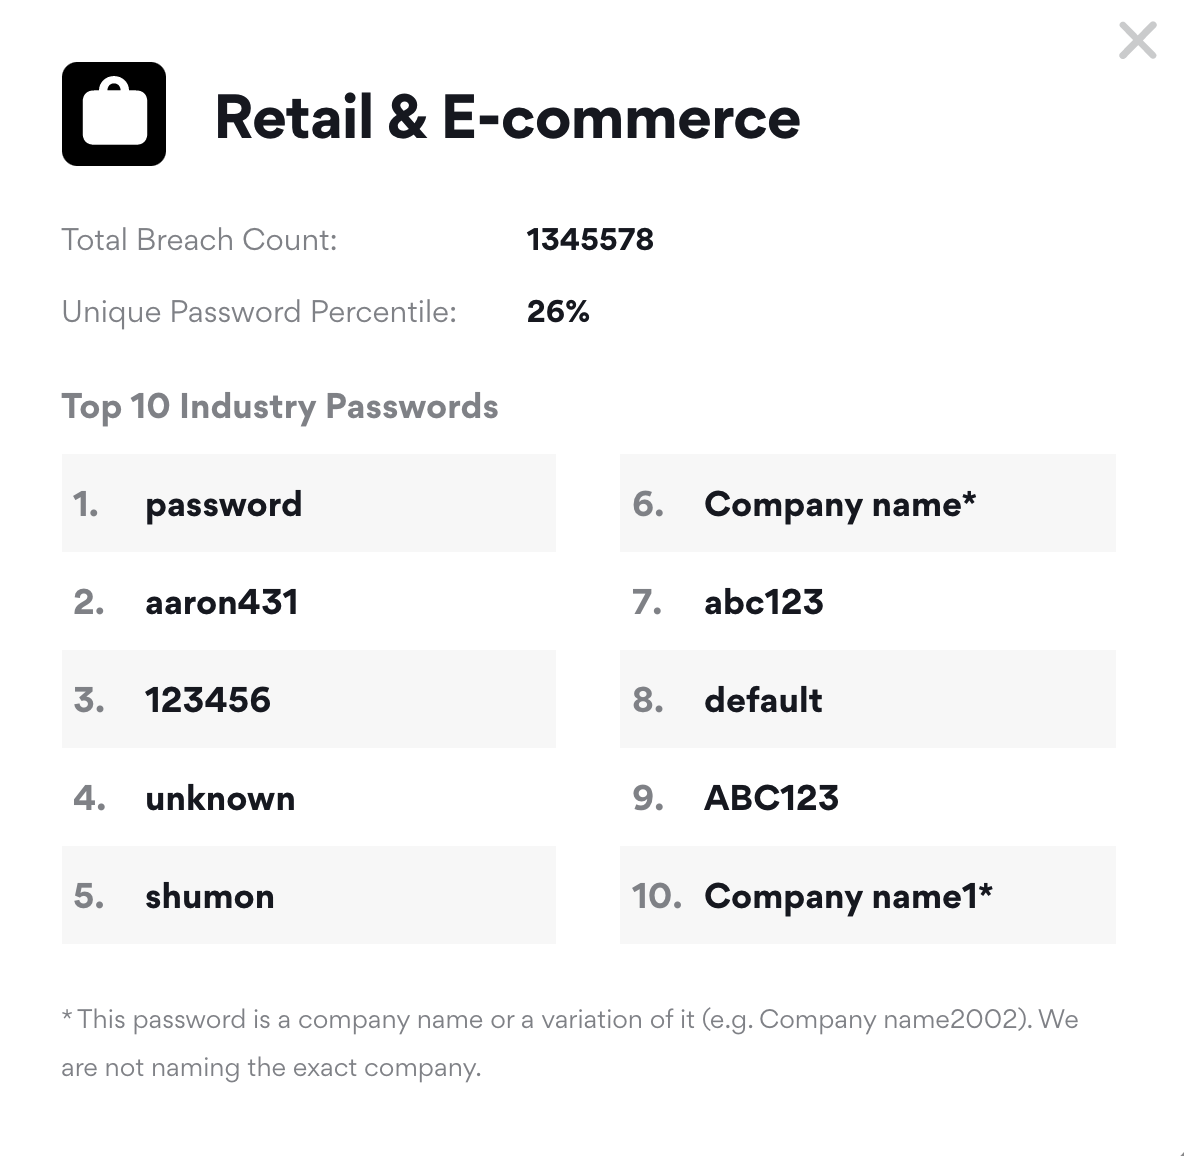
Так, среди организаций сферы ритейла и электронной коммерции топ-10 наиболее сомнительных паролей оказался следующим:

  1. password
  2. aaron431
  3. 123456
  4. unknown
  5. shumon
  6. Имя_компании
  7. abc123
  8. default
  9. ABC123
  10. Имя_компании 1


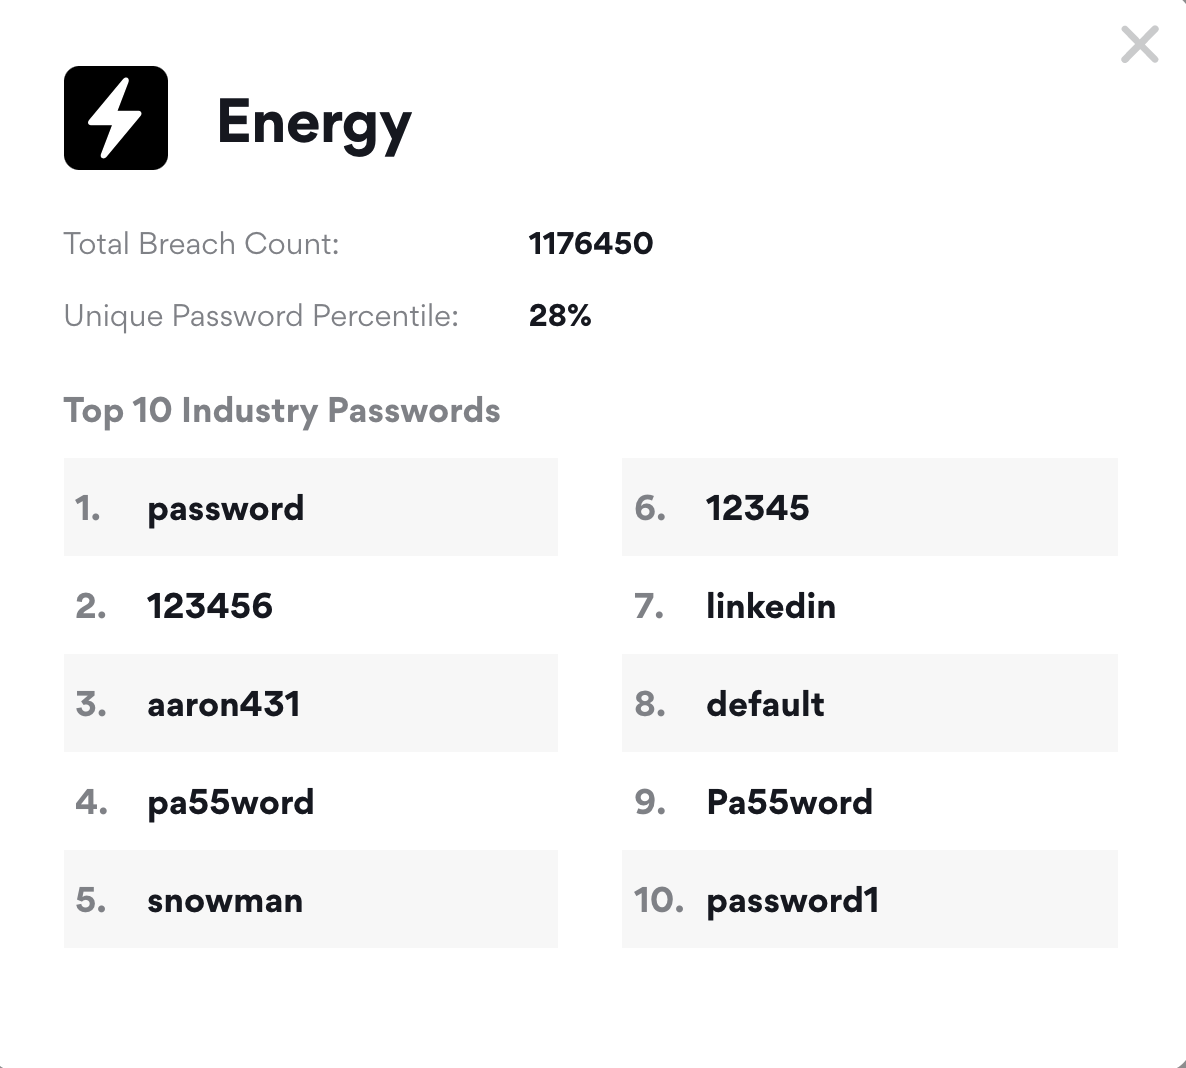
Энергетическая отрасль:

  1. password
  2. 123456
  3. aaron431
  4. pa55word
  5. snowman
  6. 12345
  7. linkedin
  8. default
  9. Pa55word
  10. password1


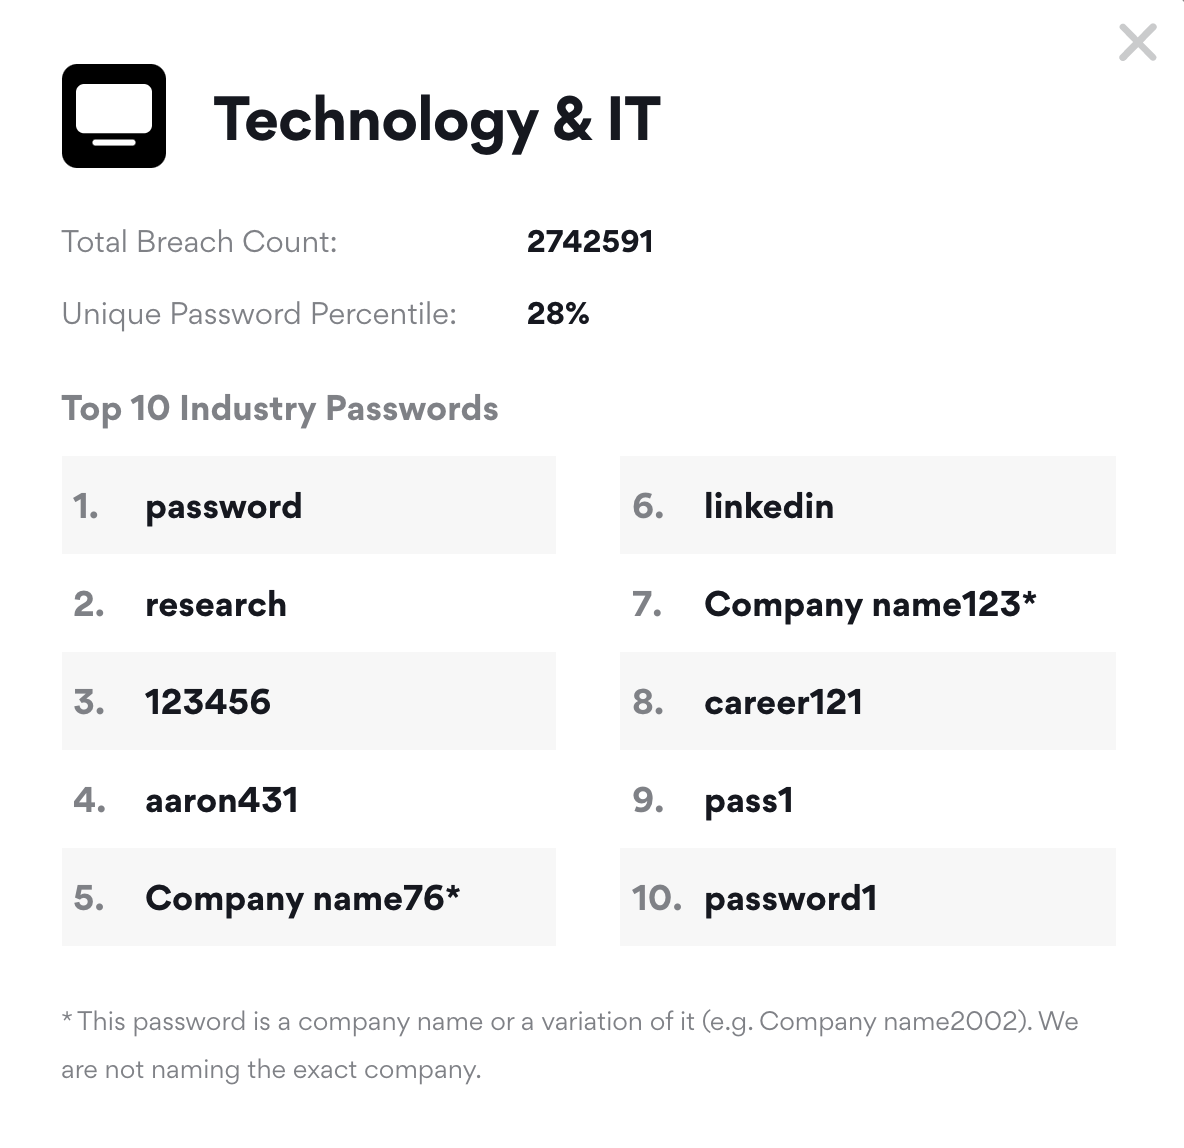
ИТ:

  1. password
  2. research
  3. 123456
  4. aaron431
  5. Имя_компании 76
  6. linkedin
  7. Имя_компании 123
  8. career121
  9. pass1
  10. password1


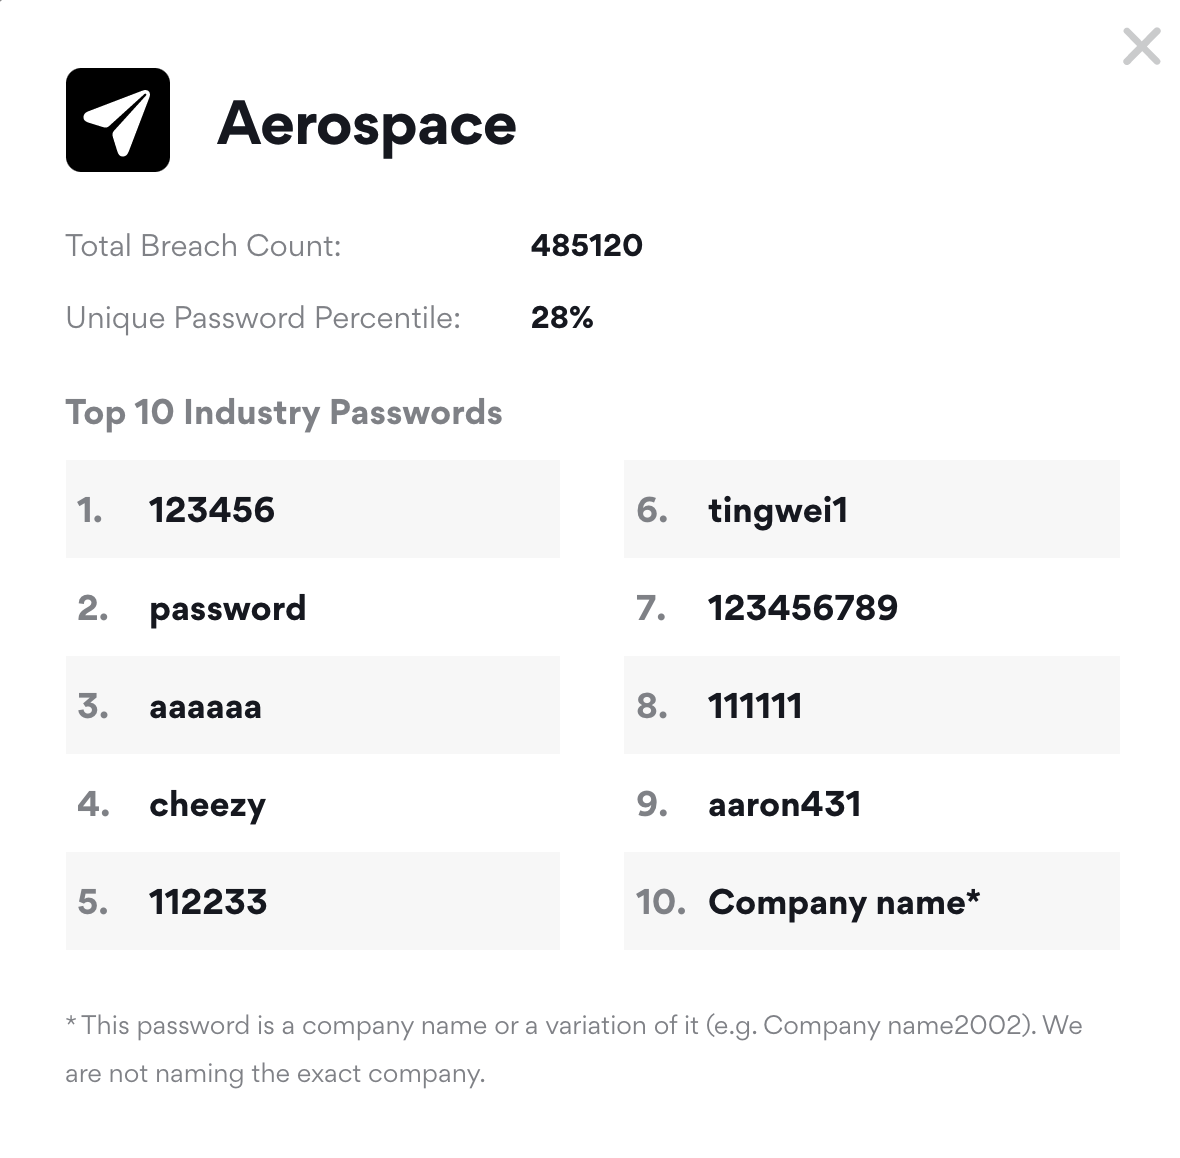
Аэрокосмическая отрасль:

  1. 123456
  2. password
  3. aaaaaa
  4. cheezy
  5. 112233
  6. tingwei1
  7. 123456789
  8. 111111
  9. aaron431
  10. Имя_компании


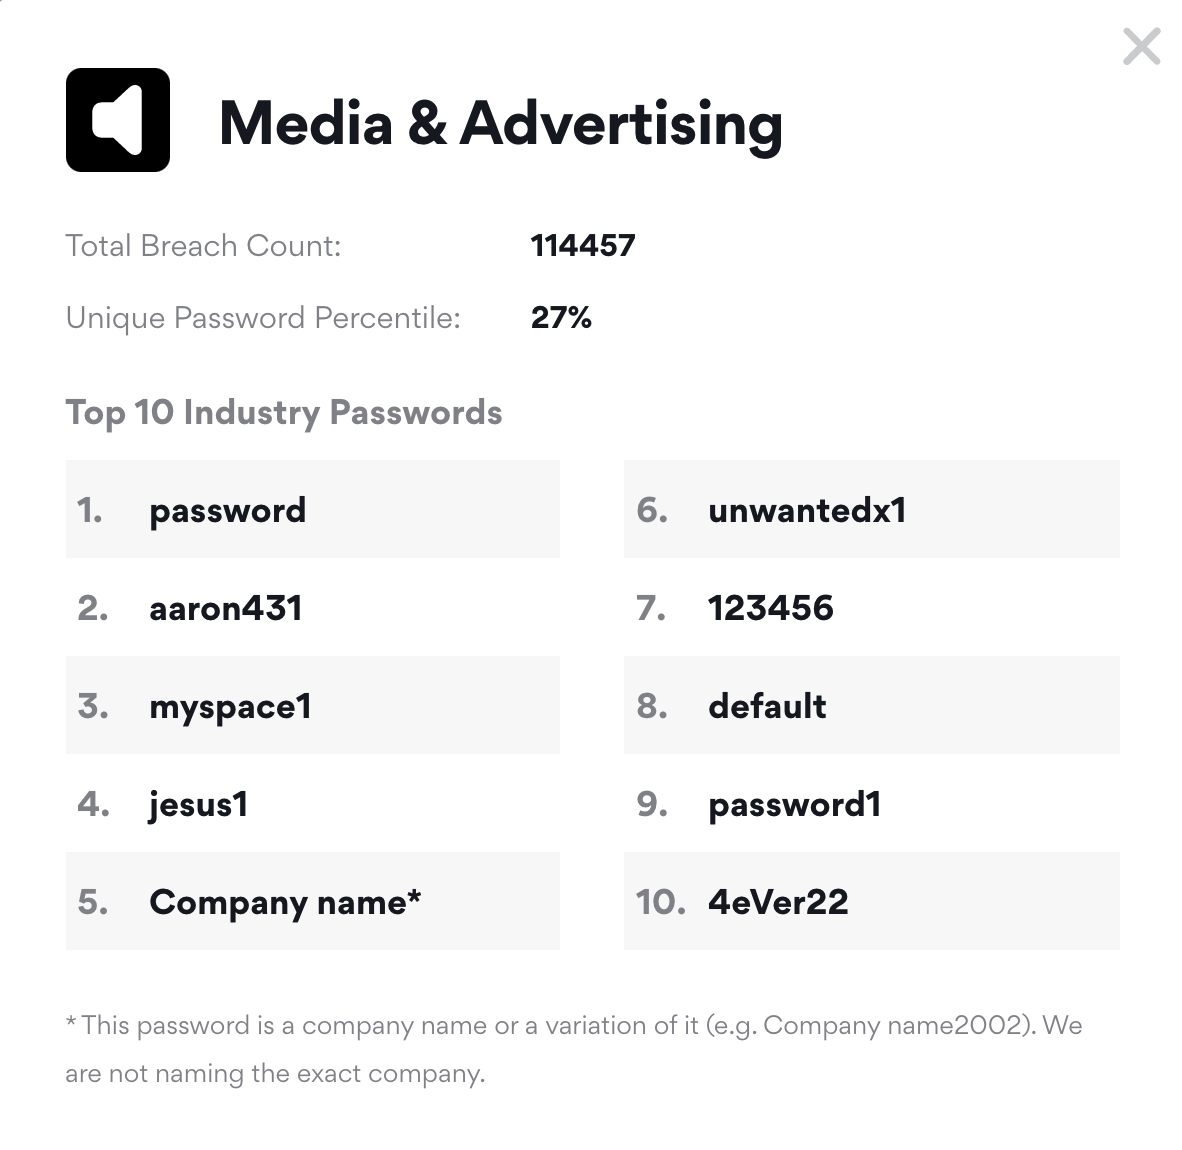
Средства массовой информации и рекламодатели:

  1. password
  2. aaron431
  3. myspace1
  4. jesus1
  5. Имя_компании
  6. unwantedx1
  7. 123456
  8. default
  9. password1
  10. 4eVer22


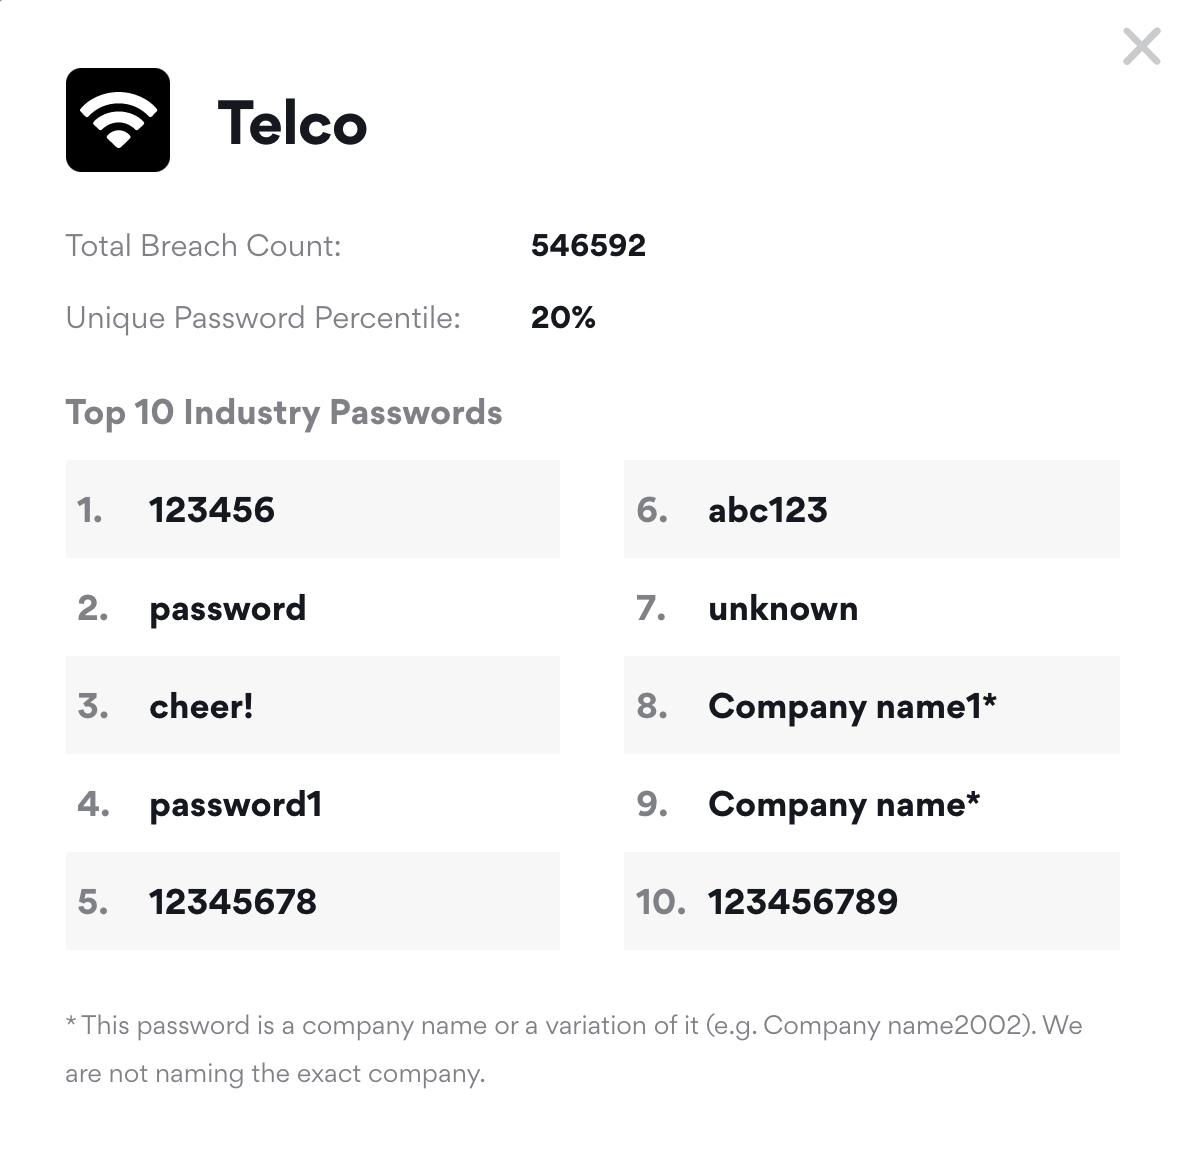
Телеком:

  • 123456
  • password
  • cheer!
  • password1
  • 12345678
  • abc123
  • unknown
  • Имя_компании
  • Имя_компании
  • 123456789


С полным списком можно ознакомиться в отчёте экспертов.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru