



NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

NPM-пакет с 3 млн еженедельных установок содержал опасную уязвимость

Популярный NPM-пакет «pac-resolver» затрагивала серьёзная уязвимость, приводящая к удалённому выполнению кода. Учитывая количество загрузок этого пакета — более трёх миллионов только за одну неделю, — масштабы бреши можно назвать огромными.

В результате проблема затрагивала приложения, использующие Node.js и полагающиеся на зависимости с открытым исходным кодом.

Согласно описанию разработчиков, pac-resolver представляет собой модуль, допускающий использование файлов конфигурации, написанных на JavaScript, и генерирующий специальную функциональность приложения. С помощью этой функции пользователь может настроить определённые домены на использование прокси.

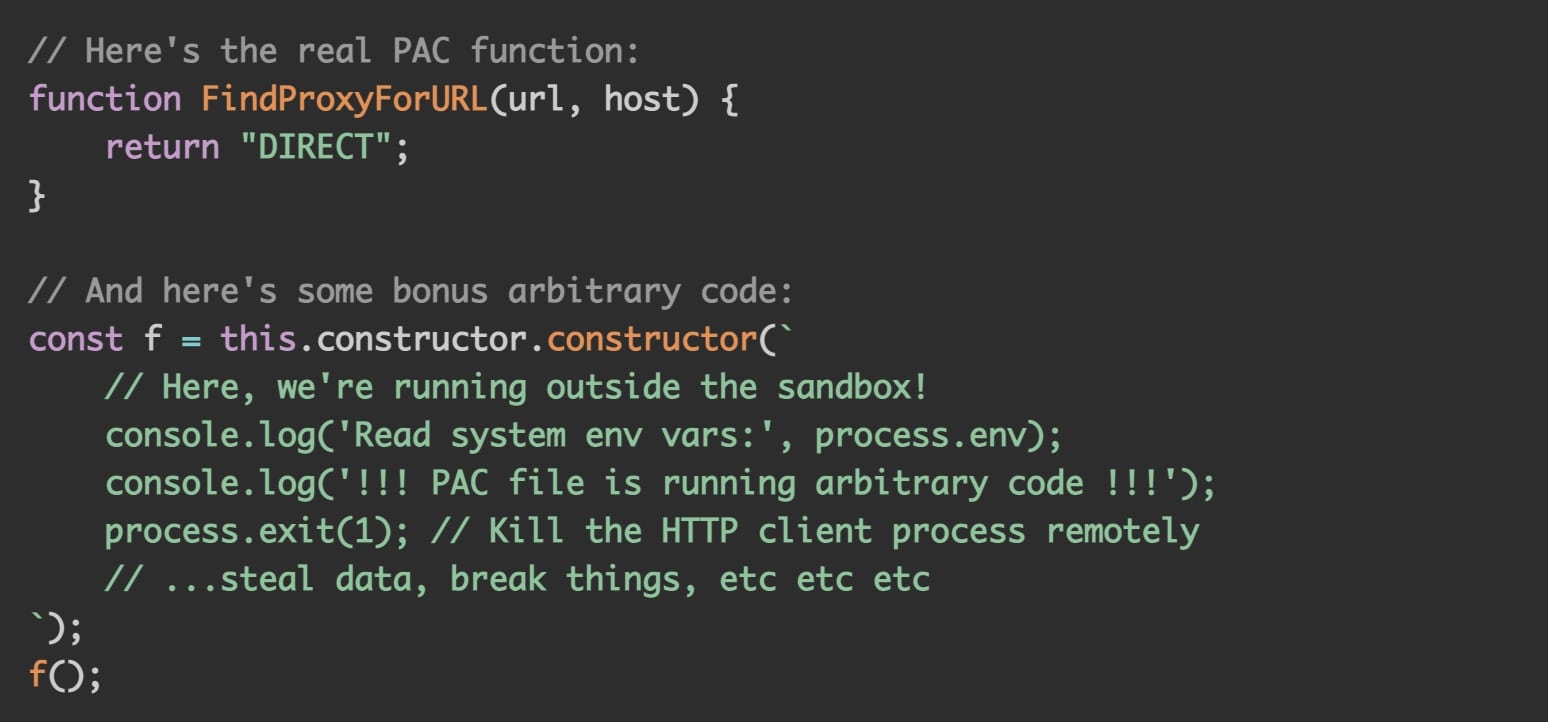
Опасную уязвимость в пакете pac-resolver обнаружил Тим Перри, который также уточнил, что выявленный баг позволяет злоумышленнику запустить произвольный код в локальной сети (в процессе Node.js). Уязвимость получила собственный идентификатор — CVE-2021-23406.

По словам Перри, корень проблемы должен быть как-то связан с обработкой файлов формата Proxy Auto-Config (PAC). Эти файлы состоят из JavaScript-кода, с помощью которого указывается конфигурация прокси.

Тим Перри опубликовал PoC-код для обнаруженной уязвимости, наглядно демонстрирующий, как потенциальный атакующий может выбраться за пределы песочницы модуля. Брешь особенно актуальна для версий pac-resolver ниже 5.0.0.


К счастью разработчики уже выпустили соответствующий патч, который можно установить с версией 5.0.0. Теперь в модуле используется более надёжный механизм песочницы.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru