



BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

BrakTooth: Миллиарды устройств под угрозой из-за опасных Bluetooth-дыр

Команда исследователей в области кибербезопасности рассказала о 16 уязвимостях, затрагивающих программный стек Bluetooth, который поставляется с однокристальными системами (System-on-a-Chip, SoC) от ряда популярных вендоров.

Все бреши объединили под одним именем — BrakTooth. Они позволяют условному атакующему вызвать сбой в работе устройства или спровоцировать неприятные зависания. В худшем случае эксплуатация BrakTooth приводит к выполнению вредоносного кода.

Для своих тестов специалисты выбрали библиотеки Bluetooth, используемые в 13 SoC-платах от 11 производителей. Однако стоит уточнить, что та же аппаратная составляющая присутствует более чем в 1400 чипсетах.

Другими словами, от эксплуатации уязвимостей могут пострадать пользователи некоторых ноутбуков, смартфонов, промышленного оборудования и многих «умных» устройств.

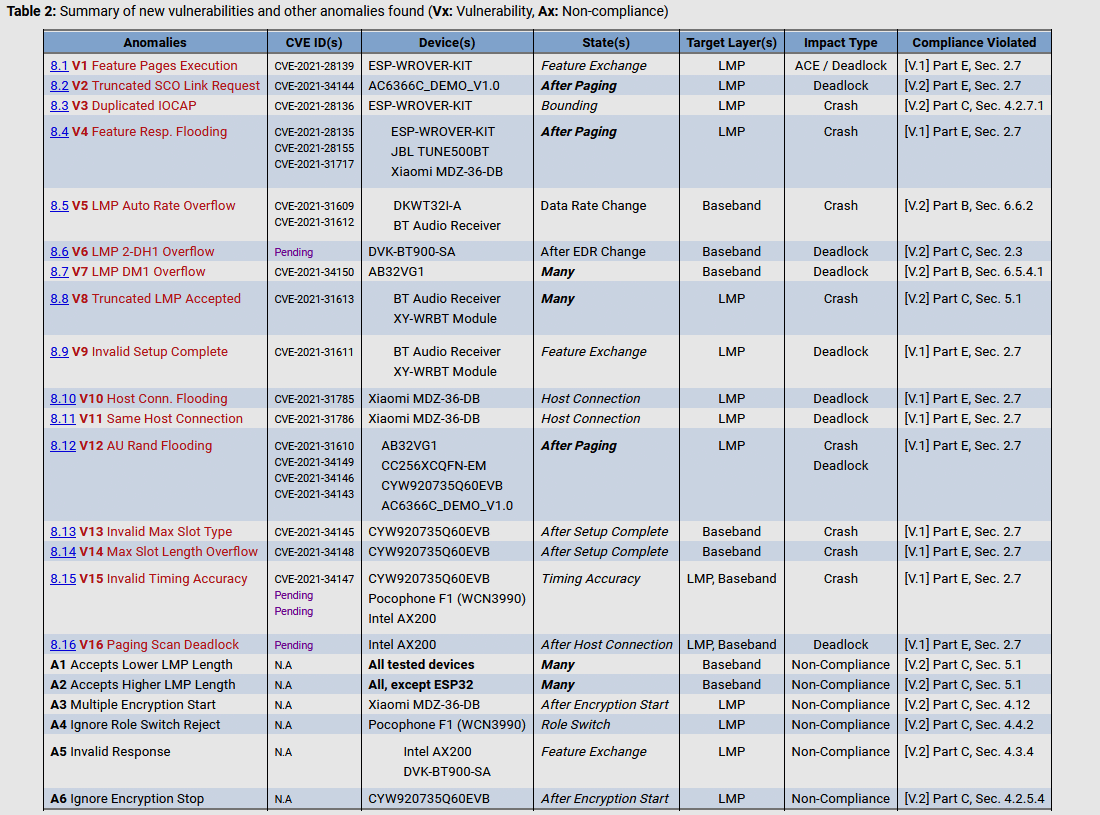
По оценкам экспертов, BrakTooth затрагивает миллиарды девайсов, однако каждое из этих устройств уязвимо в разной степени. Наиболее опасная уязвимость — CVE-2021-28139, позволяющая удалённым злоумышленникам запустить вредоносный код на уязвимых девайсах. Пример эксплуатации специалисты записали на видео и выложили на YouTube:


Общий список выявленных уязвимостей с их идентификаторами выглядит так:


Подробная информация о BrakTooth размещена на специальном сайте, посвящённом этим дырам.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru