



Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Операторы ботнета Phorpiex свернули кампании и продают исходный код

Киберпреступная группировка, управляющая ботнетом Phorpiex, решила прекратить свои операции и выставить на продажу исходный код вредоносной программы. Любой злоумышленник может приобрести этот код на одном из форумов соответствующей тематики в дарквебе.

Исследователи из компании Cyjax первыми обратили внимание на рекламные объявления, предлагающие приобрести код ботнета Phorpiex. Судя по всему, авторы вредоноса, которых было изначально всего двое, свернули операции.

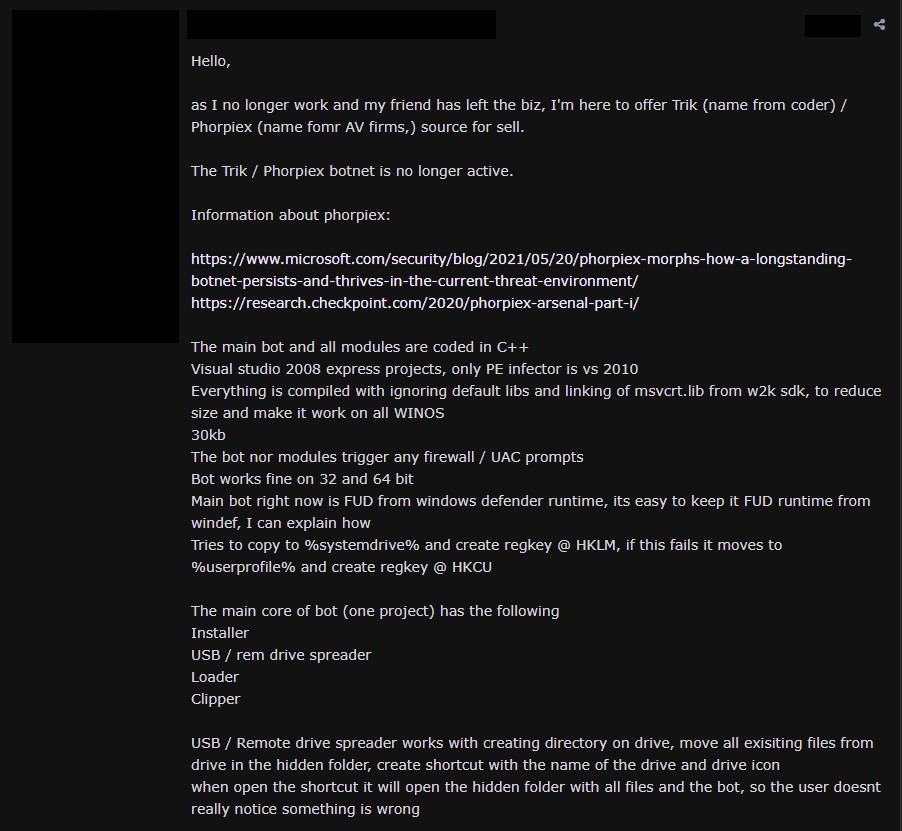
«Поскольку мы с другом больше не участвуем в развитии ботнета, предлагаю приобрести код Trik / Phorpiex», — гласит вышеупомянутое рекламное объявление, опубликованное изданием The Record.


Сам бот и все его основные модули написаны на C++. По словам авторов, ни бот, ни эти модули не вызывает алерты файрволов или контроля учётных записей в Windows (User Account Control, UAC).

Алексей Бухтеев из Check Point подтвердил, что реклама по продаже исходного кода вполне легитимна. Более того, специалист отметил, что ранее код этой вредоносной программы уже продавался.

Также Бухтеев указал на недоступность C2-серверов, однако на данный момент сложно точно определить, сколько заражённых машин до сих пор крутятся в Сети.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru